币安这次的事,这几天传得数字一个比一个大。我按老规矩去翻了官方的东西——FBI 的网络警报和司法部(DOJ)的通稿,能当结论用的,其实就下面这几个:
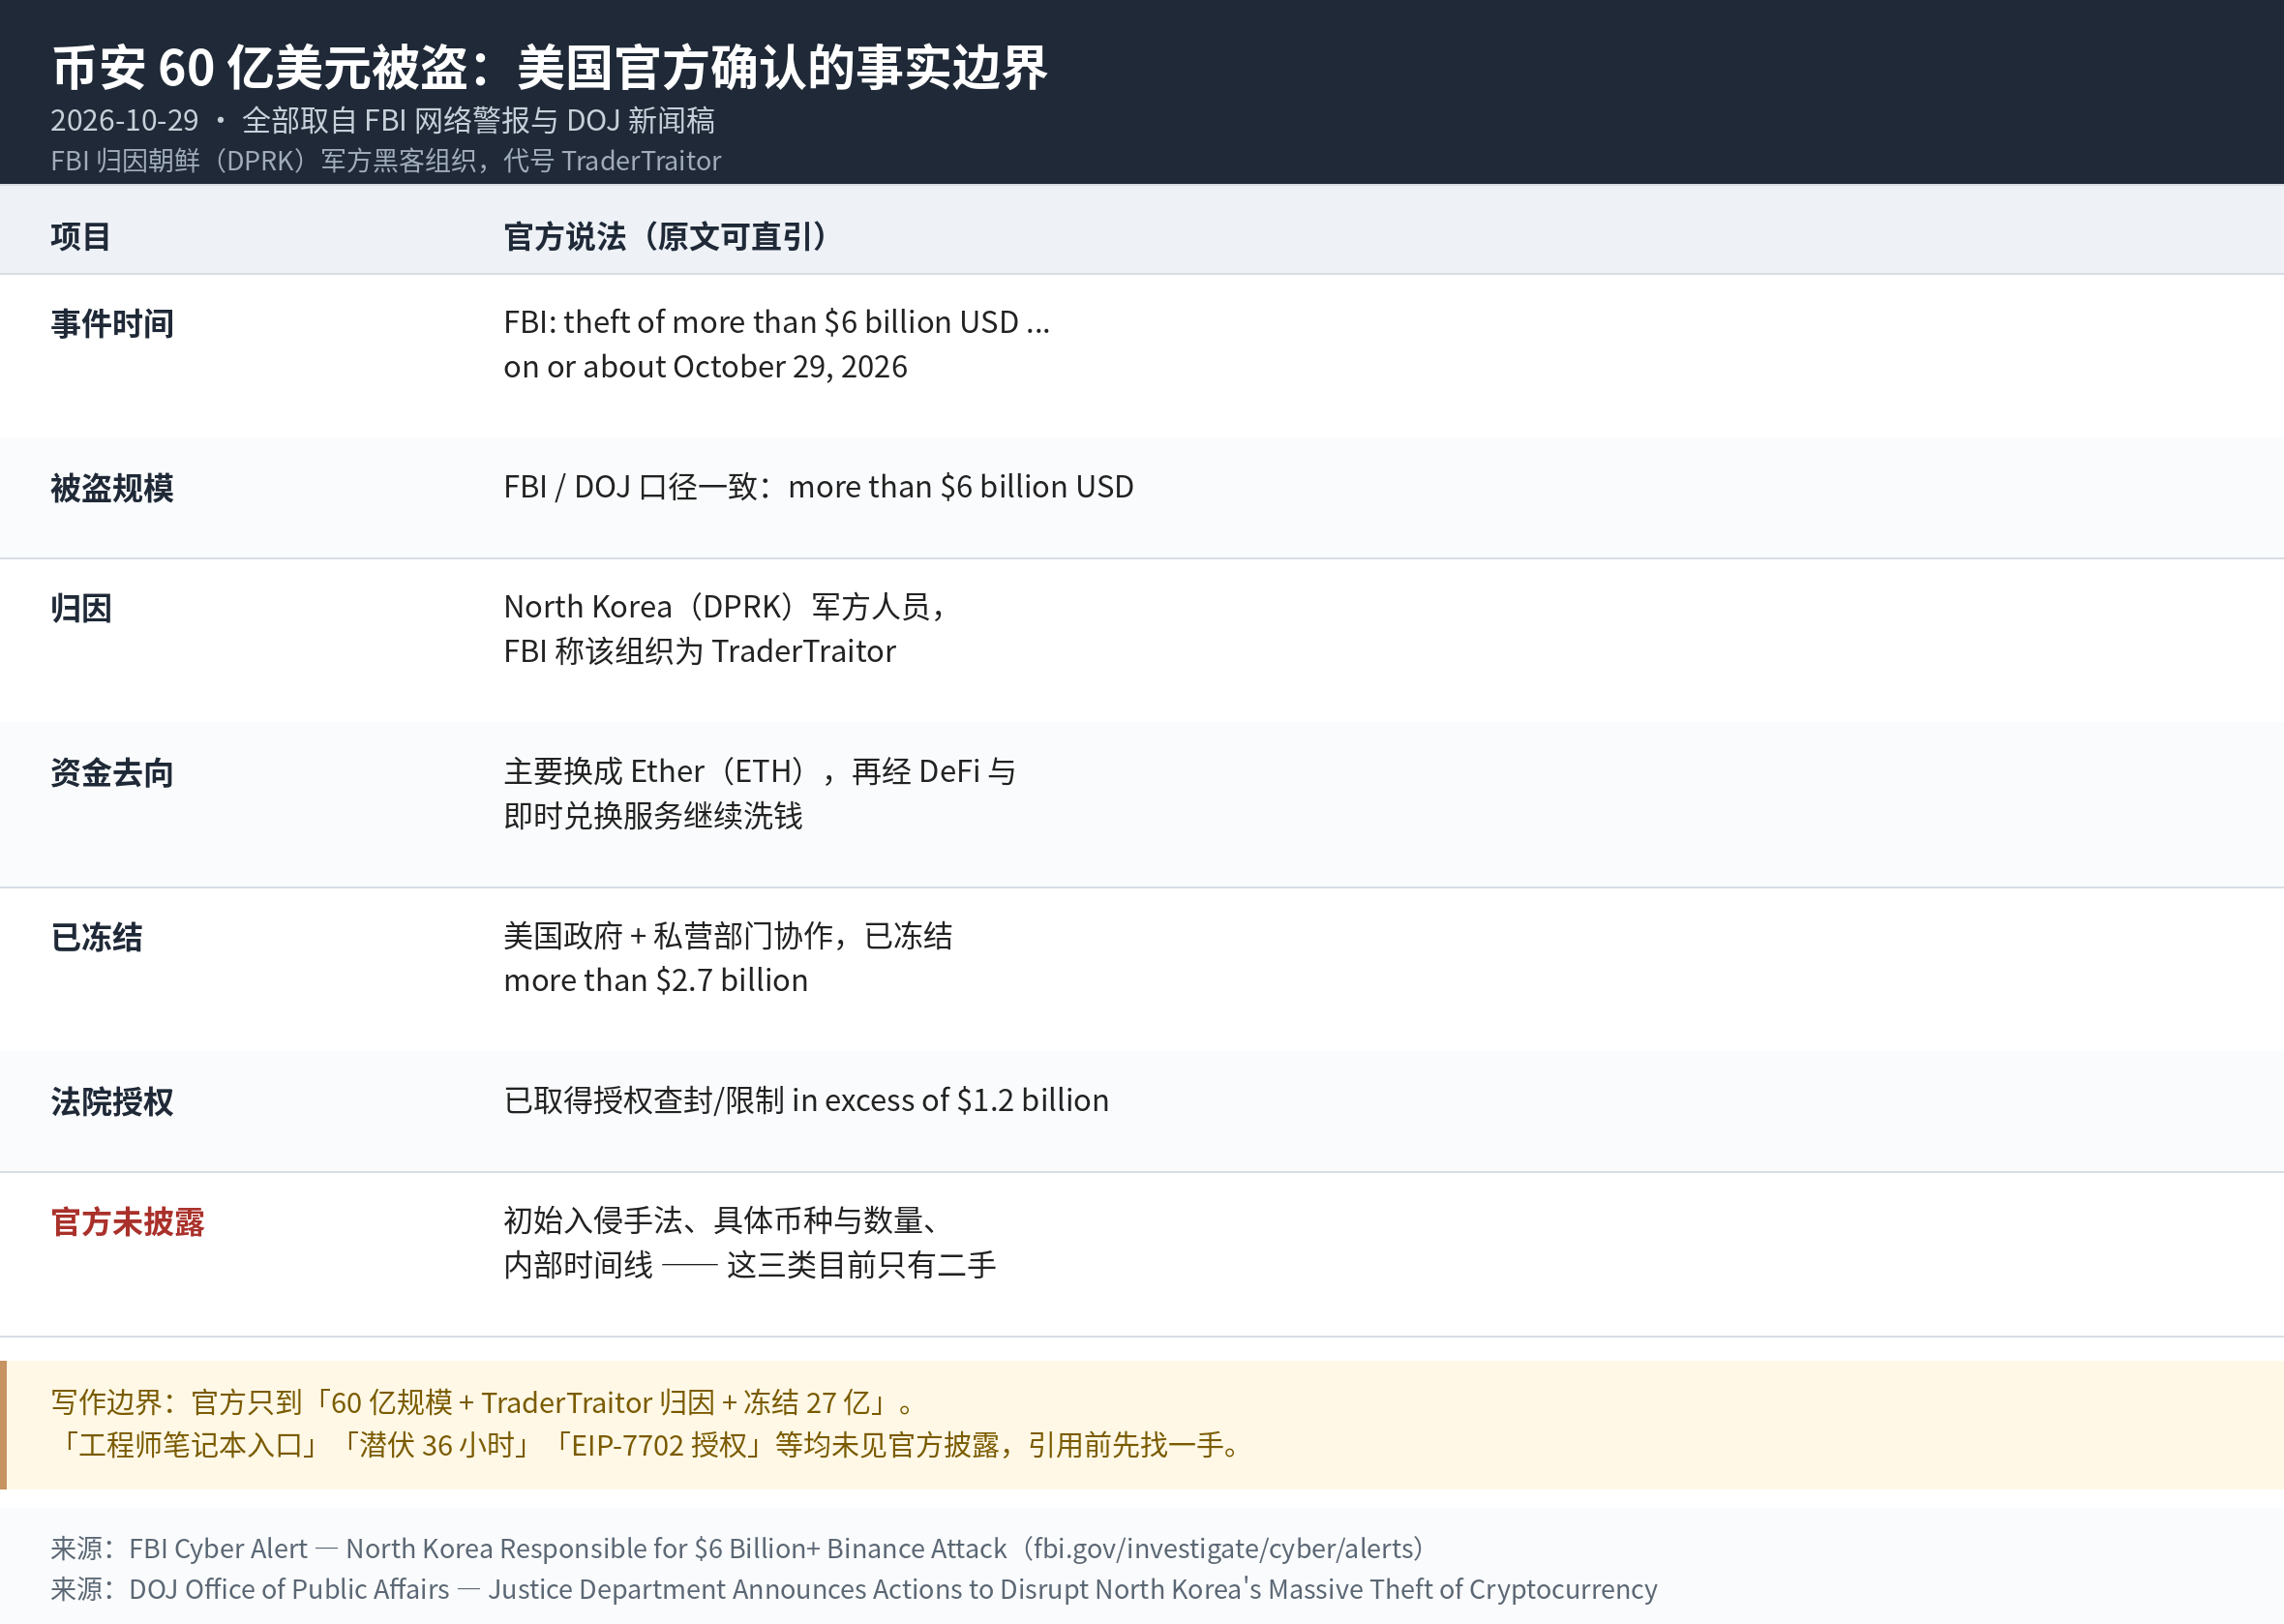
- FBI:朝鲜对这次事件负责,"theft of more than $6 billion USD in virtual assets",时间点写的是 "on or about October 29, 2026"。FBI 给这类朝鲜活动一个固定代号:TraderTraitor。
- FBI 还提到,被盗资产主要换成了 ETH,再经 DeFi、即时兑换这类渠道洗出去;通报附了一份地址清单,要求各虚拟资产服务商(VASP)去拦。
- DOJ:被盗 "more than $6 billion worth of virtual assets";已经冻结的超过 27 亿美元;法院授权查封/限制的超过 12 亿美元。出面的机构:FBI 洛杉矶分局、美国特勤局(USSS)、国税局刑事调查(IRS-CI)。
就这些。
网上还流传着一堆更"带感"的细节——说入口是一台工程师的笔记本、攻击前潜伏了多少小时、二十分钟转空、具体多少枚币。这些在 FBI 通报和 DOJ 通稿里都没有,全是二手的转述。所以这篇我不写。不是不精彩,是核不上,宁可不写。
真正值得盯的,是两个数字之间的落差:被盗超过 60 亿,冻结超过 27 亿。将近一半被按住了——在被盗规模这么大的案子里,这不是自然而然的事。
链上资产有个别的领域没有的性质:账本是公开的。钱被转走之后,每个人都能看见它去了哪,所以"溯源"这一半,技术上比传统银行盗窃容易太多。难的是另一半——在资金被混币、跨链、拆散之前把它按住。这次能冻住 27 亿,靠的不是哪个天才,是 FBI 发地址清单、VASP 配合拦截、法院授权查封限制,这一串动作能不能在窗口期内接上。
对做运维、做平台的读者,落到自己身上的那一句其实很直接:能一键转走的东西,出事时也只能靠"一键冻"。签名服务在哪台机器上、谁能碰、出金接口单笔和单日有没有硬上限、异常出金能不能自动熔断、密钥是不是散在一堆终端上——这些平时不显眼的地方,才是"冻得住"的前提。等通报名单发出来再回头查,已经晚了半拍。
顺带说个心态上的事:这次官方给的定性很干脆,直接点了国家行为、还给了代号;但越是这样,越要分清哪些是"通报里写了",哪些是"评论区补的"。前者能引用,后者只能当故事听。
以前写过 一个 256 字符的密码就能登进"禁用密码登录"的 sshd、签名过了,包还是别人的:apt 中间人换包,讲的都是同一件事的另一面:你最信任的那条链路,往往就是别人下手的入口。这回这条链路是"资产从交易所出去",下次可能是别的东西从别的地方出去。
(一手出处:FBI 网络警报 https://www.fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack ;DOJ 通稿 https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency )
太可怕了