最近群里转群晖 NAS 被加密、文件后面挂个 .L0CK3D 后缀的事,转得挺凶。但我想先拎出来说的是 11 月 10 号那份通告——Synology-SA-26:19。它跟那波勒索不是一回事,是两个新洞。
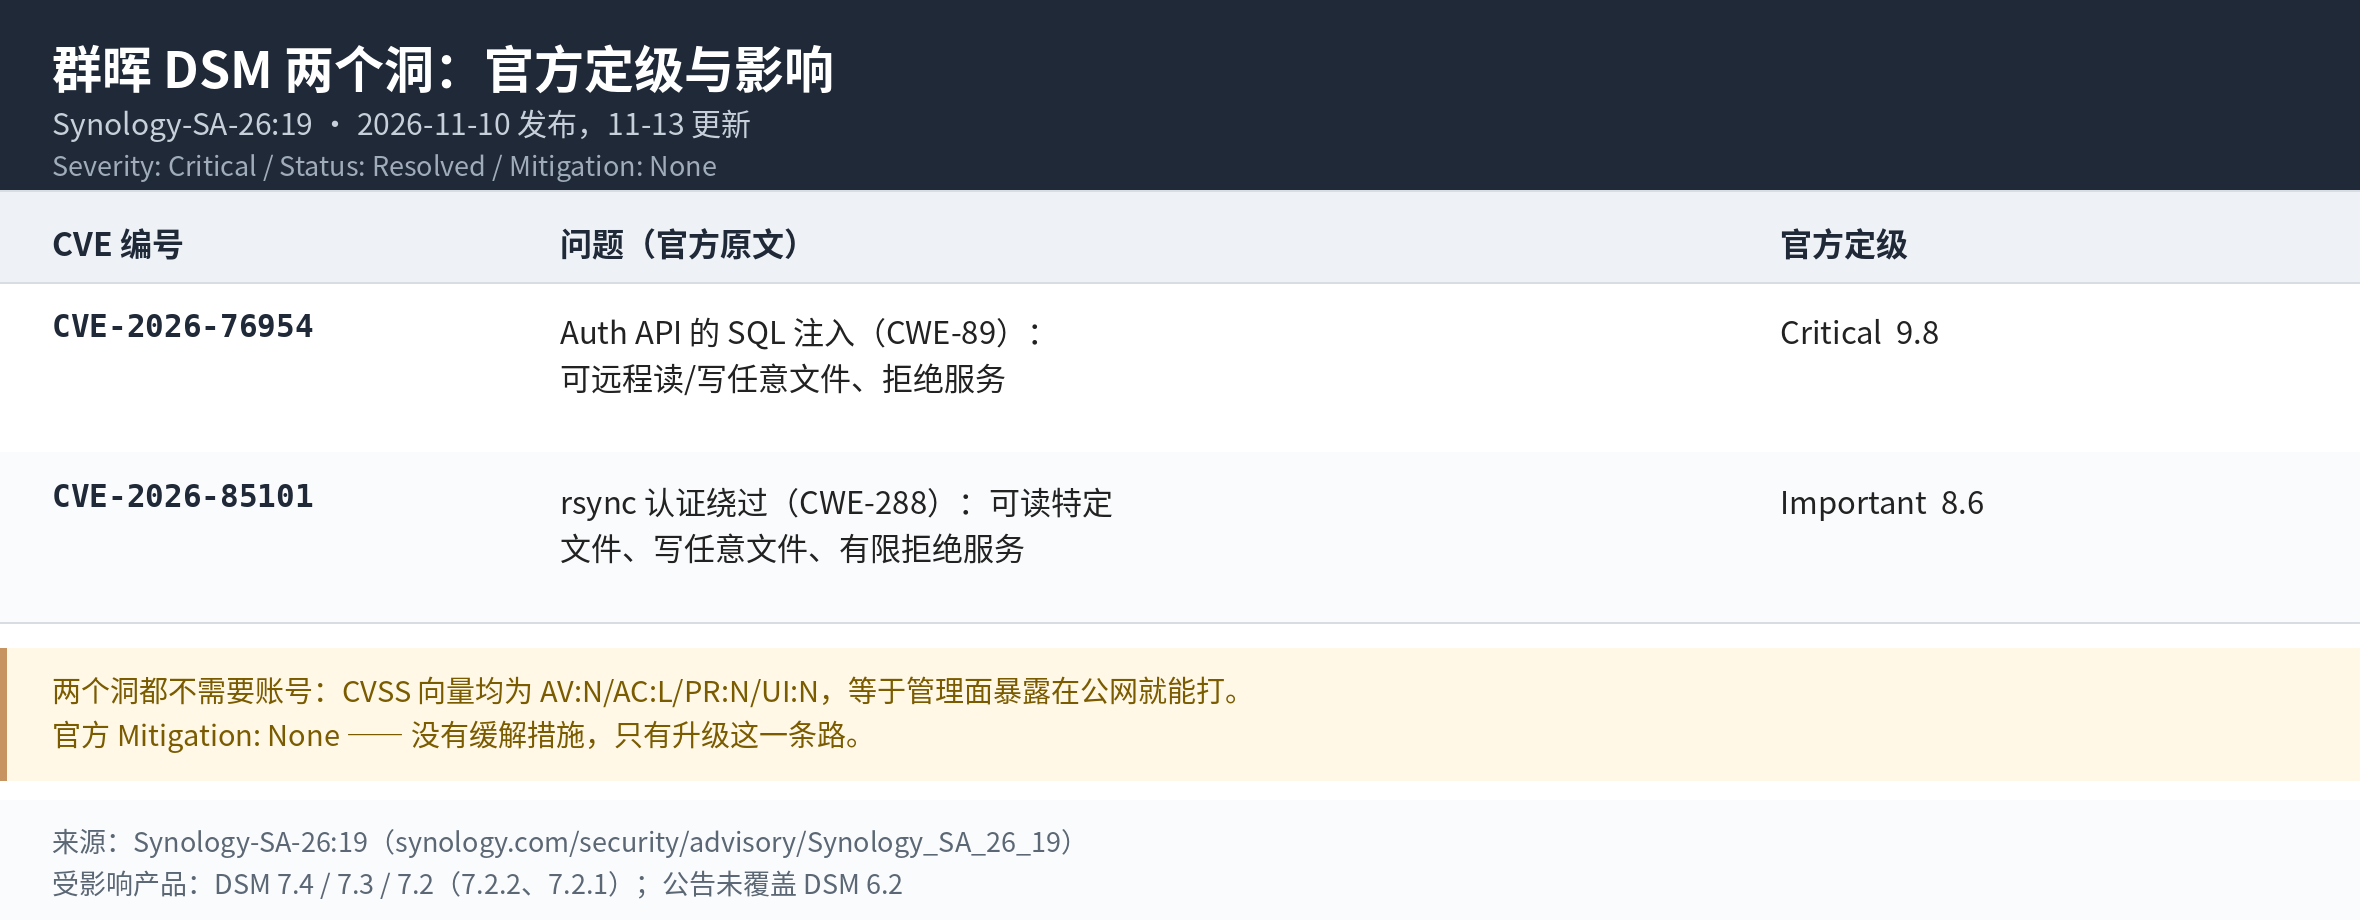
- CVE-2026-76954:DSM 的 Auth API 存在 SQL 注入,CVSS 3.1 = 9.8,Critical,CWE-89。官方写的是不需要账号、不需要用户交互,就能远程读/写任意文件,还能 DoS。
- CVE-2026-85101:DSM 内置 rsync 的认证绕过,8.6,Important,CWE-288,能读特定文件、写任意文件、有限的 DoS。
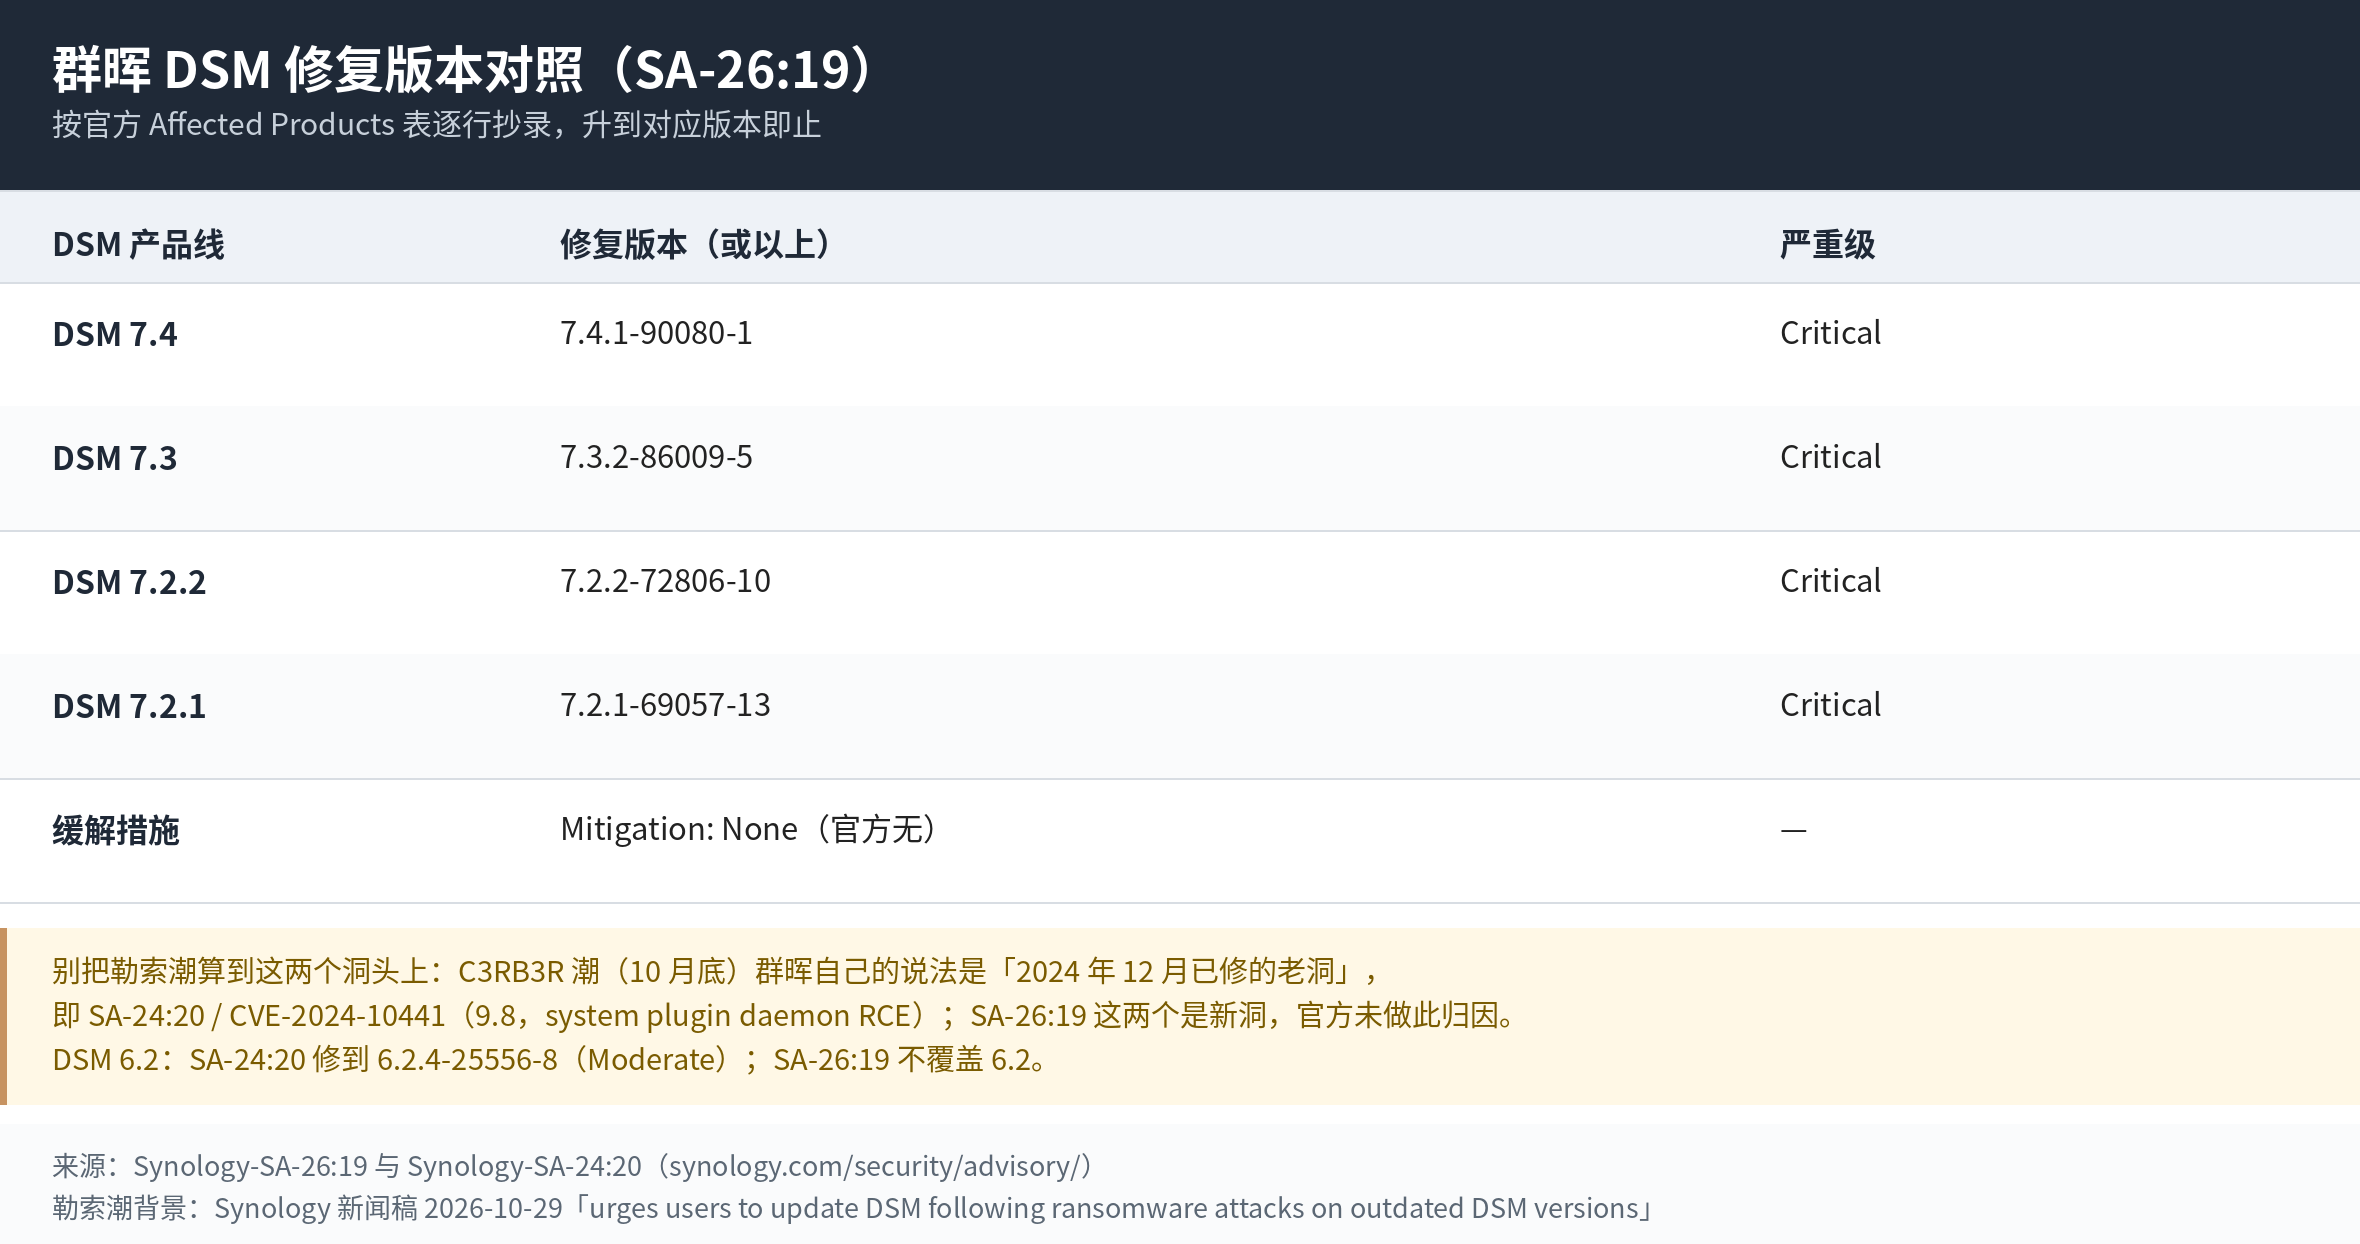
影响版本:DSM 7.4 / 7.3 / 7.2.2 / 7.2.1(低于下面修复版的都算里)。修复版:
DSM 7.4   → 7.4.1-90080-1 及以上
DSM 7.3   → 7.3.2-86009-5 及以上
DSM 7.2.2 → 7.2.2-72806-10 及以上
DSM 7.2.1 → 7.2.1-69057-13 及以上"不需要账号"这四个字是关键:2FA、复杂密码、改端口,在这一条链上全都不起作用——攻击者根本不用登录,他能绕开的是版本,不是口令。这份通告里 Mitigation 一栏写的是 None,官方没给临时缓解,要么升级,要么先把公网暴露收掉。
两个版本号容易抄串
一个细节特别容易错:老通告 SA-24:20(2024 年那份)给的 DSM 7.2.1 修复版是 69057-6、7.2.2 是 72806-1;这次 SA-26:19 是 69057-13 和 72806-10,尾巴上不一样,别拿着去年的号去对。至于 DSM 6.2:这次 SA-26:19 压根没覆盖 6.2;6.2 的修复在 2024 那份老通告里(6.2.4-25556-8,官方定的是 Moderate)。
勒索那条,是另一件事
群晖 10 月 29 号的官方新闻稿里写得很明白:攻击者利用的是一个"2024 年 12 月已经修过的漏洞",指向的是 SA-24:20(主洞 CVE-2024-10441)。也就是说,勒索的入口和上面这两个新洞是两件事——官方没把勒索归到 CVE-2026-76954 / -85101 上。有些第三方报的另外几个编号,我一手核不到,这篇就不引了,免得替厂家把因果编出来。
先自查两行
# 看当前 build 号,对照上面的修复版
cat /etc.defaults/VERSION
或者直接在 DSM 控制面板 →「更新和还原」里看当前版本。除了版本,顺手再确认一件事:这台 NAS 的管理面到底有没有挂在公网上——路由器端口转发、UPnP 自动映射、QuickConnect,这三处只要有一个把 5000 / 5001 映射出去,上面那个"不用登录"的洞就有用武之地。
把 NAS 当"最放心的地方",是很多自建用户的心态——东西放上去就不管了。但这两件事叠在一起恰好说明:补丁决定中招的概率,备份决定中招之后的损失。备份别只放同一台机器上,也别只靠同机快照——这类攻击一旦拿到写权限,同机的备份就是顺手的事。那波勒索本身,之前那篇 文件全变成 .LOCK3D 那两天 写得更细,可以一起看。
漏洞太多了