11 月 18 号,F5 放出了 nginx 1.31.9 和 1.30.7——mainline 和 stable 各一个号,修的是同一批洞。去官网 security advisory 对一下,能挂上一次发布的 CVE 有一串,坚哥圈出来的重点是五个。最扎眼的那个跟 HTTP/2 有关,编号 CVE-2026-123007,nginx 自己给的定性是 major。
官方描述不长:开着 HTTP/2 的实例在处理流量时,flow control 窗口会越过允许的上限,把堆写坏——worker 进程通常紧跟着一个 segfault。更坏的情况,要是目标关了 ASLR、或者攻击者绕得过去,就能落到 worker 的权限下执行代码。受影响区间是 1.9.5 到 1.31.8,三年多的版本全在里头。NVD 两套评分:CVSS 3.1 是 8.1(High),CVSS 4.0 是 9.2(Critical)。
剩下四个别顺手跳过:
- CVE-2026-118899,TLS 1.3 下读请求体时的死循环(major),影响 1.13.0–1.31.8。worker 会卡在那儿不再收新连接,等于被人用一条特制 TLS 连接点到瘫。
- CVE-2026-113425,mail proxy 模块的 use-after-free(major),影响 0.5.33–1.31.8——前提是这台机器真配了 mail proxy。
- CVE-2026-123633,HTTP/2 的 use-after-free(medium),1.19.7–1.31.8,触发要代理到后端、而且 worker_connections 快用尽。
- CVE-2026-121810,HTTP/3 的 use-after-free(medium),1.25.0–1.31.8。
(顺带说一句,这次 1.31.9/1.30.7 里其实不止这五条,resolver、stream ssl_preread、alias 那几处也各修了一条,只是没这几条显眼。)
真正会坑人的,是版本号
修法是升到 1.31.9 或 1.30.7 以上。但这里有个老坑:很多人会踩在“我已经是 1.30.x 了啊”上面。发行版(RHEL、Debian、Ubuntu 这些)经常是把补丁 backport 回旧版本,包版本号不动、或者只动修订号,nginx -v 照样给你报 1.30.6 那种。光看 nginx -v 判断有没有补,两头都可能错:没补的你以为补了,backport 过的你白折腾半天。要看的是完整包版本——dpkg -l | grep nginx 或 rpm -qa | grep nginx,再去对发行版自己的安全公告。
还有个我一开始也差点想当然的地方:别以为“我没配 HTTP/2”就安全。有没有真开 h2,不用猜,直接拿域名问一句就知道。
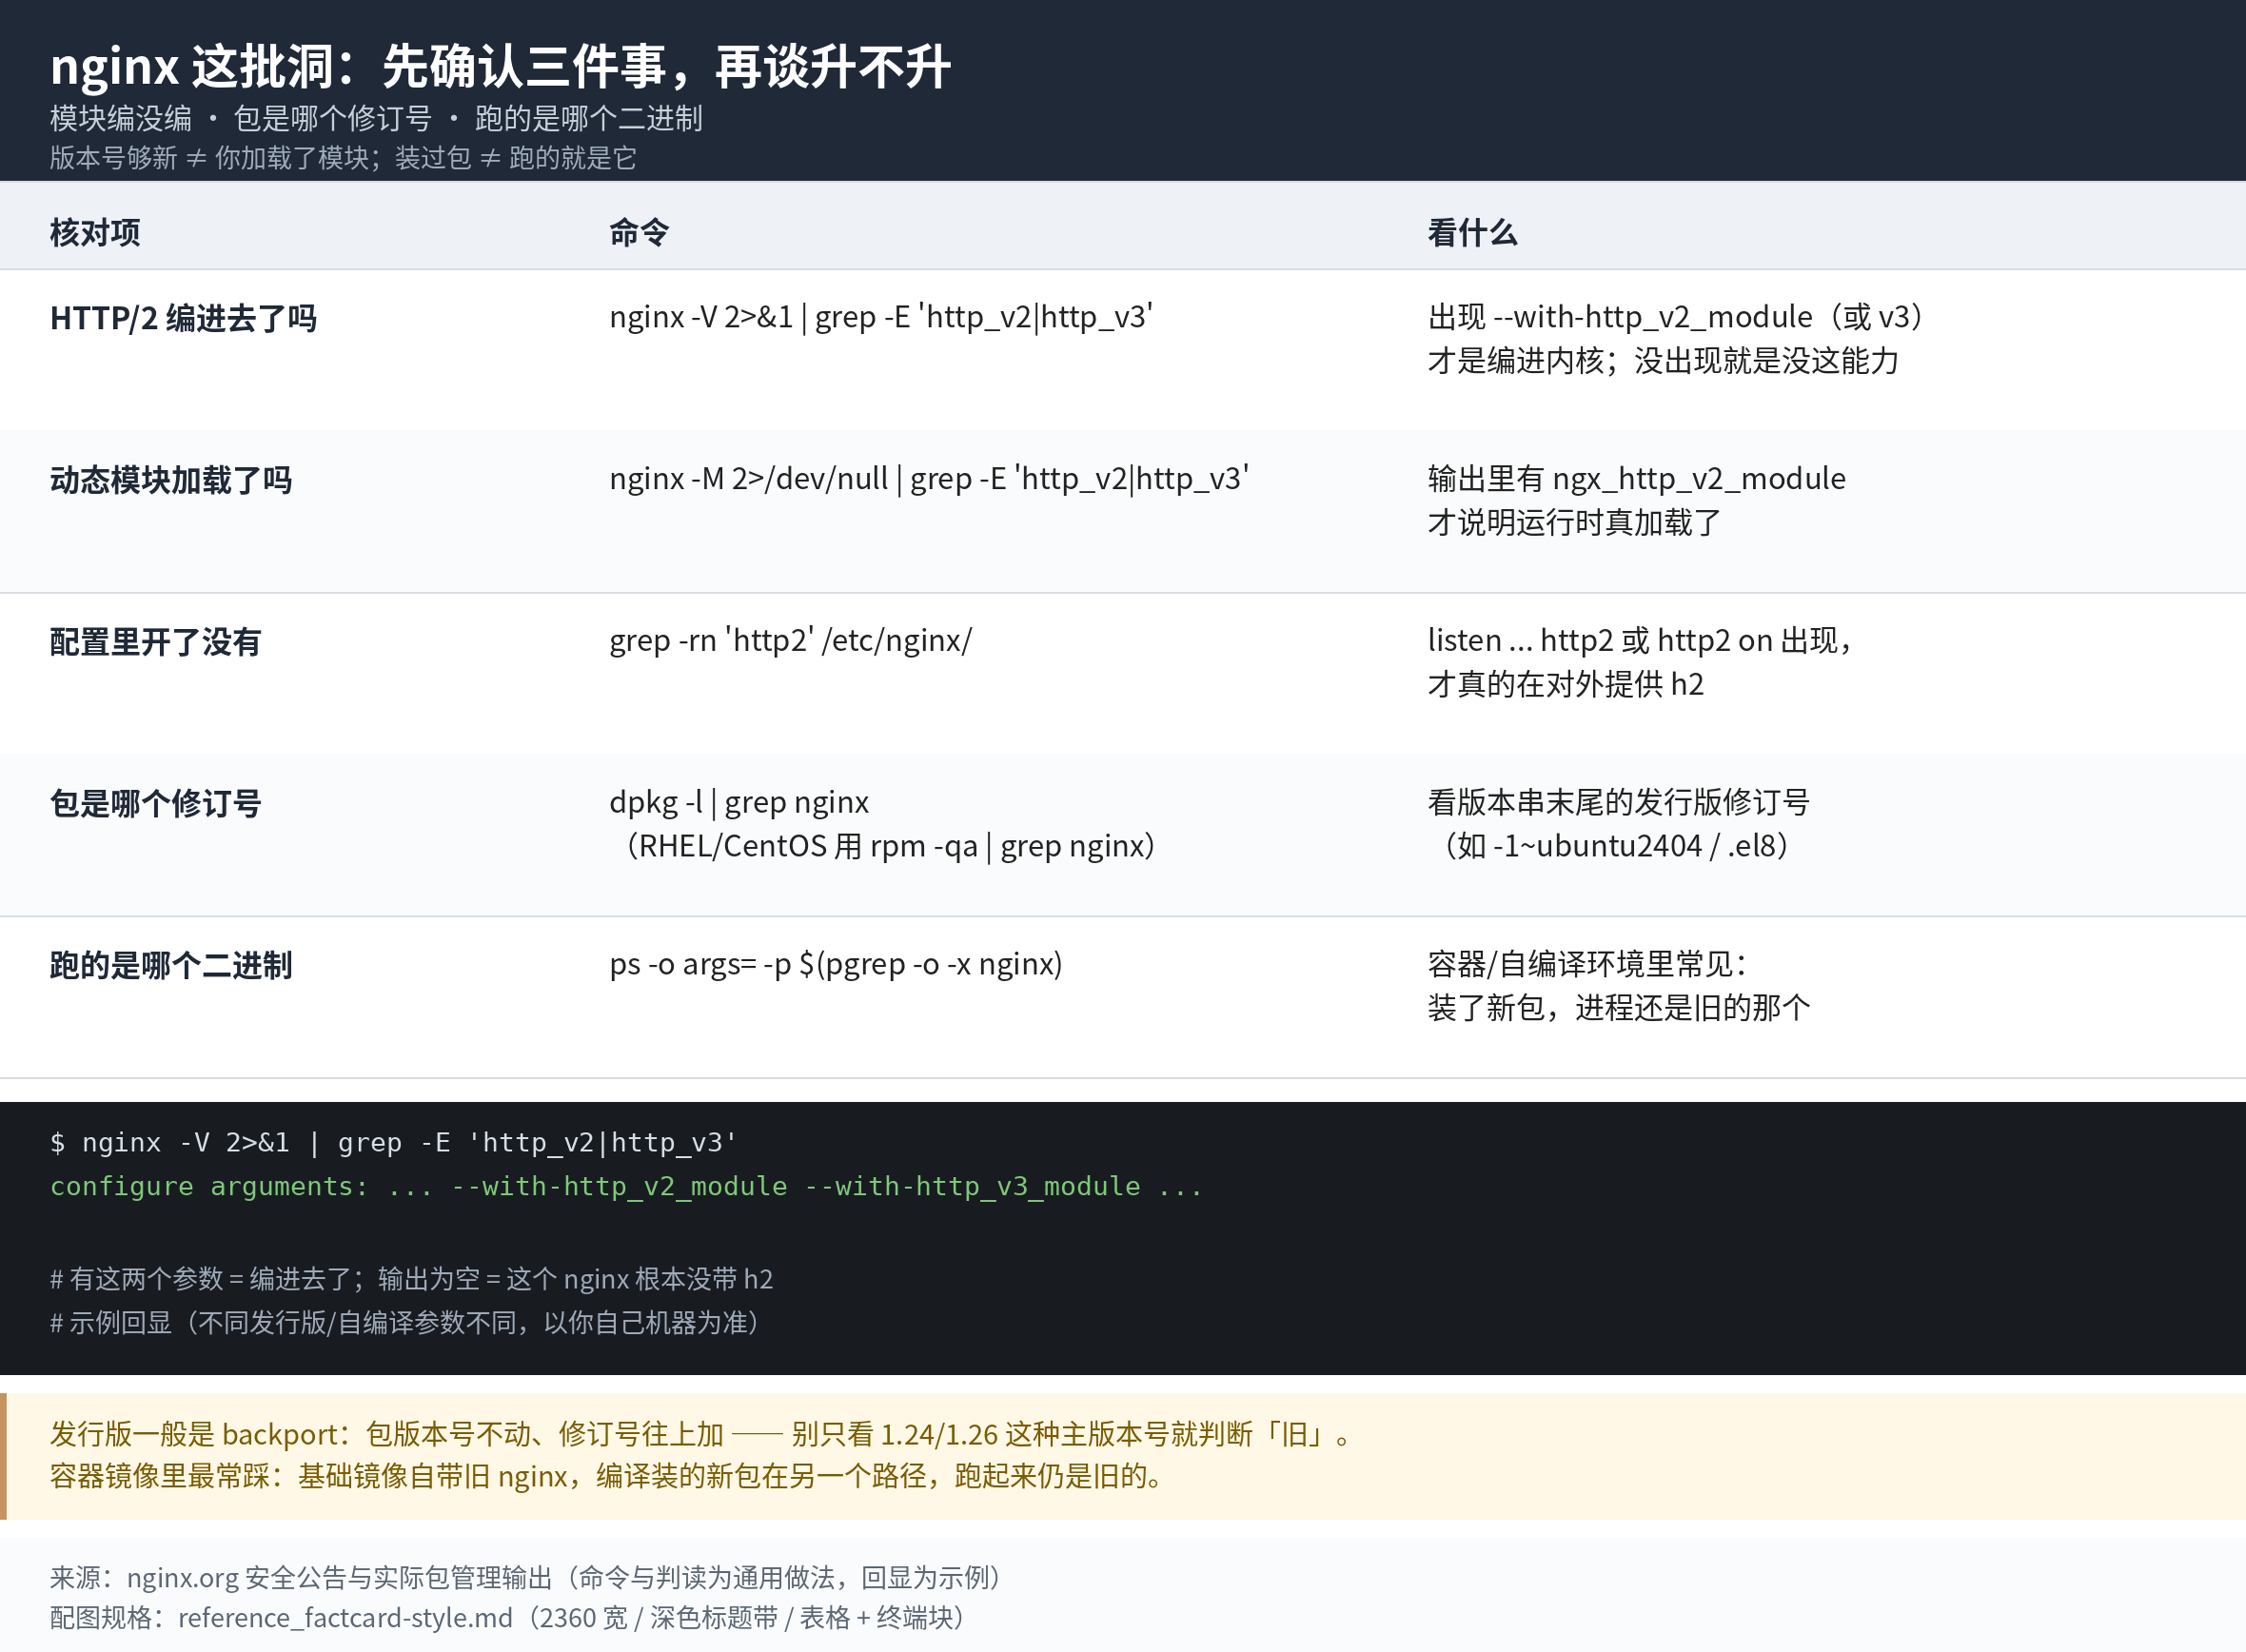
自查四步:
# 1. 版本(发行版 backport 过的话,这个号不作数)
nginx -v

# 2. 看完整包版本,别被 nginx -v 骗
dpkg -l | grep -E 'nginx|libnginx'   # Debian/Ubuntu
rpm -qa | grep nginx                 # RHEL 系

# 3. 编没编进 HTTP/2 / HTTP/3 模块
nginx -V 2>&1 | grep -E 'http_v2|http_v3'

# 4. 对外是不是真开了 h2
curl -sI --http2 https://<你的域名> | head -1
第 4 步返回 HTTP/2 200 才说明对面真的在跑 h2;第 3 步能看到 --with-http_v2_module 之类的编译项。真要临时挡一下、又暂时不升级,最干净的是把 mod_http2 停掉(少一个模块),代价是丢掉多路复用,能升还是尽快升。
这个月 nginx 已经修过两批了:11 月中那批五个中危(里头有 TLS 会话票据伪造那条)我写过,《nginx 这批五个洞官方清一色标 medium,但里面那条能伪造 TLS 会话的,我不打算等窗口》;再往前,Apache 那边 HTTP/2 的堆破坏症状跟这条主洞算是一路。手里机器多、又要一台台对包版本的,这种活我一般丢进批量远程运维的窗口里刷,比 ssh 轮流登快不少。
我自己的几台是 Debian,明早上班先把 dpkg 那行跑一遍再说——毕竟“我早就升过了”这句话,去年已经被 backport 坑过一次。
评论