看漏洞先看分数,是运维圈的通病,我自己也这样:9.x 的连夜升,medium 的"排下个窗口"。nginx 这次发的一批安全公告,官方给的就是清一色 medium——但我盯了一眼版本区间,有一条我不打算等窗口。
结论先放这:修在 1.31.7(主线)/ 1.30.6(稳定版),比这旧的,nginx -v 看一眼。
这批是哪五条
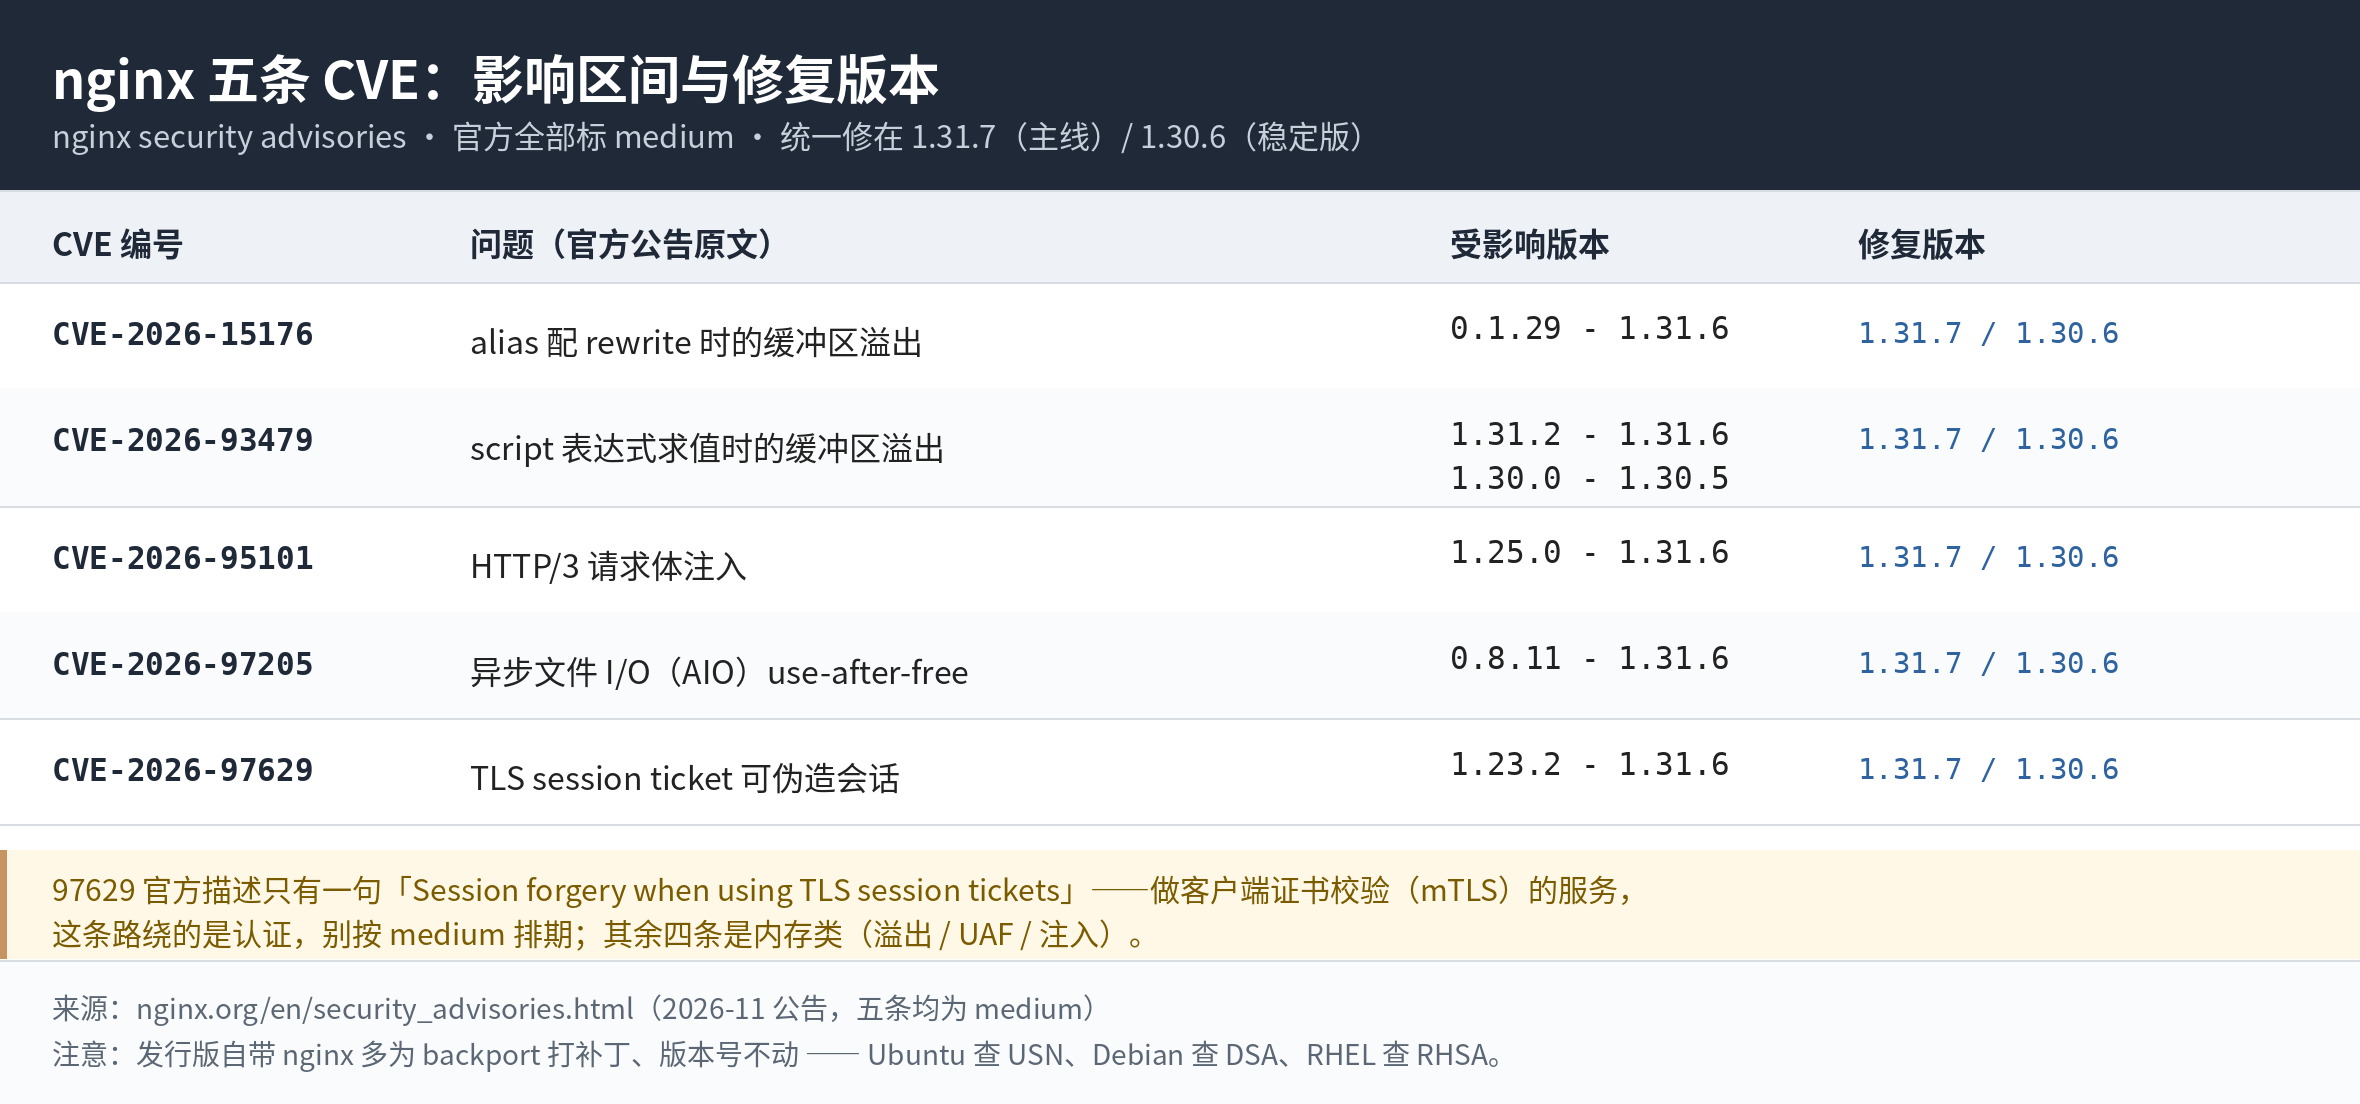
nginx 官方安全公告页这次一口气挂了五条,全都修在 1.31.7 / 1.30.6,行文很短,我按页面上的原文抄:
- CVE-2026-15176 ——
alias配rewrite时的缓冲区溢出。影响版本 0.1.29–1.31.6。这个区间宽得离谱,基本从有这个功能起就没干净过。 - CVE-2026-93479 —— 脚本表达式求值(script evaluation)时的缓冲区溢出。影响 1.31.2–1.31.6、1.30.0–1.30.5。
- CVE-2026-95101 —— HTTP/3 的请求体注入。影响 1.25.0–1.31.6。
- CVE-2026-97205 —— 异步文件 I/O(AIO)时的 use-after-free。影响 0.8.11–1.31.6。
- CVE-2026-97629 —— 使用 TLS session ticket 时可伪造会话。影响 1.23.2–1.31.6。
四条是内存类(缓冲区溢出、UAF、注入),一条是 TLS 那条。
我为什么单拎 CVE-2026-97629
官方那条描述只有一句话:Session forgery when using TLS session tickets,"使用 TLS session ticket 时可伪造会话"。没展开,也没有 PoC。
这句话对谁有感觉?做双向认证(mutual TLS,客户端证书)的服务——内部网关、API 网关、对外只认证书的连接。这种环境里,客户端证书校验就是唯一那道门,平时图省事开的会话恢复(session resumption)又是这块最容易被略过校验的环节。
公告只到"可伪造会话"这一句,我没法凭它编一条利用链出来,也不会编。但如果你正好在跑客户端证书校验,这条我不会按 medium 排——判级我一般看"能不能绕认证",不看分数。官方措辞越短、覆盖面越关键,我越往高了想。
怎么修、怎么自查
nginx -v

# 顺带看编译参数,确认跑的到底是哪套模块/版本
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'with-http_v3|with-http_ssl|with-threads'
版本到 1.31.7 / 1.30.6 就收工。差一点的别急着自己编——发行版自带的 nginx 通常是 backport 打补丁,版本号不动。判断方法跟 Apache 那次一个道理:Ubuntu 查 USN、Debian 查 DSA、RHEL 查 RHSA,光看 -v 会得出相反结论。
发行版还没推包、又要先稳住线上的,能做的:alias + rewrite 那段能拆就拆(换成 root + try_files),HTTP/3 用不上的先把 listen ... quic 关掉,缓解不是修复,但至少把最宽的那个 0.1.29 区间先收缩一下。
一句题外话
前几天写《Apache 这种"装上就不管"的老兵也中了》的时候说过,补丁日别只盯 Windows 和业务系统。nginx 是另一个典型——它在很多机器上就是"装完就忘了它"的角色,nginx -v 三五年不动的,一抓一大把。
这批五个洞把影响区间一路挂回 0.1.29,等于把"从没主动升过 nginx"的机器全盖住了。分数低不代表不用动,代表"可以排期"——只是排完,得真回来。
评论