11 月 17 号,CISA 发了一条定性为“要求立即修补”的警报,对象是一个未必有几个人听过的 Java 洞——CVE-2026-114938,圈内叫它 Java4Shell。
它抓人的地方不在分数,在位置。出问题的那段代码是 Base64 解码器。Base64 是进门之前、登录之前就要过的一道通用编解码,换句话说,一个手里还没有任何凭据的请求,就能打到这段代码上。CISA 的原文写得也很直:特制的 Base64 输入能让 x86-64 上的 HotSpot JVM 崩掉,进而做到未认证的远程代码执行。
先把最容易吵起来的“分数”摆平。NVD 与 Oracle 两处都是 CVSS 3.1 = 8.1,High,向量 AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H——注意那个 AC:H,它判的是“利用难度偏高”。而最早把洞写出来的研究者(calif.io 那篇稿)用的是 CVSS 4.0,标 9.2,Critical。两套评分体系、两个数字,各自都查得到出处。所以别人转这条时写“9.8”,基本可以判定是抄串了。
影响哪些版本
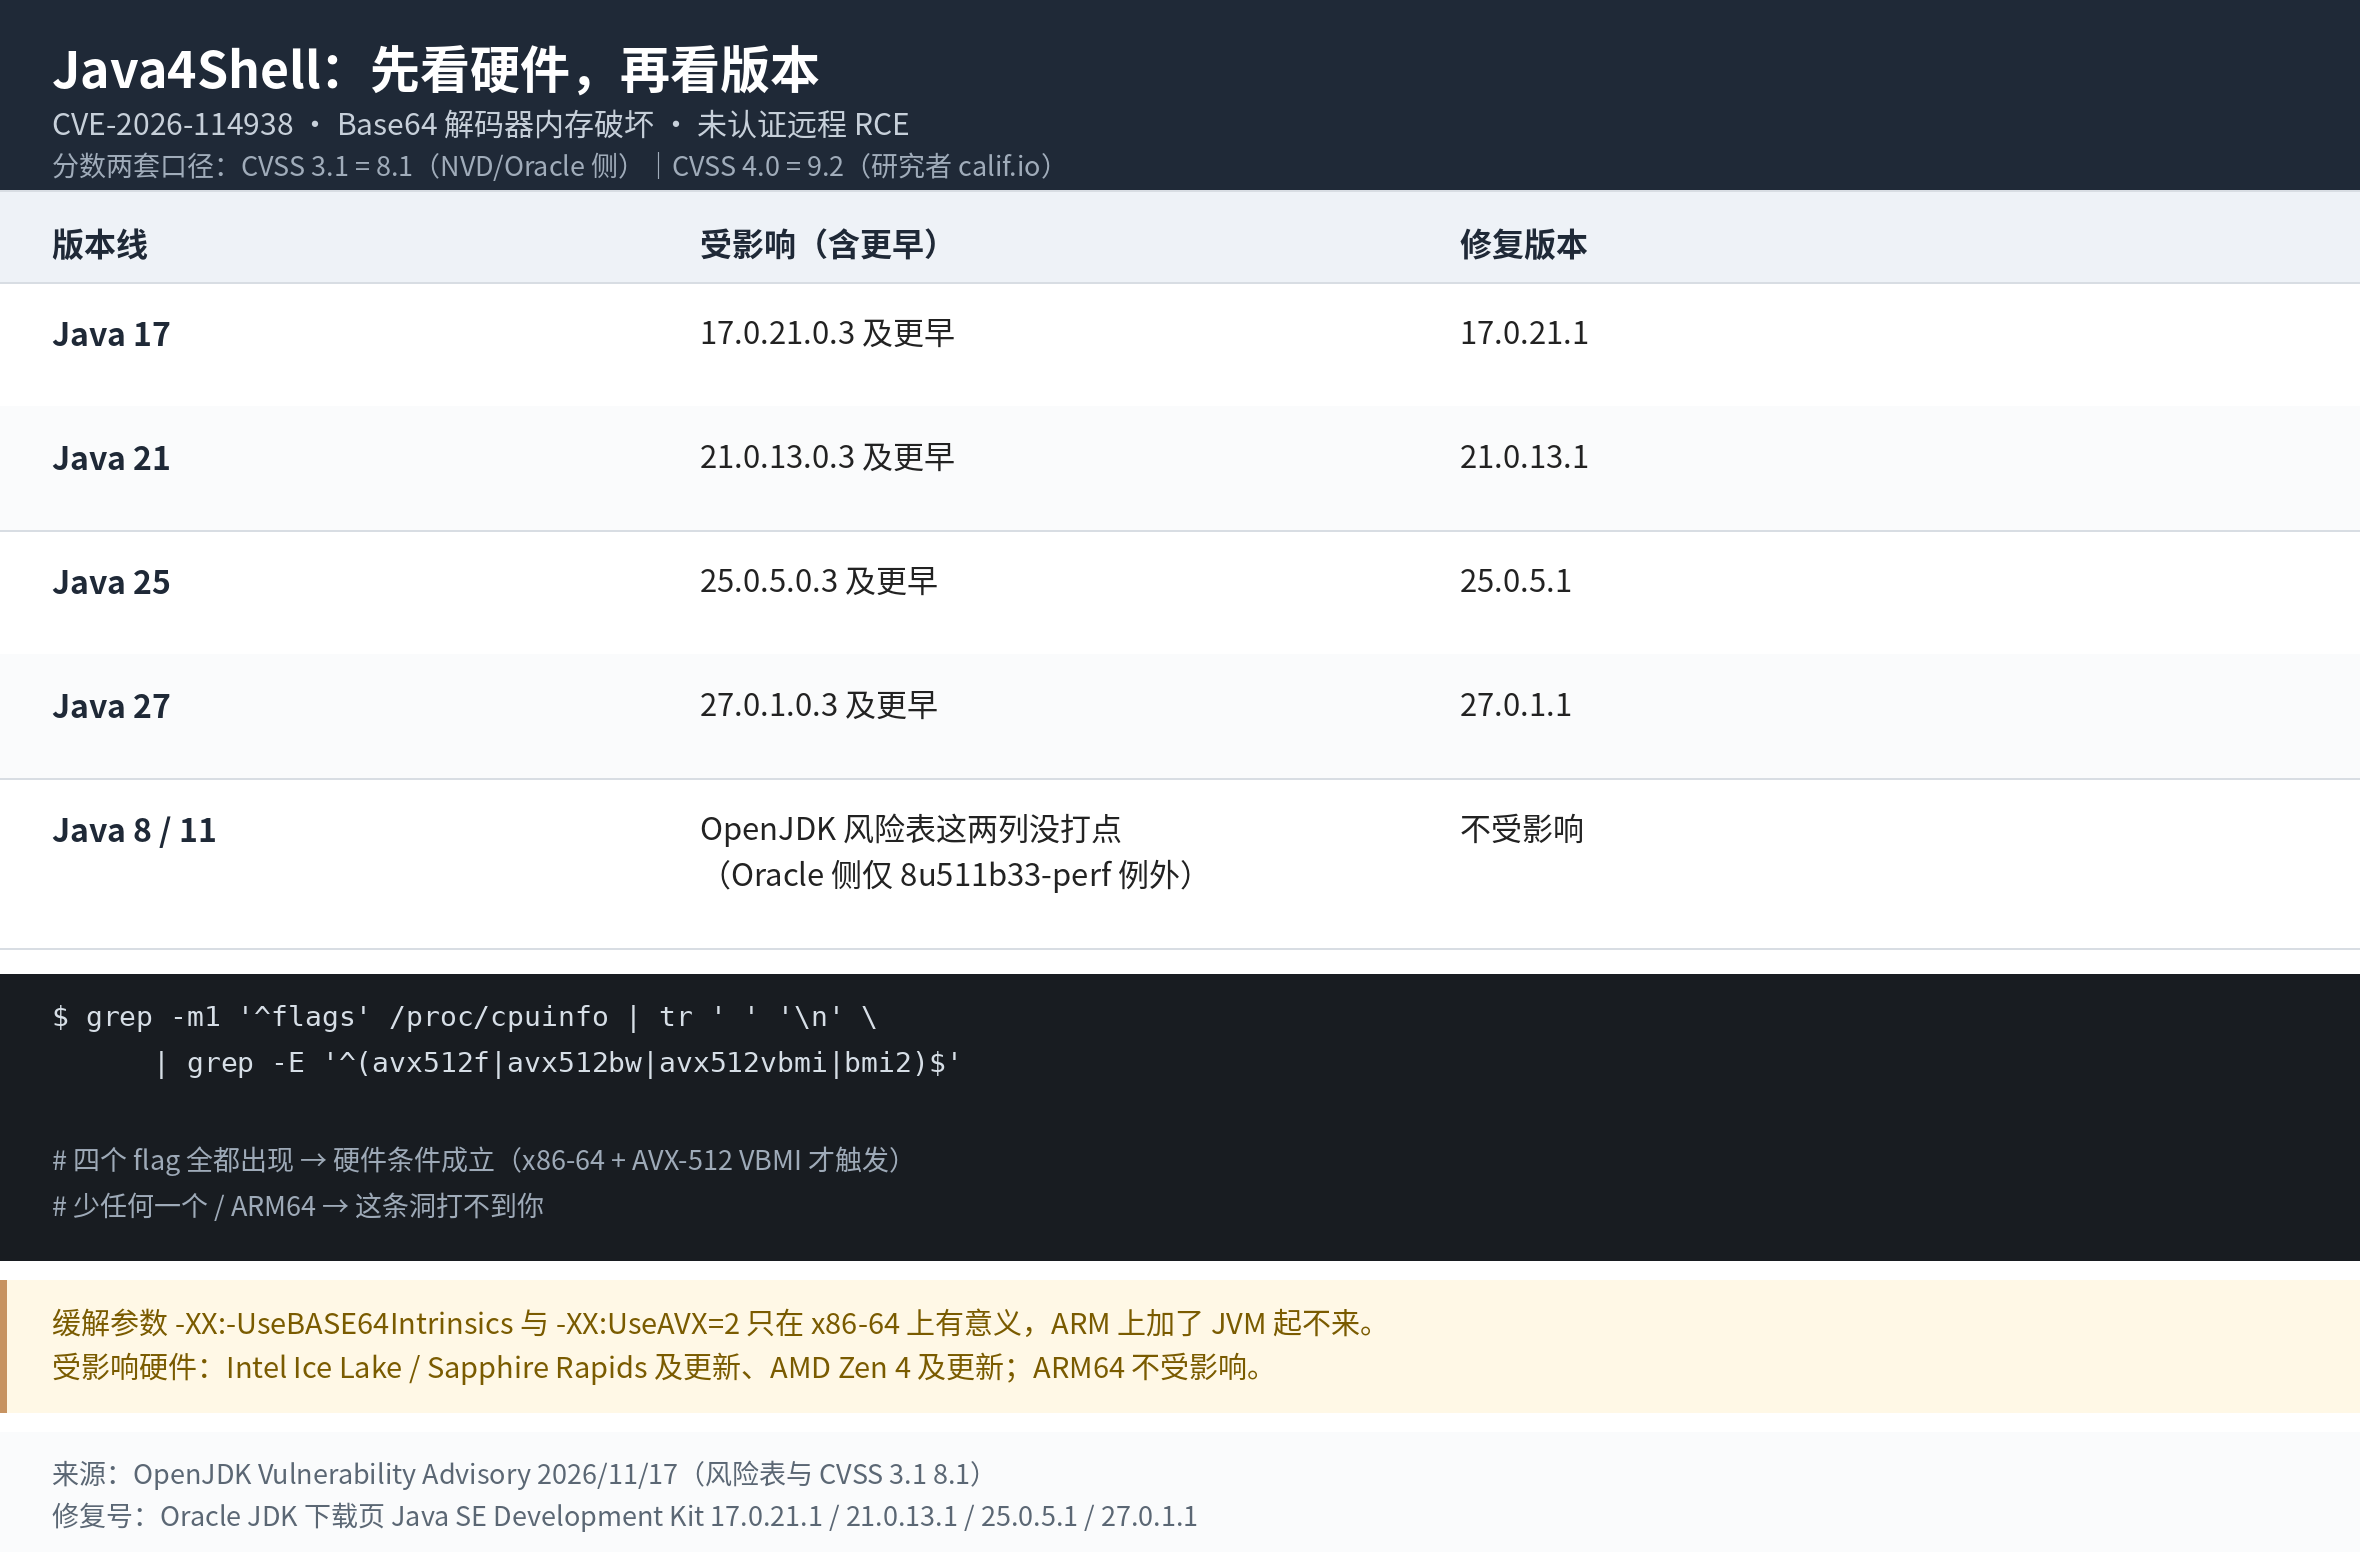
OpenJDK 官方 11 月 17 号的 advisory 里,这个 CVE 只在 17 / 21 / 25 / 27 四列打了点,8 和 11 两列是空的。受影响串照原文:
27.0.1.0.3, 25.0.5.0.3, 21.0.13.0.3, 17.0.21.0.3 ... and earlier落到小版本:Java 17 从 17.0.6 一路到 17.0.21.0.3;21 从 GA 到 21.0.13.0.3;25 从 GA 到 25.0.5.0.3;27 从 GA 到 27.0.1.0.3。
两个我特意核过的点,跟外面传的不太一样:
一是 Java 8 / 11 不在列表里。 Oracle 那边多挂了一条例外 8u511b33-perf(性能版专属构建),一笔带过就行,别写成“Java 全系都中”。
二是并非所有机器都能触发。 它要求 CPU 是 x86-64 且支持 AVX-512 VBMI 这组指令(大约是 Intel Ice Lake 之后、AMD Zen 4 之后);ARM64 不触发。这条直接决定了自查顺序:先看硬件认不认,再看版本对不对。
厂商侧,Oracle JDK、Corretto、Temurin、Microsoft、RedHat、Zulu、Liberica、SapMachine 全在范围里——它们跑的是同一份 HotSpot。所以真正要盘的不是“我装没装 Java”,而是容器镜像里、第三方软件里、设备里内嵌的那套 JDK;这些角落最容易漏。
修与查
修复版本:17.0.21.1 / 21.0.13.1 / 25.0.5.1 / 27.0.1.1。出处是 Oracle 官方 JDK 下载页;Oracle 的 CSPU 页只列受影响串、不写修复号,别拿它当升级依据。
提醒一句:这四个修复号的尾巴都是 .1,看着像例行小更新,很容易顺手跳过——偏偏这次就是靠它补的。
一时升不了级的,两个启动参数可以应急:-XX:-UseBASE64Intrinsics 或 -XX:UseAVX=2。但这两个只对 x86-64 有效,ARM 上加了会起不来,别在 ARM 机器上照抄。
自查两步:
# 1. 版本
java -version

# 2. 硬件认不认(四个 flag 全出来,才算落在触发条件内)
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
第二条四个 flag 齐全、第一条版本又落在上面那几段里,两个都中,才轮得到担心。只看版本不看硬件,会把一堆 ARM 机器一起算进去。
这洞是怎么被找出来的
这个我觉得比洞本身更值得记一笔。据安全媒体(Aikido 博客)转述研究者的说法,这个洞是拿 AI 编码工具找出来的:大概 1 小时定位、2 小时做出第一个能用的利用,token 成本不到 200 美元。研究者还称在 Keycloak、Jira、Confluence、Artifactory、Jenkins、PingFederate 这几款默认配置下实测出了未授权 RCE。
不过“65 个字符”“3 小时”“200 美元”这些细节,我只在研究者自述(calif.io)里看到,没有官方背书,所以按“研究者说”记,不当官方定性。
出处:CISA 警报(11/17)、OpenJDK 2026-11-17 advisory、Aikido 的分析。
我手里跑 Java 的机器不算多,但容器镜像里内嵌 JDK 的有一把,明天开工第一件事就是把上面两行挨个过一遍。这种要翻一堆主机和容器的活,丢进批量远程运维的窗口一台台刷,比开十个终端省事。另外顺嘴提一句:别只顾着补 JVM 本身,上一个把补丁修成摆设、让解密失败的消息照样进集群的 Tomcat 拦截器,就是组件一层套一层的教训;最近那条 9.1 分的 Shiro 也一样,高分是上限,配置才决定你在不在框里。
评论