11 月 15 号,NVD 收了 CVE-2026-129349,Apache Shiro 的。分数挺唬人——CVSS v4.0 打 9.1,Critical。但这条洞真正值得说的地方不在分数,在它的前提:你得先把一个默认关着的开关打开,它才发作。
先把版本范围钉死。官方 advisory(Apache Shiro 博客,11 月 14 号,作者 Lenny Primak)的原话是:受影响的是截至 3.0.0 的所有 Shiro 版本,而且只在使用 DefaultLdapRealm(或 JndiLdapRealm)、并且把 authenticationCachingEnabled 设成 true 的时候才成立。后面还跟了一句,我照抄不改:
This is not the default.
不是默认配置。这句才是这篇的重点,下面说为什么。
机制讲起来有点黑色幽默。DefaultLdapRealm 一旦打开了认证缓存,一个已经成功登录过一次的用户,之后能拿任意密码再登进来。原因就两条:缓存命中会跳过 LDAP bind;而 Shiro 给这个 realm 默认装的 matcher 叫 AllowAllCredentialsMatcher——顾名思义,什么凭据都收。缓存那头说"这人认证过了",matcher 这头说"密码随意",两下一叠,验证这道门等于没锁。
所以攻击链不是"谁上来都能进",而是:得先有一个合法用户正常登录过一次、把凭据缓存进去,之后同一个用户名随便敲个密码就成。已经进来过的人,从此密码锁失效。
修复版本是 3.0.1 或以上。3.0.1 做的事很干脆:AllowAllCredentialsMatcher 不再被默认安装。暂时升不了级的,官方给了两条缓解——保持 LDAP realm 的认证缓存关闭(本来默认就是关的),或者自己配一个真会校验凭据的 matcher,比如 SimpleCredentialsMatcher。
然后是那句我想强调的:扫描器只报得出你的版本号。
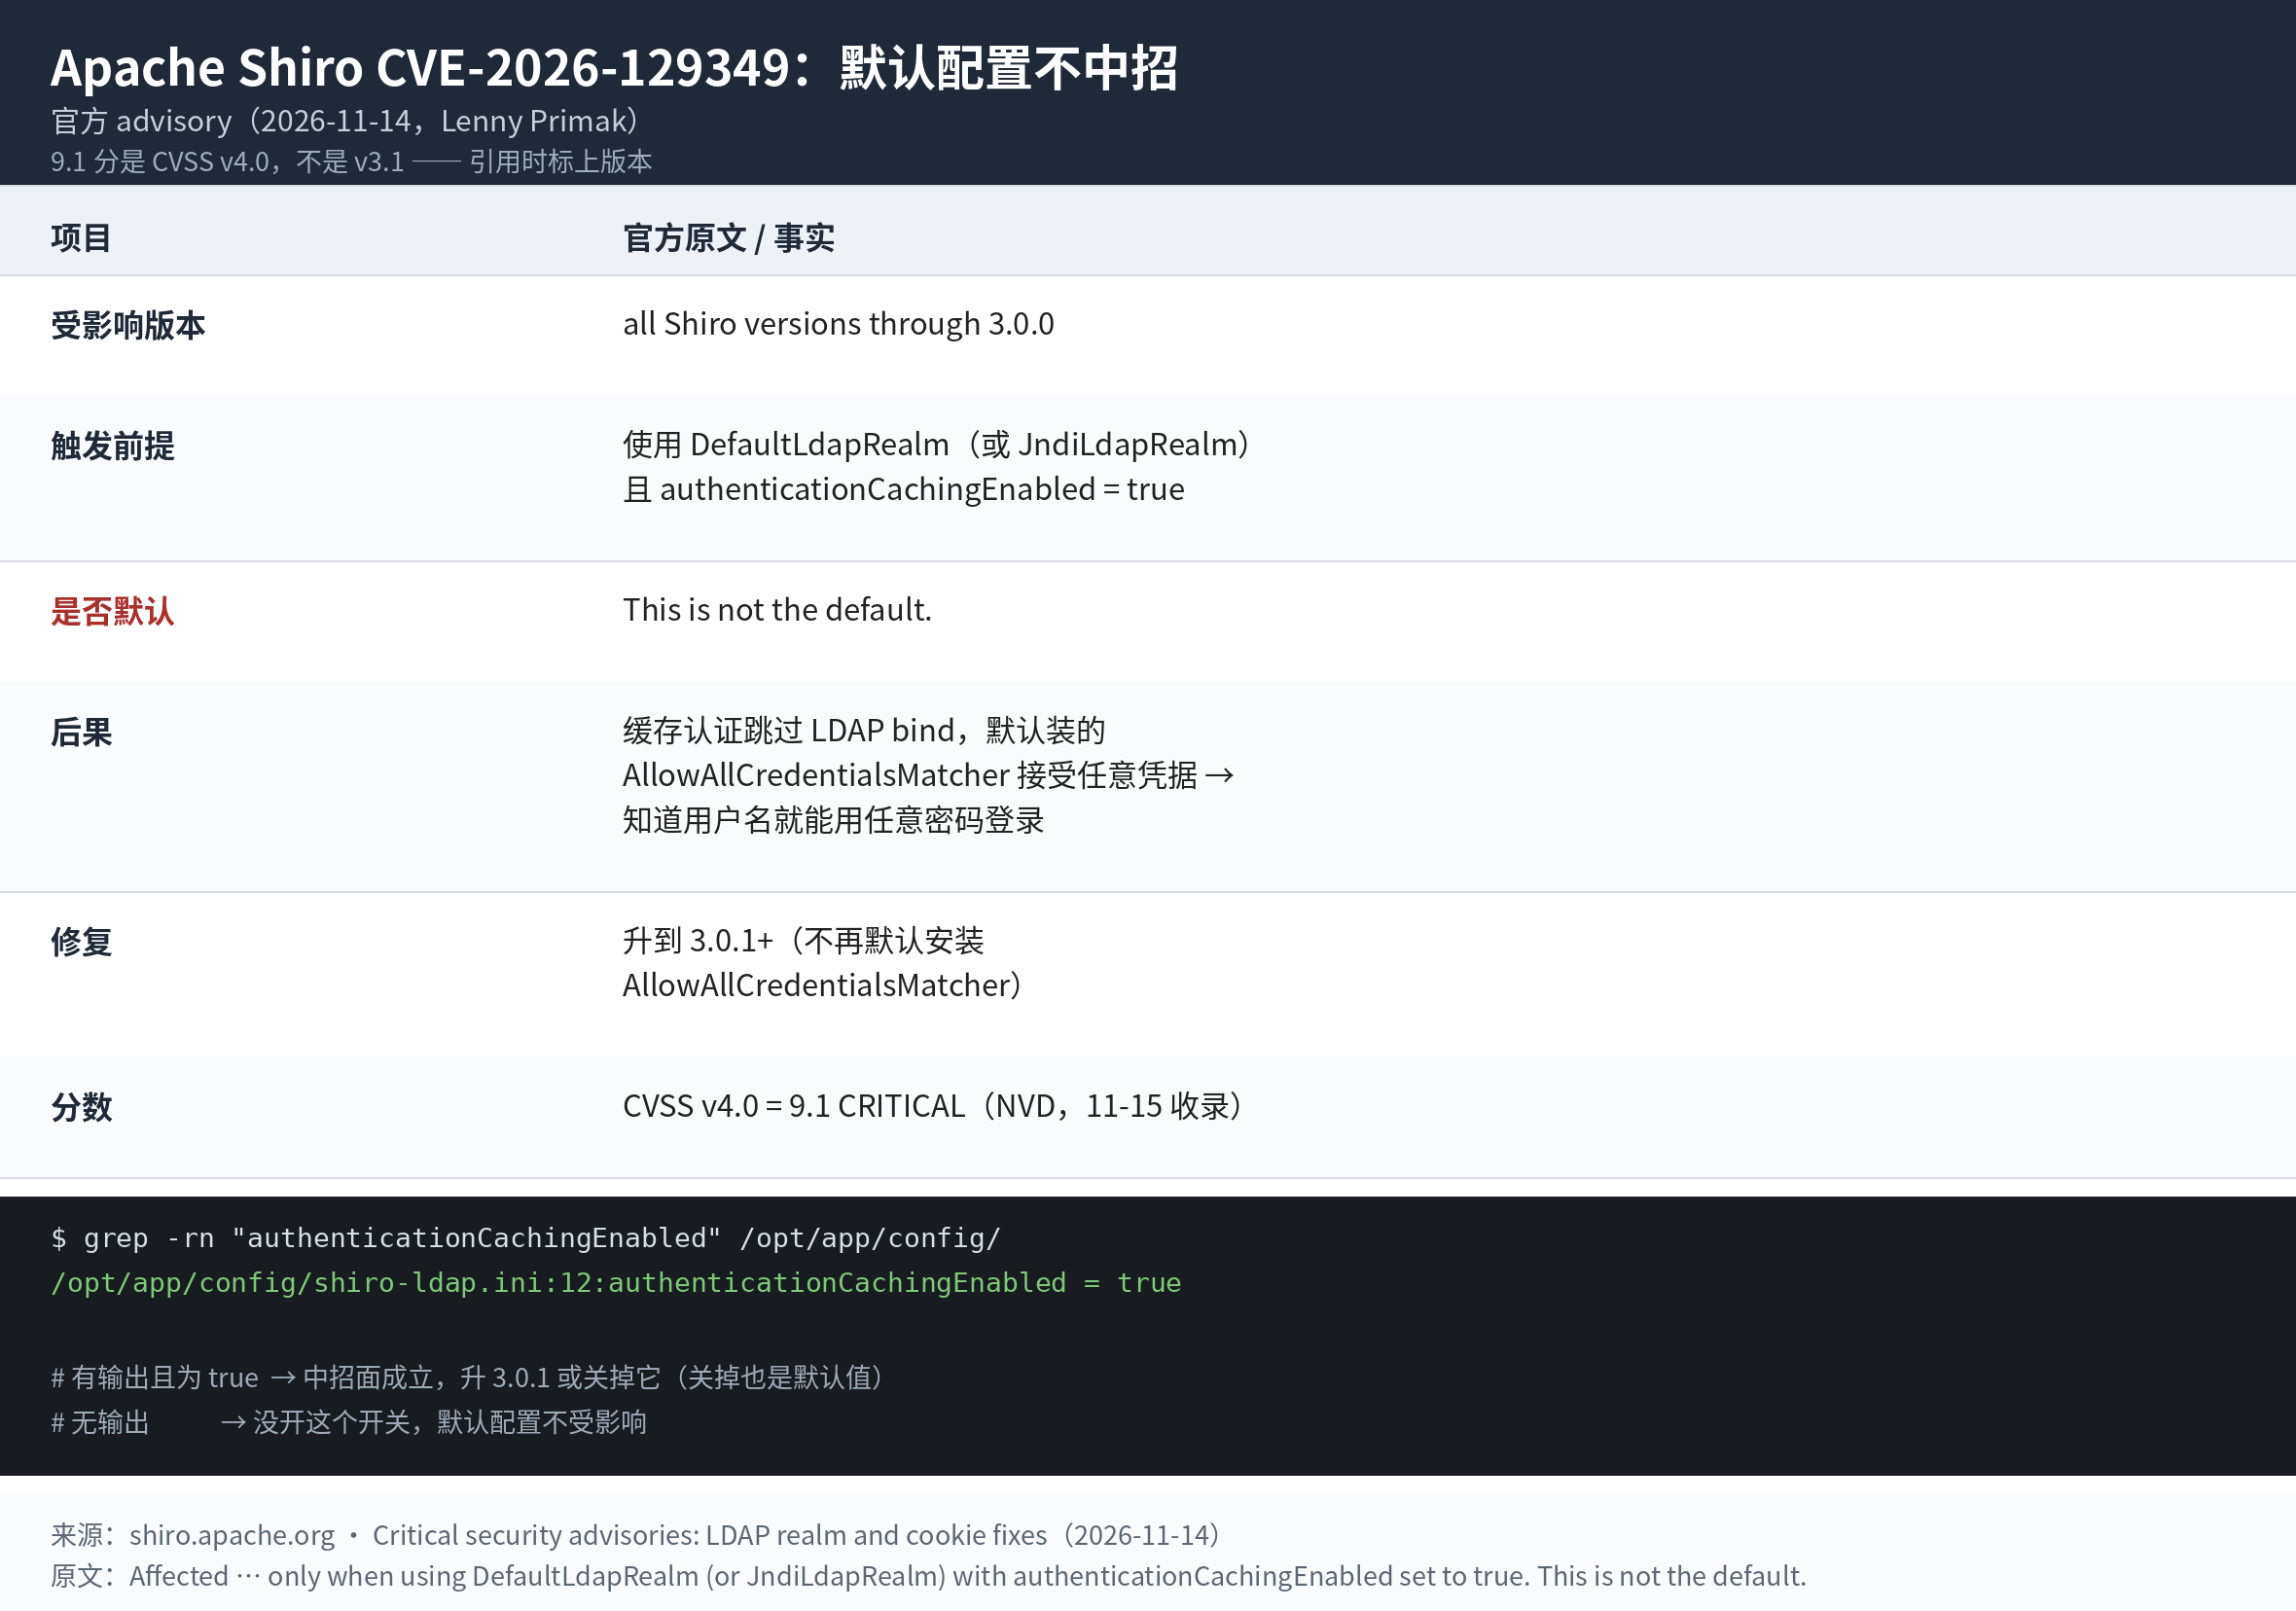
自查就一行,找谁把这个开关打开了:
# 在项目配置目录里找(路径按自己项目换,图里 /opt/app/config 只是示例)
grep -rn "authenticationCachingEnabled" /opt/app/config
有结果、值又是 true,才算踩上;一条都搜不到,这条洞对你就是个 9.1 的纸面数字。这也是我现在不太信扫描器单条报告的原因——一个 256 字符的密码就能登进"禁用密码登录"的 sshd,跟这条是同一个道理:分数框的是风险上限,配置才决定你在不在框里。
顺带一句,这轮 advisory 不只有 129349。同一篇里还带着 CVE-2026-49268——DefaultLdapRealm 的 LDAP DN 注入,用户名没按 RFC 2253 转义就直接拼进 DN 模板,能改 DN 结构、绕过认证或冒充别人(这条 NVD 6 月 17 号就收了,不是这轮新发)。还有一条是默认 cookie 配置的问题。用 Shiro 的话,一次升到 3.0.1 最省事。
出处:Apache Shiro 官方 advisory,条目在 NVD CVE-2026-129349。我这边几台跑 Java 应用的机器,明天开工第一件事就是把这行 grep 挨个跑一遍——批量远程运维的窗口里,正好能一把过完。
评论