11 月 16 号 NVD 把 CVE-2026-111760 收了,Git 的。分数不算惊天动地,CVSS 3.1 打 8.0,HIGH。但它戳的位置有点扎人:git clone --recurse-submodules——CI 流水线里天天在跑的那一句。
先把影响范围说清楚,这块最容易传歪。官方和 NVD 的口径是一致的:prior to 2.50.2、2.51.3、2.52.1、2.53.1、2.54.1、2.55.1、2.56.1,也就是这七个版本之前的都算,不是"所有版本都受影响"。
机制不复杂,但得三个条件凑齐:仓库是攻击者自己搭的(不在 GitHub、GitLab 这种正常托管站上)、克隆的人带了 --recurse-submodules、仓库里的子模块配置能把 gitfile 换成指向别处的符号链接。条件齐了之后,Git 会用这个软链接覆盖子模块的 gitfile,让它指到攻击者控制的目录,里面放一份 .git/config 或者 hooks/——克隆跑完,钩子就在克隆者机器上执行了。
所以"clone 一下就被拿 shell"这个说法是过头的。NVD 的向量写得很清楚:AV:N/AC:H/PR:L/UI:R/S:C/C:H/I:H/A:H——攻击复杂度高、需要用户交互、需要低权限。默认 clone(不带递归子模块)不吃这一条。
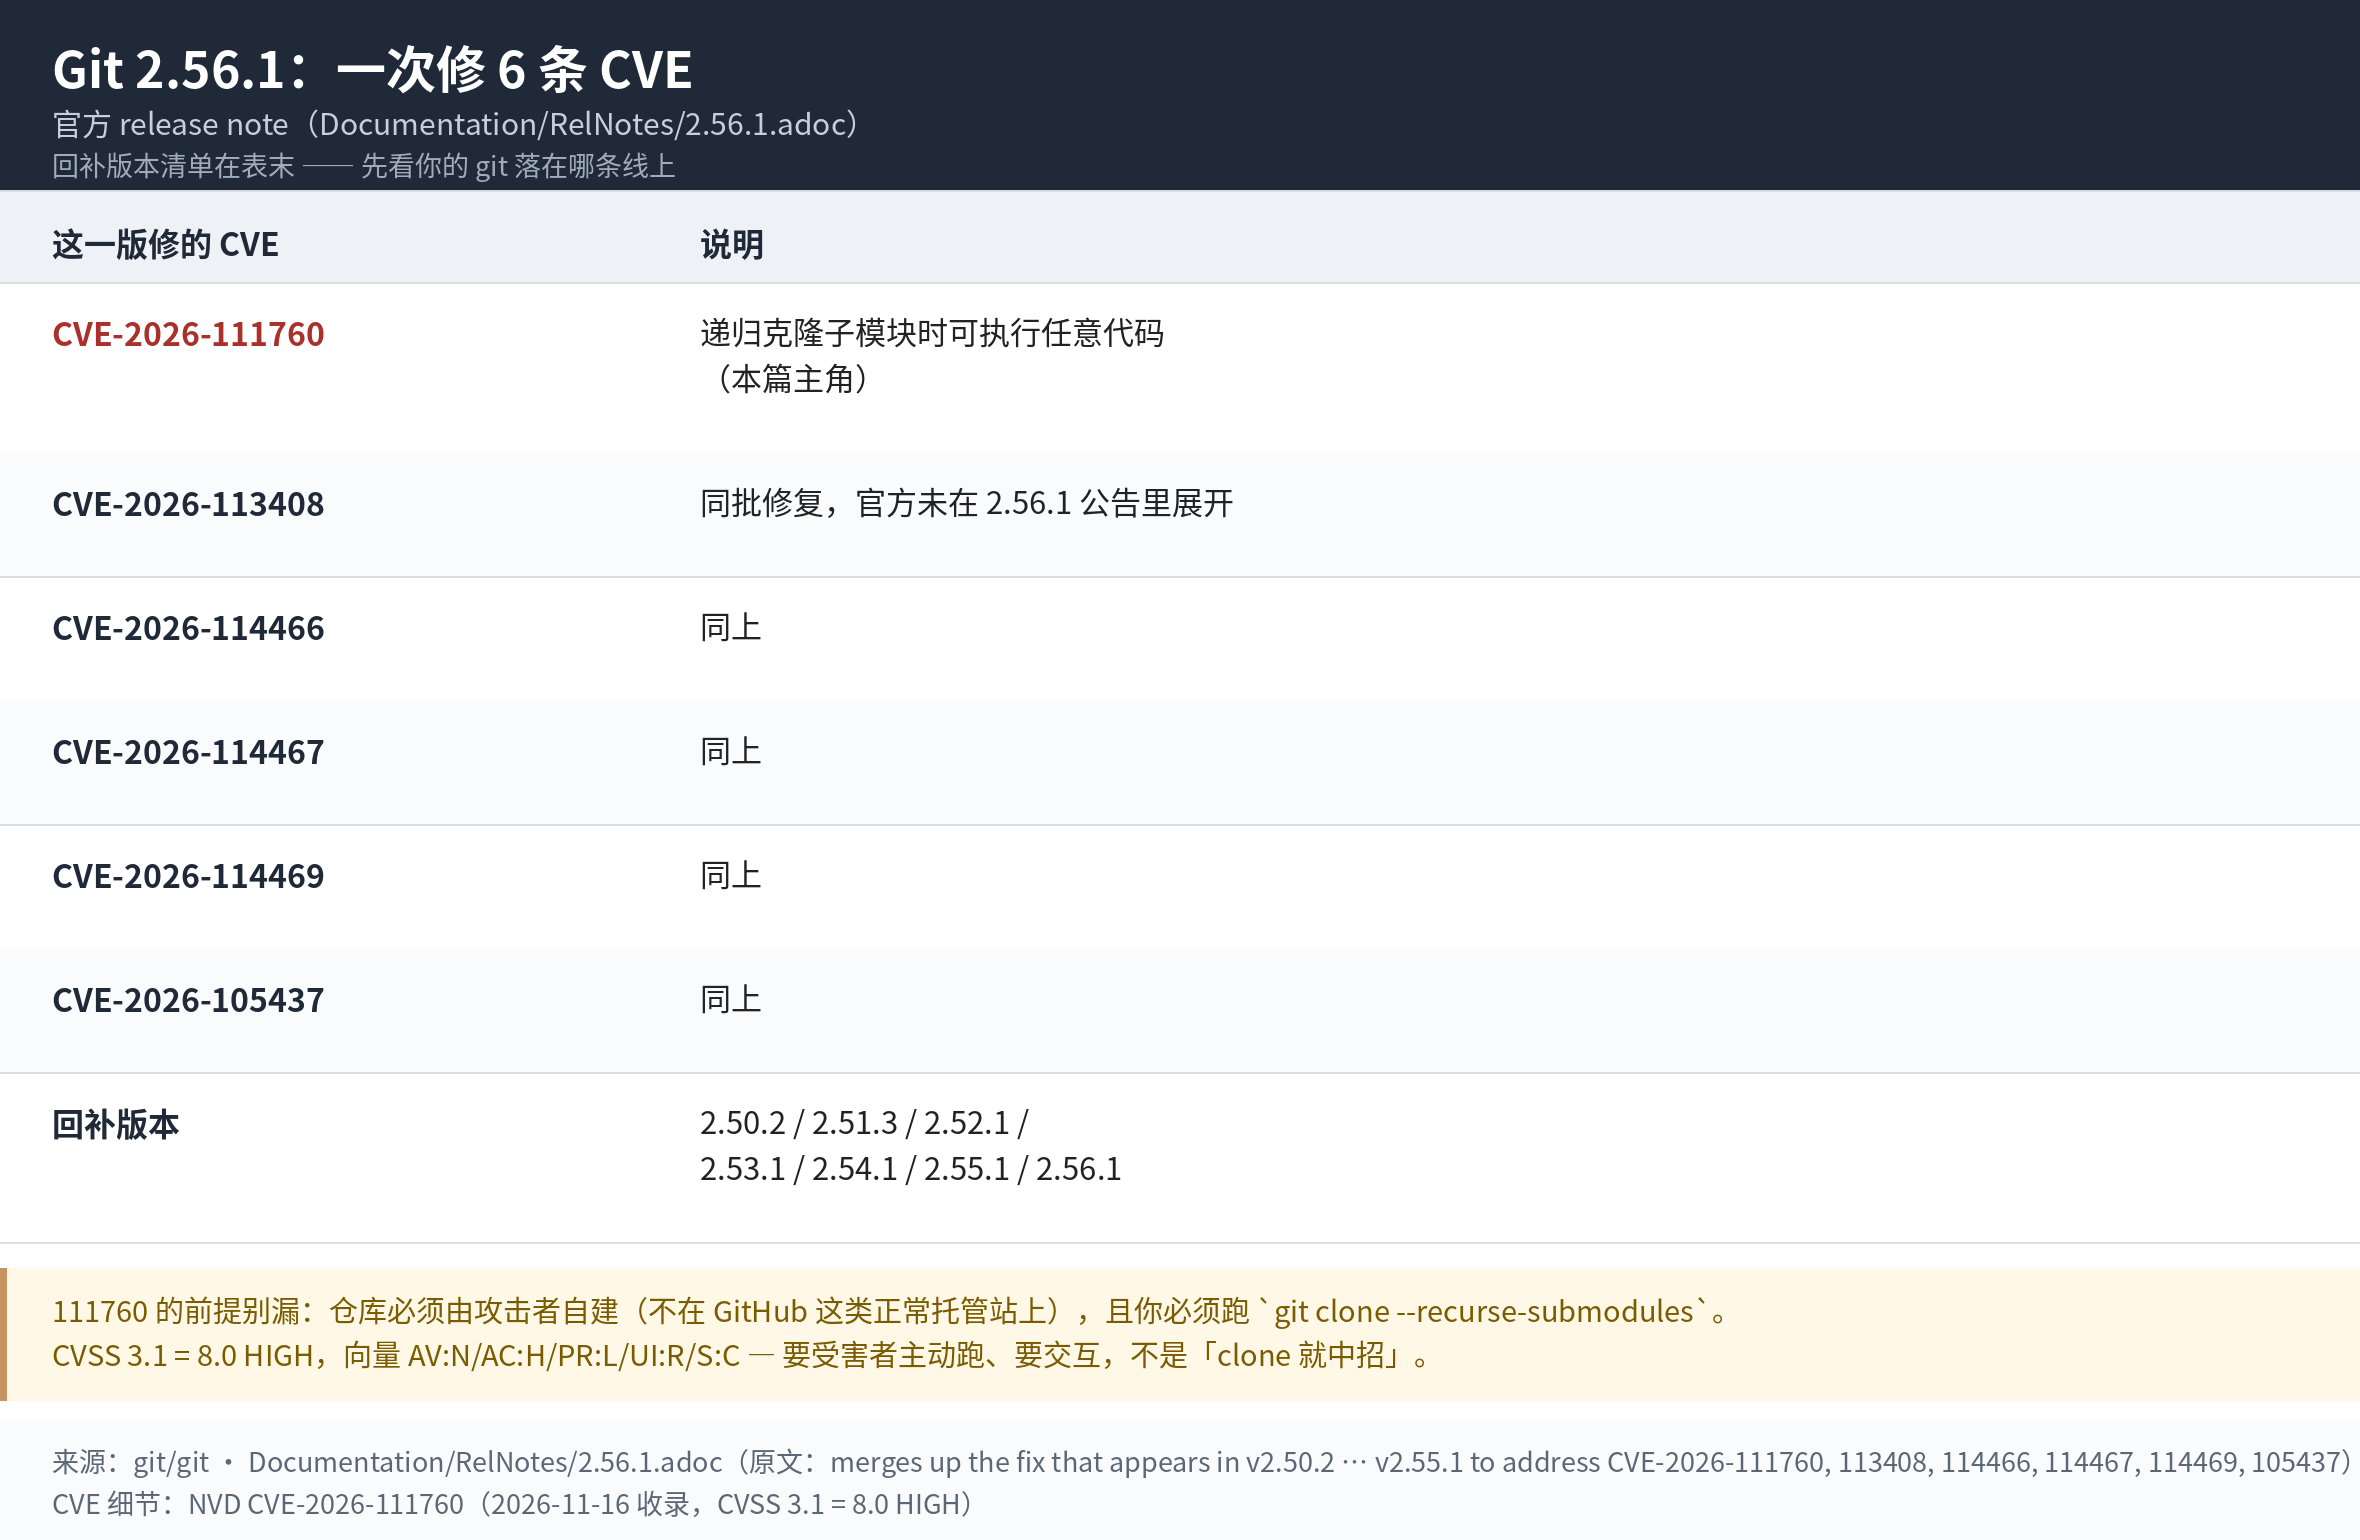
但 AC:H 不等于不用管。CI 里的克隆大多不是人点的,是脚本按配置跑的,--recurse-submodules 一旦写进 job,每次构建都会自动重放这个动作。攻击者只要能让你的 pipeline 拉一次他的仓库——一个 fork 过来的 MR、一句"帮忙测下这个仓库"——条件就齐了。
版本和修复
2.56.1 这次不是只修这一条。官方 release note 的原文是:这一版把 v2.50.2、v2.51.3、v2.52.1、v2.53.1、v2.54.1、v2.55.1 的修复合并上来,一共处理六条 CVE——CVE-2026-111760、CVE-2026-113408、CVE-2026-114466、CVE-2026-114467、CVE-2026-114469、CVE-2026-105437。升级的时候别只盯着 111760 这一个号,六条是一起走的。
对应到各分支:
2.56.x → 2.56.1
2.55.x → 2.55.1
2.54.x → 2.54.1
2.53.x → 2.53.1
2.52.x → 2.52.1
2.51.x → 2.51.3
2.50.x → 2.50.2
自查两行
# 看版本,低于上面同分支的号就得升
git --version

# 再找一下谁在用递归子模块(CI 配置目录按自己项目改)
grep -rn "recurse-submodules" .github .gitlab-ci.yml Jenkinsfile 2>/dev/null第二行是示例写法,路径按自己的仓库换。重点不是"有没有这个参数",是这个参数后面跟的仓库,是不是你能信任的来源。
一时升不了的,退一步的做法也明确:别对不可信来源做递归克隆。CI 里把仓库地址钉死,别让外部 MR 的 pipeline 在自己 runner 上拉代码——这条本来也是常识,只是这次又被人从 git 自己的代码里提醒了一遍。
跟 apt 那次中间人换包有点像:签名过了,包还是别人的,说到底都是"我以为这一步只是读"的错觉。clone 在很多人脑子里是只读操作,实际上它会写 .git、会跑 hooks,子模块还能再往里拉一层。
官方原文在 git/git 的 RelNotes/2.56.1.adoc,条目在 NVD 的 CVE-2026-111760。我这边几台跑 CI 的机器,明天第一件事就是把 git --version 挨个打一遍——批量远程运维的机器上也是同一个毛病,版本这种东西,往往是排名单的时候才发现自己落后好几档。
评论