微软这个月的月度更新里,分数最高的一条,落在一个你天天点、却从没把它当攻击面的地方——Windows 搜索组件。CVE-2026-116928,MSRC 官方定级 Critical,baseScore 9.8,类型是 CWE-787 越界写。官方描述就一句,没半点修饰:
Out-of-bounds write in Microsoft Windows Search Component allows an unauthorized attacker to execute code over a network.
未认证、网络可达、能执行代码。三个凑齐了,9.8 给得不冤。
有个点我特意去核过,因为外面比官方传得多。MSRC 的 affectedProduct 表里清一色是 Windows 客户端和 Windows Server,没有任何 Exchange Server 条目;官方描述里也没有"发一封带特制附件的邮件、收件人不用打开就中"这条链路。那段说法来自第三方通告(nsfocus),MSRC 这边没有一手支撑,所以这条 CVE 能落进结论的,只有"Windows 搜索组件本体、网络可达、未认证"这几句。另外官方标了 exploited: No——未被在野利用。这个月微软确认真在被利用的是 Outlook 那条(6.5 分、只判 Moderate 却已确认在野的 CVE-2026-124194),两条别混着看。
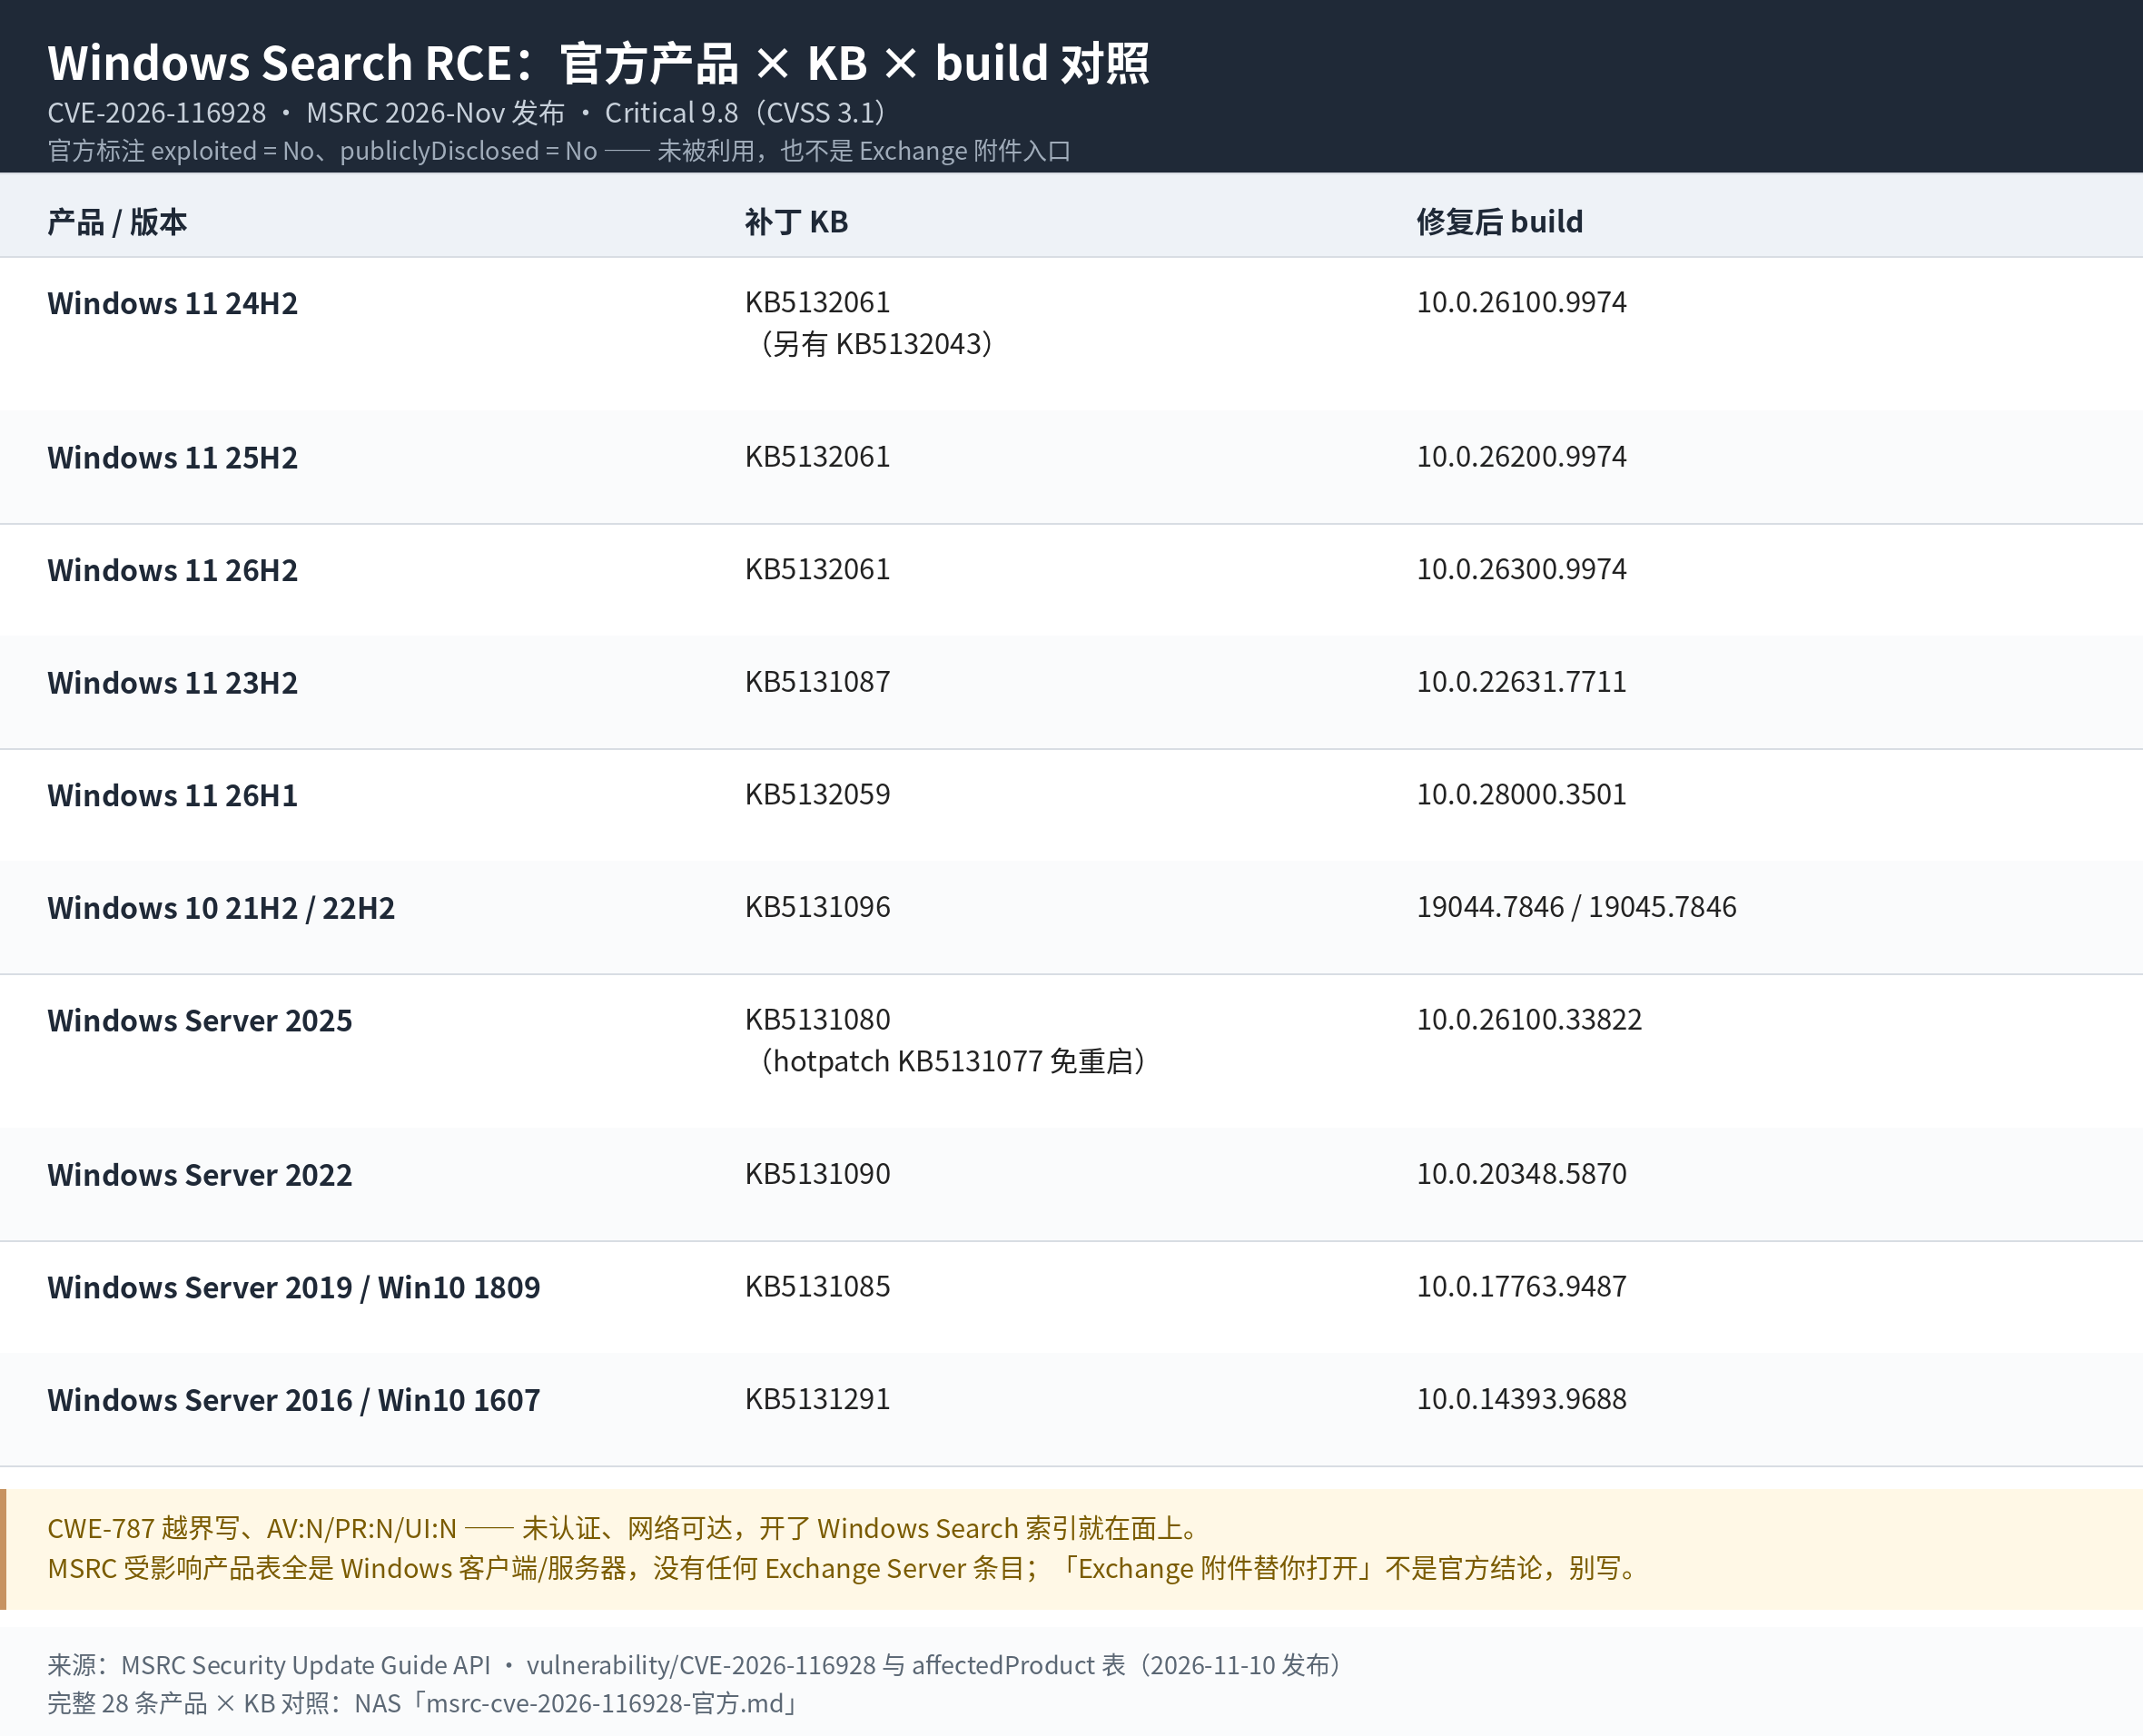
麻烦的是补丁清单
这个洞的修复,不是一个 KB 能结清的。MSRC 的受影响产品按 build 族拆成好几十行,去重之后是 10 个 KB,每个 KB 各管一段:
Windows 11 24H2 / 25H2 / 26H2 → KB5132043(build 26100 / 26200 / 26300.9911)
                                 或 KB5132061(build 26100 / 26200 / 26300.9974)
Windows 11 23H2               → KB5131087(22631.7711)
Windows 11 26H1               → KB5132059(28000.3501)
Windows 10 22H2 / 21H2        → KB5131096(19045 / 19044.7846)
Windows 10 1809 / Server 2019 → KB5131085(17763.9487)
Windows 10 1607 / Server 2016 → KB5131291(14393.9688)
Windows Server 2022           → KB5131090(20348.5870)
Windows Server 2025           → KB5131080(26100.33822)
                                 或 hotpatch KB5131077(26100.33730)
24H2/25H2/26H2 和 Server 2025 各自有两个 KB——一条常规路线、一条 hotpatch 路线,build 号不一样,不是"装哪个都行"。装之前先看清自己落在哪一档。
自查
一条命令看当前内部版本号,跟上面的修复号对一下就知道补没补上:
# 读注册表里的 CurrentBuild 和 UBR(UBR 就是那个补丁修订号)
Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion' |
  Select-Object CurrentBuild, UBR

# 或者直接弹窗看
winver
比如读到 26100 + UBR 9974,就是 KB5132061 那一档打上了;26100 + 33822 是 Server 2025 的常规路线。build 低于对应修复号,就是没补。
出处:MSRC Security Update Guide — CVE-2026-116928。我这边 Windows 机器不少,这种补丁我一般先在批量远程运维的窗口里挑一台对 build,确认拿的是对的那条路线,再铺开推。
评论