补丁日看分排优先级,是运维的常规动作。这条 CVE-2026-124194 按分数排会被压到后面:baseScore 6.5,微软标 Moderate,影响类型是 Spoofing(欺骗)——听起来不像"能拿服务器"的那种洞。
但同一份官方数据里还有另一个字段:exploited = Yes,latestSoftwareRelease = Exploitation Detected。CISA 在 11 月 10 日把它加进了 KEV(已知在野利用)目录,整改期限 11 月 24 日。
分数低、已经在被用。这两件事同时成立的时候,分数就不该是排序依据。
它到底做了什么
微软的 FAQ 原文很短,值得直引:
An unauthenticated attacker could send a specially crafted message file and convince a user to open it in an affected version of Microsoft Outlook. Opening the file could cause Outlook to connect to an attacker-controlled network location without displaying the usual external-content warning, potentially disclosing authentication information that could be used to impersonate the user.
拆开就是三步:
- 攻击者发一个特制消息文件过来,不需要任何凭据;
- 用户打开它(需要交互,UI:R);
- Outlook 会去连攻击者控制的地址,而且不弹平时那个"外部内容已阻止"的警告,顺手把认证信息交出去。
交出去的是什么,另一条 FAQ 说得更白:「This vulnerability discloses a user's NTLMv2 hash to the attacker who could use this to authenticate as the user.」
NTLMv2 哈希落到别人手里意味着什么,做过内网的都懂:不一定能直接反解出明文,但可以拿去做 relay(中继到别的机器上认证)或者离线慢慢跑。一个普通员工打开一个文件,代价可能是攻击者拿到这个账号在内网里的通行能力。横向移动最省事的那条路,往往就是从这种"某个人的账号"开始的。
CWE 归到 356:产品界面没有提示用户危险操作。说得挺准——不是代码执行,是该弹的警告没弹。用户没有任何机会判断自己在做什么。
一个常见的误判:预览窗格
先说清楚:预览窗格不是攻击路径。这是微软 FAQ 的原话("No, the Preview Pane is not an attack vector")。所以"我只是在收件箱里点了一下、没打开附件"这种情形,不在这条 CVE 的范围里。
需要的是真的把那个消息文件打开。
这个细节值得记住,因为事后排查的时候,员工说"我没点开啊"和不代表没中,得能分得清是哪一种。
修复走的是 Office 通道,不是 Windows 补丁
这是这条最容易踩空的地方。
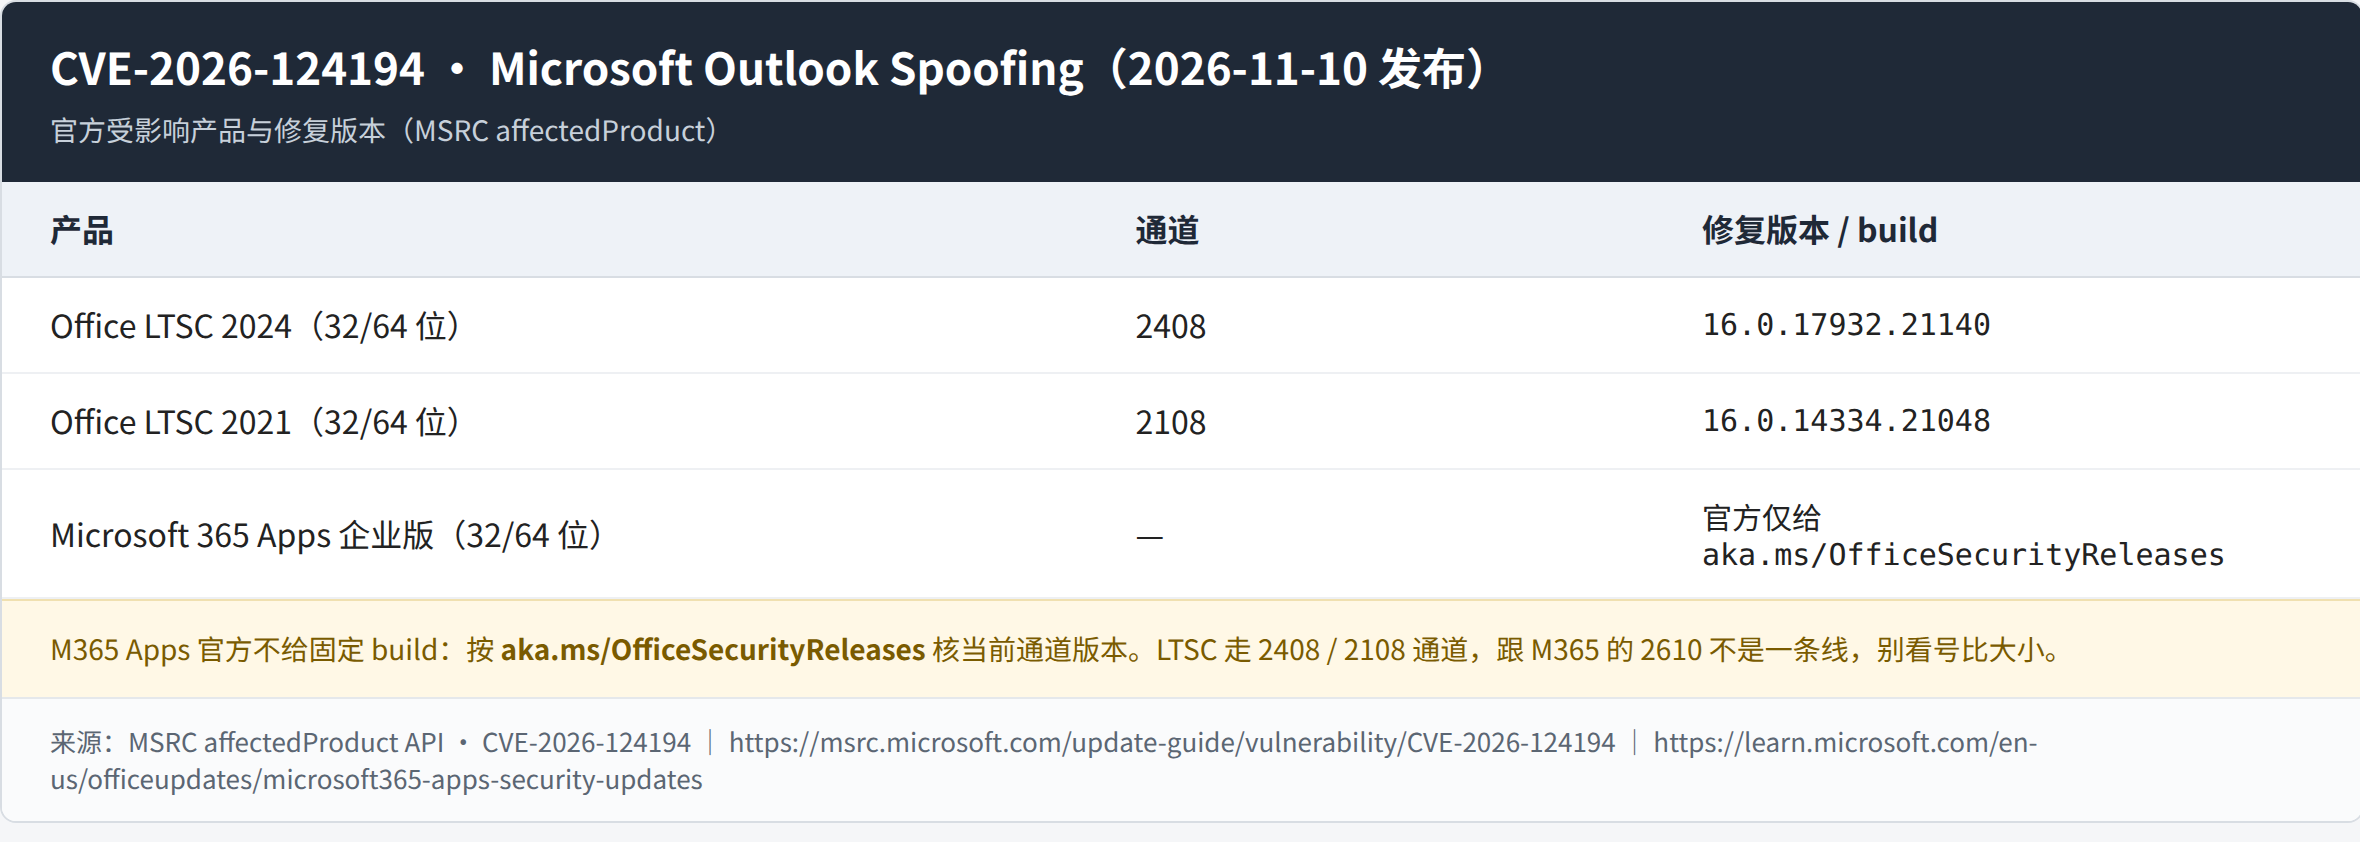
在微软的更新指南里,受影响产品列的是 Microsoft 365 Apps for Enterprise(32/64 位)、Office LTSC 2024、Office LTSC 2021——全是 Office 产品线,修复包也挂在 Office 的更新通道上,不是 Windows 累积更新。
也就是说,一台机器 Windows Update 全绿,Outlook 该修还是没修。反过来,有些单位为了"稳定"把 Office 更新通道钉在半年通道上,那这次就得单独确认这个通道有没有收到。
固定版本(据微软 Office 安全更新汇总 11 月 10 日条目):
- Office LTSC 2024 批量授权:Version 2408(Build 17932.21140)
- Office LTSC 2021 批量授权:Version 2108(Build 14334.21048)
- Office 2024 / 2021 零售版:Version 2610(Build 20527.20196)
- Office 2019 批量授权:Version 1808(Build 10417.20236)
- Microsoft 365 Apps(订阅版):官方不给固定 build,受影响产品表里这一栏填的是 aka.ms/OfficeSecurityReleases 链接。M365 的机器别对号,去这个页面按自己所在的通道(Current / Monthly Enterprise / Semi-Annual)核当前版本。
⚠️ 注意别拿两边的号互相比:LTSC 走的是 2408 / 2108 这种长期通道,M365 走的是 2610,两套版本号体系不一样,17932.x 看着比 20527.x 小,不代表它旧。
自查可以直接看界面:Outlook → 文件 → Office 账户 → 关于 Outlook,版本号对上面的数;M365 的机器还要看"更新通道"是哪一条。
顺手能做的两件事
修不了那么快的(比如外包维护的终端),先降影响面:
- 别让 NTLM 出去。外发方向的 445/139 本来就不该通;如果有机器会主动向外发起 SMB 认证,那是异常,值得查。真想彻底点,就在域里把 NTLM 的适用范围收一收(这条动之前先摸清老系统,别一刀切)。
- 提醒一句:这次攻击靠"打开一个消息文件",社工配合是必要环节。这种时候一封群发提醒比补丁好使——"来路不明的 .msg 类文件先别双击"。
补丁优先级我是这么排的:在野利用 > 分数。上周Apache 那个 critical是 9 分级别、公开 PoC 刚起,我当天就排了;这条 6.5 分但 E:H,一样得往前走。
时间线本身也说明点事
11 月 10 日随 2026-Nov 批次发布,同一天进 KEV,期限给到 11 月 24 日——14 天。CISA 给 14 天窗口的,一般不是"理论上能打"的洞。
到 11 月 24 日还有十来天,够做一轮清点。真要拖,至少先把"哪几台装了 Outlook、走的哪条通道、当前 build 是多少"列出来,比到时候现查强。
评论