10 月 21 日晚上,PHP 发了一轮紧急安全版:8.2.35、8.3.36、8.4.27、8.5.12,修两个 CVSS v4.0 都是 9.2 的未授权 RCE(CVE-2026-109618 / 109619,圈里叫 PHP2Shell)。官方原话是「fix two critical vulnerabilities that can allow unauthenticated remote code execution」。
按正常剧本,接下来该是"升级、重启、收工"。
结果两天后,10 月 23 日,第三个洞来了:CVE-2026-115560,同样 9.2,同样跟 session upload progress 有关。官方的处理方式是——不紧急发版,等常规版本,只给缓解建议。
这就是这轮最难受的地方:不是"洞没修",是修完一轮发现还没完。
两个请求,同一个 worker
PHP2Shell 的根因不在某个函数写错,而在 PHP-FPM 的进程模型:工作进程处理完一个请求,跨请求的全局状态没清干净。攻击者要做的,是让两个精心构造的请求先后落到同一个 worker 上——第一个留下状态,第二个把它变成执行。
所以它跟"发个 POST 就弹 shell"的洞不一样,有点运气成分,但量大之后运气就不是问题了。CWE 归到 1325(内存状态损坏),109619 是 fatal error backtrace 路径上的 use-after-free,109618 走的是 OOM 退出路径加请求清理。
10 月 24 日蜜罐观测到攻击成功。10 月 26 日 CISA 把这两个 CVE 加进了 KEV(已知在野利用)目录——它给的整改期限是 10 月 29 日,按这篇发出来的时间,这个期限已经过去了。
第三个洞,别跟 KEV 混在一起
CVE-2026-115560 跟前面两个不是一回事,写清楚点:
- 它不在 KEV 目录里(我核的是 CISA 官方 catalog 2026.11.10 版,109618/109619 在,115560 没有);
- 官方没有为它发紧急版本,正式修复要等 8.4.28 / 8.5.13(预计 11 月中下旬);
- 影响范围包括刚升上去的那四个"已修复版本":8.2.35、8.3.36、8.4.27、8.5.12,全在里头。
换句话说,10 月 21 日那轮升级只是把前两个洞堵上,第三个洞还得再等一轮。现在能做的只有缓解。
影响版本
- PHP2Shell:PHP < 8.2.35 / < 8.3.36 / < 8.4.27 / < 8.5.12。8.0、8.1 这些已停维护的分支没有补丁,只能自己扛。
- CVE-2026-115560:包括上面四个版本在内的当前版本都可能中,暂无正式补丁。
PHP 是 WordPress、Joomla、Drupal、phpMyAdmin 和一堆老业务系统、面板的底座。不用账号、不用交互,拿到的直接是 web 进程权限。
自查与缓解
php -v
php -i | grep -E 'session\.upload_progress'

# 缓解:php.ini 里硬配(不能用 ini_set / .user.ini,运行期改无效)
#   session.upload_progress.enabled = 0
# PHP 8.5 还可加 fatal_error_backtraces=0
# PHP-FPM 视情况评估 pm.max_requests=1(减少跨请求状态复用,有性能代价)改完必须重启 PHP-FPM 或 web 服务,只 reload 不够——worker 不换,状态还在。
两点提醒:WordPress 本身不用 upload progress 功能,关掉不影响站点;另外关掉它只覆盖这一条已知触发路径,不等于把跨请求状态问题全解决了,阿里云的安全公告里也写得很明白。别把缓解当修复。
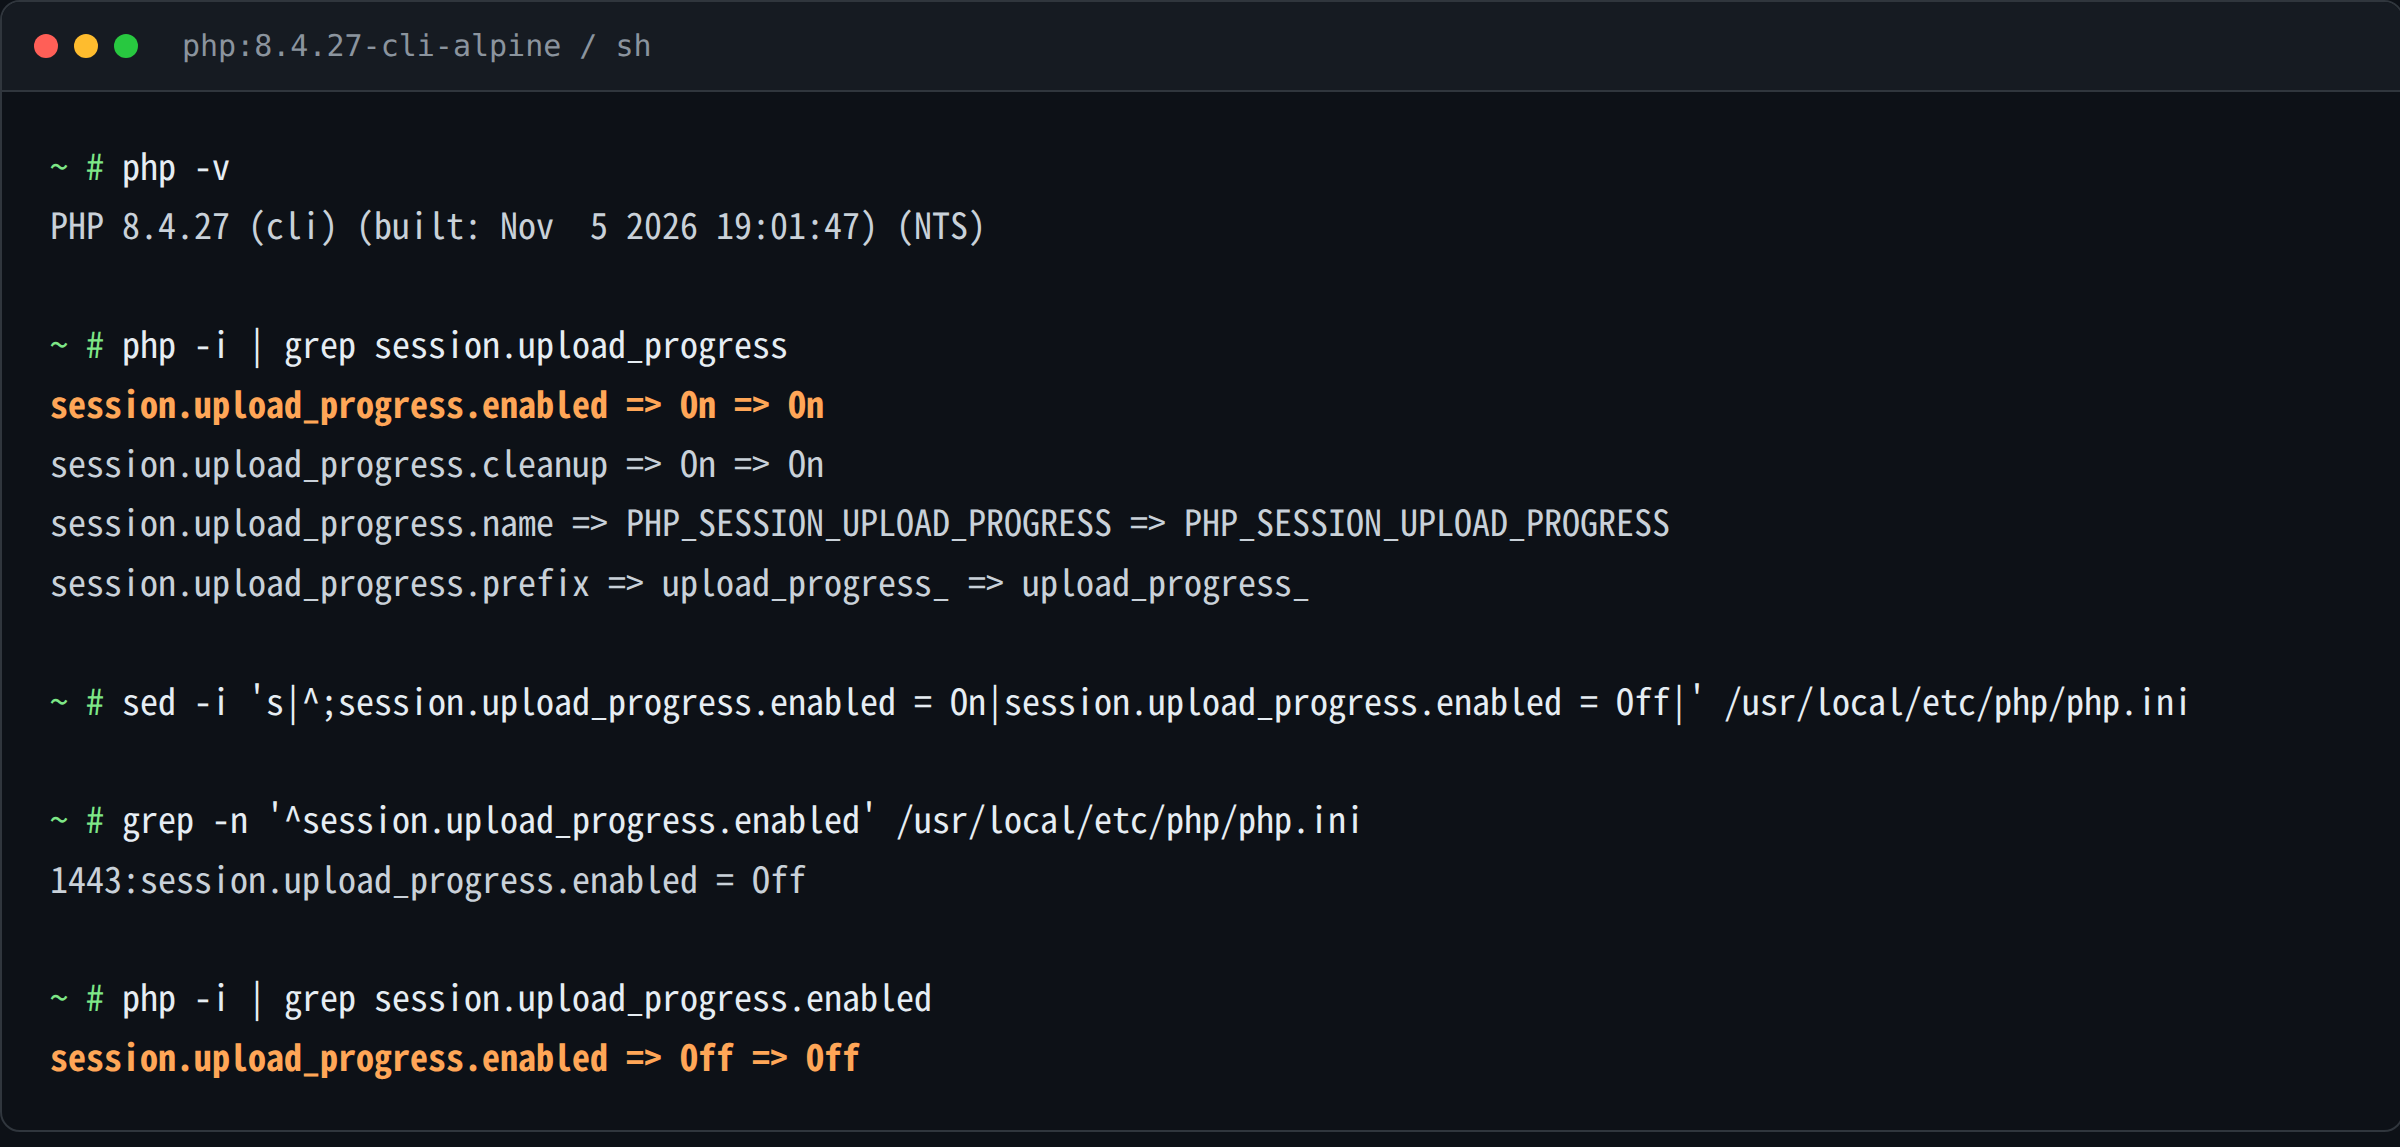
图里是本地容器按 php.ini-production 实跑的,版本号只作命令输出示例,受影响范围以官方公告为准。
说句难听的
这已经是 PHP 这条线上今年第三轮了。上一轮我们写过《PHP 引擎自己有个洞》,当时说的是"一个 POST 请求就能拿 shell,评分 9.2"。现在再看,评分没变,变的是频率。
补丁管理这件事,最怕的不是"有个洞没打",而是"打完就以为完事了"。这轮 PHP 给的教训很直白:打完补丁要看下一个公告,而不是关掉终端。
评论