浏览器 0day 这件事,运维的疲劳感是有道理的:一年好几个,都是"升级、重启、完事"。所以真正值得写的不是"又出了一个",而是这次修完之后很多人以为修了、其实没生放。
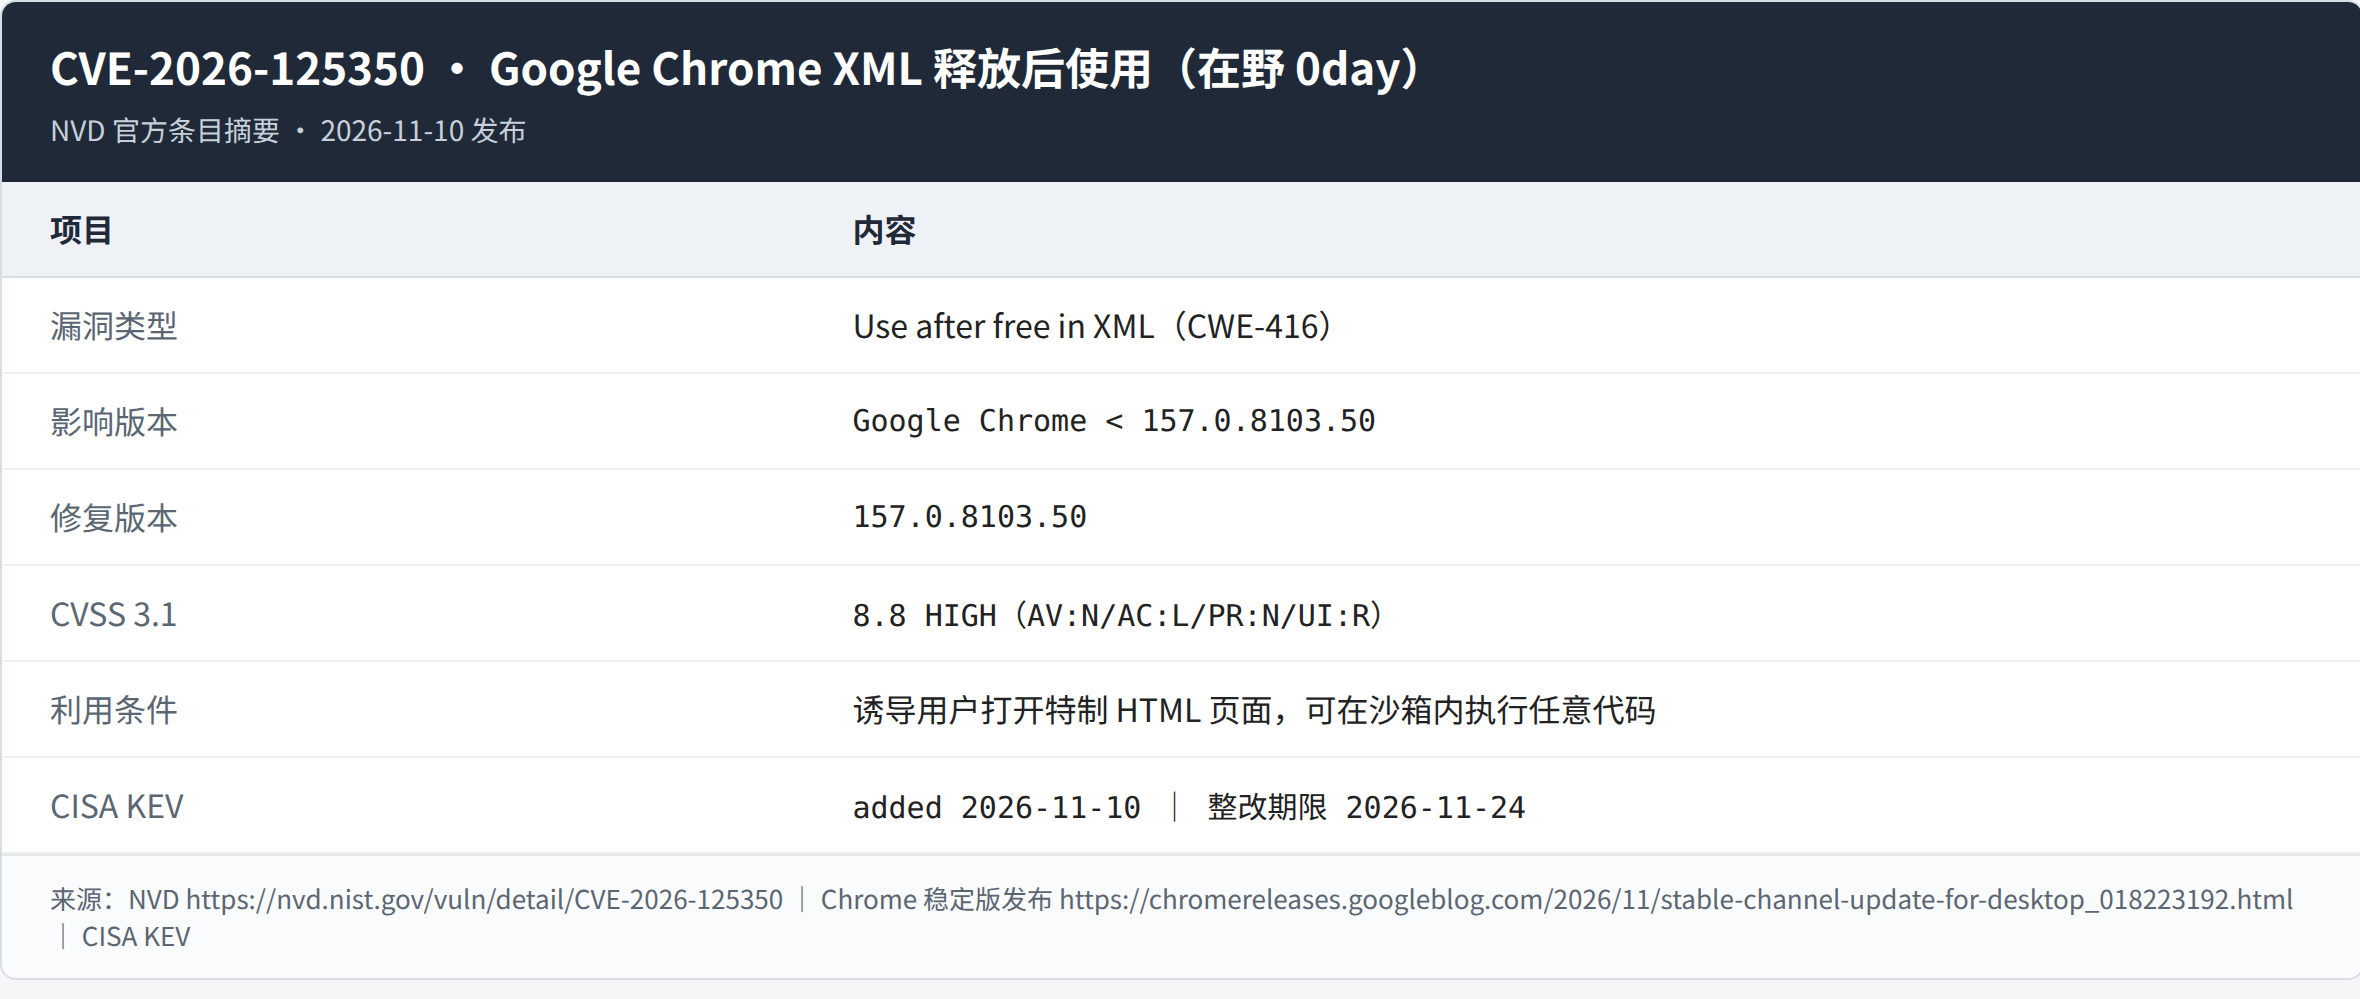
CVE-2026-125350,Chrome 的 XML 组件里的 use-after-free。NVD 的原文:
Use after free in XML in Google Chrome prior to 157.0.8103.50 allowed a remote attacker to execute arbitrary code inside the sandbox via a crafted HTML page. (Chromium security severity: High)
CVSS 3.1 打 8.8,High。修复版本 157.0.8103.50,11 月 10 日随稳定通道发布,同一天进 CISA KEV,整改期限 11 月 24 日。
触发条件是"打开一个构造过的页面"——不用插件、不用下载、不用点确认。
「inside the sandbox」这几个字要看清楚
漏洞本身能做的,是在渲染进程的沙箱里拿到任意代码执行。这离"整台机器沦陷"还差一步提权/逃逸,所以有人会觉得"沙箱挡住了,不慌"。
这个判断对服务器成立,对终端不太成立。浏览器沙箱里跑着的是:所有登录态的 cookie、保存的密码、企业内网的 SSO token、你正开着的后台管理页面。在沙箱内执行代码,这些东西伸手就能拿。攻击者不需要逃出沙箱,他要的只是你账号的身份。
我们自己的经验:真正出事的终端,很少是被提权打穿,多数是 cookie 被顺走、会话被接管,然后从"某个员工的浏览器"进到内网后台。
修完之后不生效,才是常见故障
Chrome 的更新有个特点:装完不重启浏览器,老进程还在跑老代码。Windows 上关窗口也不一定真退——"关闭后继续运行后台应用"这个设置在大量机器上是开着的,托盘里那个图标就是证据。
于是出现一种很典型的状态:
chrome://version显示版本已经是最新;- 但正在跑的那个进程还是旧的;
- 因为更新是在下一次启动时才真正生效。
所以标准动作应该是三步,不是两步:更新 → 彻底退出(托盘图标退出,或任务管理器确认没有 chrome.exe 残留)→ 重新打开再核版本。
命令行的粗暴办法(会杀掉所有窗口,提前告知用户):
# Windows:确认版本
(Get-Item "$env:ProgramFiles\Google\Chrome\Application\chrome.exe").VersionInfo.ProductVersion
# 彻底退出(含后台常驻进程)
taskkill /IM chrome.exe /F
# Linux 桌面/瘦客户端
google-chrome --version
pkill -f chrome几类特别容易漏的机器
- 远程桌面/多用户服务器。一堆人共用一台机器,谁的会话里都挂着浏览器,更新装了但没人重启过它。这类机器上没有"用户会自己关浏览器"这件事。
- 自助终端/大屏/工控上位机。浏览器开着就是常年不关,版本停在半年前。
- 被组策略钉住版本的域内机器。有单位为了兼容某个内部系统把 Chrome 锁定了版本,这种情况下自动更新是关的,得手动评估。
- 便携版/绿色版。根本不走更新通道。
第 3 和第 4 类,建议这次顺手清点一遍——不是为这一个洞,是为了下次不用再查一遍。
自查
- 地址栏
chrome://version,第一行版本号 ≥ 157.0.8103.50; - Edge 同源 Chromium,
edge://version同理,各家的 157 稳定版都在跟进; - 企业里有几百台终端的,别一台台看,直接用资产系统或者一条 PowerShell 批量拉
ProductVersion,跑一遍就知道缺口在哪。
两句实话
这条 CVE 的公开细节不多(Chrome 对在野 0day 一贯如此,先修再披露),所以别指望有 PoC 可以拿来验证自己是否安全——能做的判断只有版本号。
另外,别把这条当成"又一个"。11 月这半个月里,PHP 那条线在补同一个位置第三次,Apache 出了个 critical,Outlook 有个 6.5 分但已在野的哈希泄露。这些洞的共同点不是都很严重,而是都发生在"装好就不动"的东西上。底座组件和客户端,其实是同一类问题。
评论