这条专治一句话:「我以为我不在这种环境里」。
CVE-2026-123158,圈子里给它起了个外号叫 SSHole。条件写出来很短:Linux、musl libc、PAM 关着。命中之后,sshd 对某些账号配置会接受 256 到 1024 个字符之间的任意密码——注意,不是猜中密码,是随便给一串够长的就进去了。
NVD 给的评分是 CVSS 3.1 8.1(HIGH),11 月 5 号收录;OpenSSH 上游当天就发了 10.6p2,release notes 里那句原文是「avoid password authentication bypass ... when built and run with PAM support disabled」,并且明确点名 musl。根因按官方说法「不在 sshd 里」,但这个洞是从 sshd 打进来的,所以修在 sshd 上。
为什么「我们不用 Alpine」这句话不成立
musl + 无 PAM,正好是 Alpine 的默认装法。而 Alpine 是容器基础镜像里最常见的那一层——你的宿主机是 Debian 也好、CentOS 也好,只要业务跑在 alpine:3.2x 之类的镜像里,镜像里那个 sshd 就是这套条件。
所以真正的问题不是「装没装 Alpine」,而是「有没有人真的去看过镜像里那个 sshd 是怎么编出来的」。宿主机是 glibc,跟容器里的 sshd 是两件事。
自查:三条命令,一条比一条准
# 1. 先看版本,10.6p2 以下都要往下查
ssh -V

# 2. 关键:这个 sshd 链接的是 glibc 还是 musl
ldd "$(command -v sshd)" | grep -i musl

# 3. Alpine 系直接问 apk
apk info -v openssh-server
第 2 条是重点。版本号只能告诉你「可能旧」,链接到 musl 才是「真的在风险面里」。再补一刀确认 PAM 状态:
sshd -T 2>/dev/null | grep -i usepam看到 usepam no 就别再往下猜了,按受影响处理。
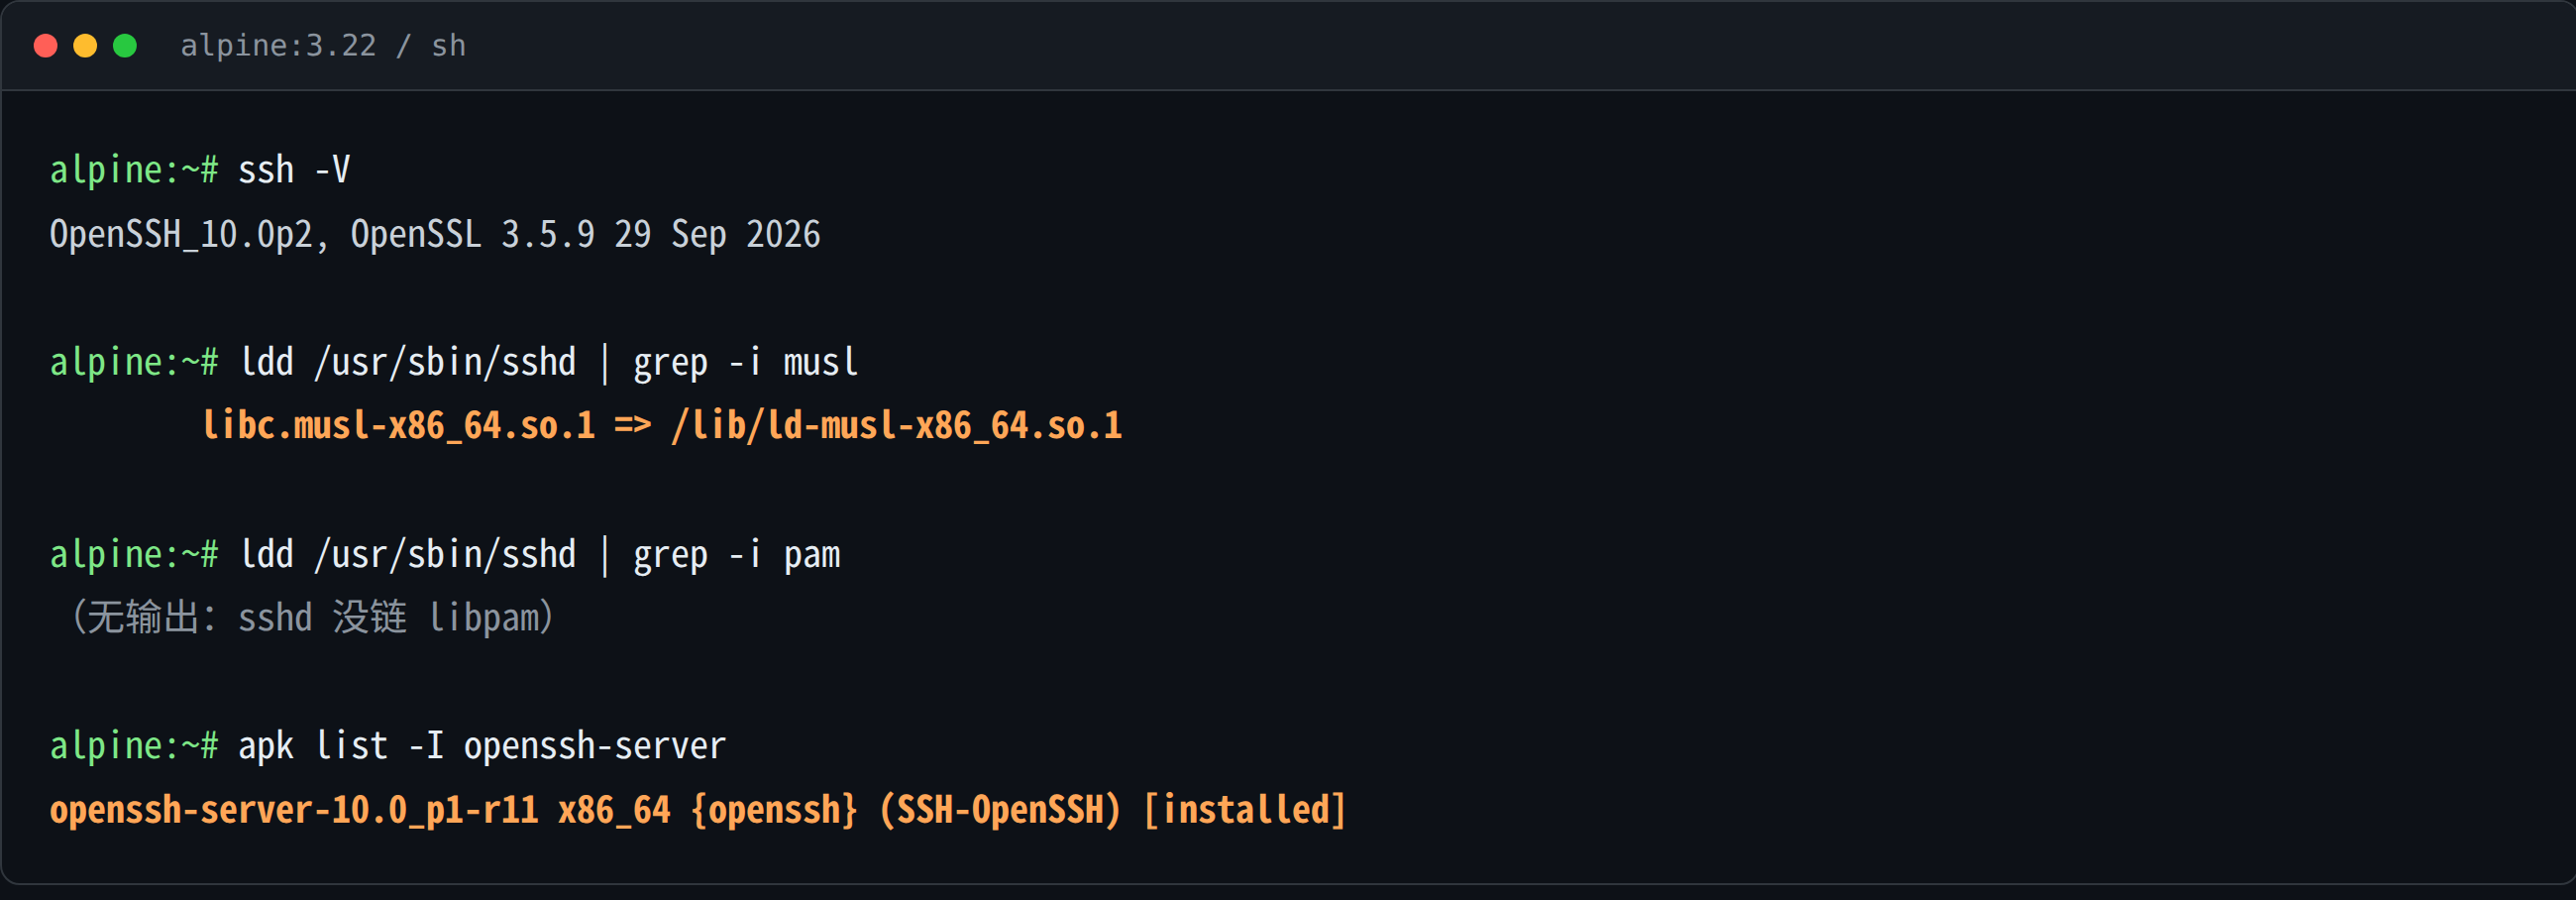
图里四条是本地 Alpine 3.22 容器实跑的输出示例:第 3 条 ldd 没输出=前提撞齐了;第 4 条看包 revision(r11 就是 3.22 的修复版),对一下 secdb 那张表就知道自己修没修。别拿这里的二进制版本号当新旧依据——p1-r11 是包 revision,跟 ssh -V 报的号不是一回事。
修:上游一个版本,Alpine 各分支都发了
上游修在 10.6p2(2026-11-05)。Alpine 的安全追踪页里,明确标成 fixed 的分支是 3.19 ~ 3.24 外加 edge,具体包版本:
- edge:
10.6_p2-r0 - 3.24:
10.3_p1-r2 - 3.23:
10.2_p1-r1 - 3.22:
10.0_p1-r11 - 3.21:
9.9_p2-r1 - 3.20:
9.7_p1-r6 - 3.19:
9.7_p2-r5
3.18 及更早没有修复包,这些分支本身已经 EOL 了,只能升分支或者换基础镜像。
有个坑值得单独说:apk upgrade 把包装上了,不等于漏洞修好了。sshd 是常驻进程,包里的二进制换了,跑在内存里的还是旧的那份——不重启服务,你看到的版本号变了,实际挡不住。
apk upgrade openssh-server
rc-service sshd restart      # OpenRC;systemd 系用 systemctl restart sshd
sshd -V 2>&1 | head -1       # 回读,确认是新版本
时间线里的两个信号
一个是 CISA 在 11 月 9 号把它收进了 KEV——这个不是媒体转述,官方目录里 dateAdded 就是 2026-11-09。同一条记录里,CISA 给的整改期限是 11 月 12 日——按这篇发出来的时间,这个期限已经到期了。能进 KEV 的意思很直白:已经有人在真的用它。
另一个是外面流传的说法,说 PoC 在补丁发布几小时内就公开、11 月 7 号已经有人打成功、僵尸网络和挖矿团伙都开始用。这些细节我核对时只在媒体稿里见到,OpenSSH 的 release notes 和 NVD 记录里都没有,所以照原样标注一下来源,别当成官方事实引。
这类「条件窄、后果重」的洞,从补丁到有人扫,窗口通常比直觉短。前阵子 PHP 那边从公开到被人打出真 shell 只隔了几天,还有 Linux 网络栈那个不用登录就能以内核身份跑命令的竞态,都是一样的节奏:不是「等下次维护窗口」,是当天就得看一眼。
来源:OpenSSH 10.6p2 release notes(2026-11-05)、NVD CVE-2026-123158(CVSS 3.1 8.1)、Alpine Security Tracker(各分支 fixed 版本)、CISA KEV 目录(2026-11-09 收录)。
评论