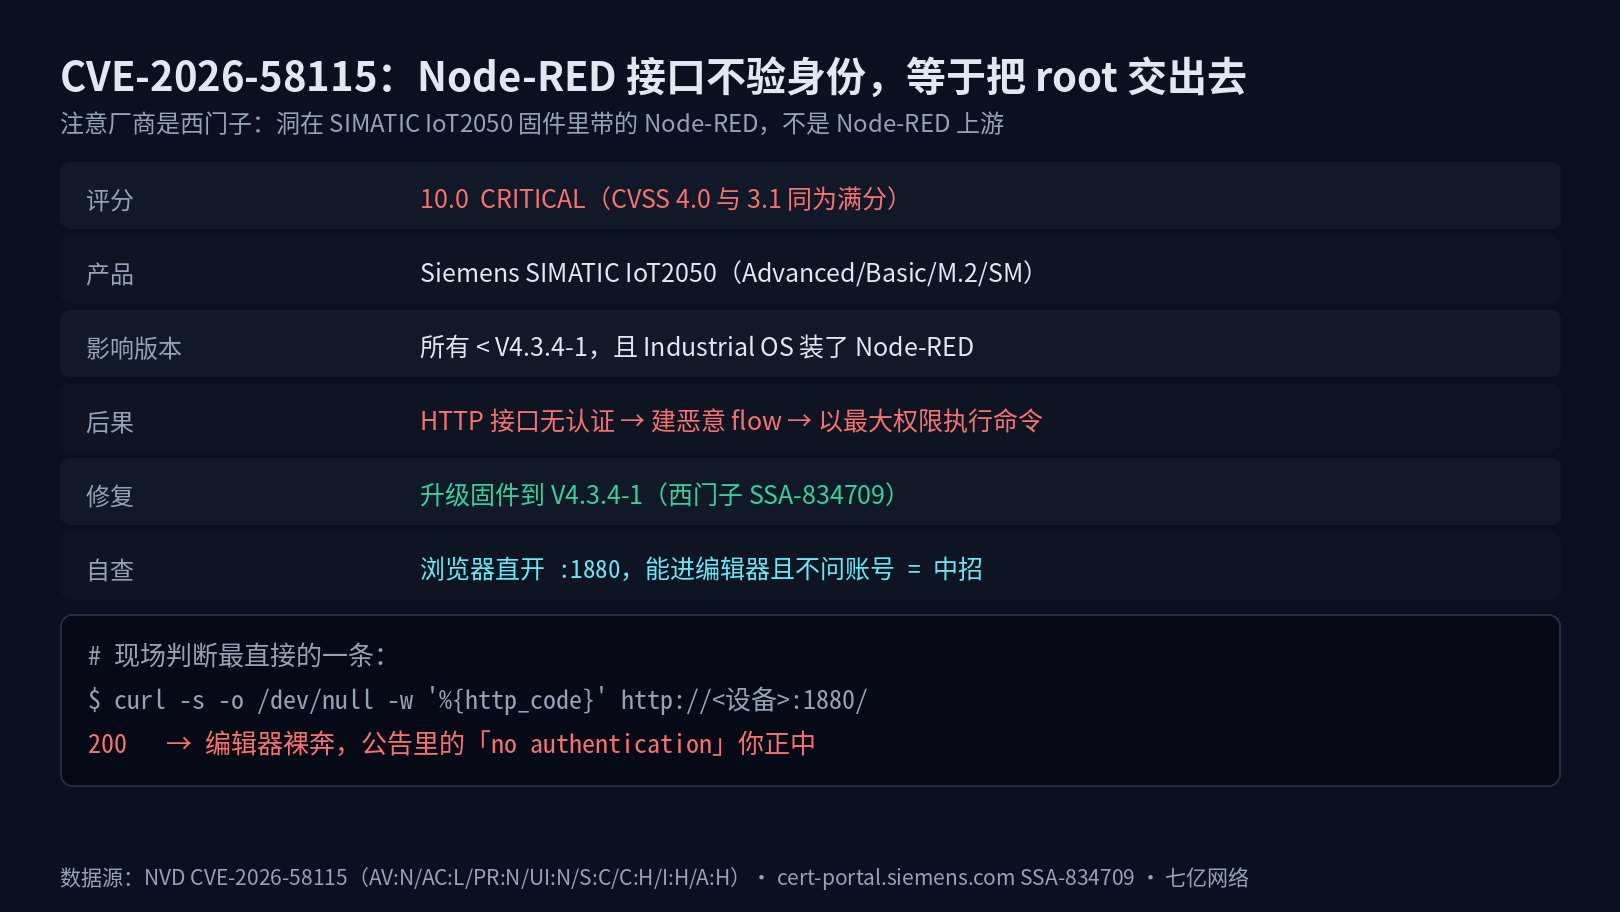
一个 POST /flows 就能执行系统命令。这条不是实验室里的 PoC——CVE-2026-58115,CVSS 3.1 和 4.0 都给了满分 10.0,VulnCheck 已经把它列进 KEV,10 月 30 日起就有人在实打实地利用。
先说它为什么这么致命。Node-RED 是个流程编排工具,界面本身就能拖节点、连流程。它内置了两个节点:inject 负责触发(定时或按条件),exec 负责在本机跑系统命令。这两个节点连起来,本身就是一条完整的命令执行链——攻击者不需要写任何代码,只是"用产品自带的积木搭了一个后门"。而西门子 SIMATIC IoT2050 的 Industrial OS 里集成的 Node-RED,HTTP 接口是没有强制认证的:没有账号,直接 POST /flows,就能把这套恶意流程部署上去。按西门子公告的说法,是"以最高权限在被控服务器上执行任意代码"。
影响面比想象的宽。窄一点说,是西门子 SIMATIC IoT2050 的 Advanced / Basic / M.2 / SM 几个型号,跑着 Industrial OS 且带了 Node-RED、版本低于 V4.3.4-1 的。宽一点说,任何没配 adminAuth、又能从外部访问到的 Node-RED 实例都在同一条船上。编号对的是 CVE-2026-58115,西门子侧编号 SSA-834709,产品公告是 8 月 11 日发的。
真正让人不舒服的是它的处置记录。8 月披露,8 月 11 日就出了公告和修法,可一直到 10 月 30 日才第一次被实战利用——中间两个多月的空窗,很多实例就晾在那儿没动。攻击者最早投的是 Linux bot,后来几次改投 webshell。这个选择有讲究:bot 活在内存里,重启就没了;webshell 会落到磁盘上,重启还在。所以只重启一遍就当没事,往往什么都没解决。
修复和处理:
- 西门子侧:把 Industrial OS 升到 V4.3.4.1 或更高。
- Node-RED 侧(通用):在
settings.js里配置adminAuth,并且不要把编辑器 / HTTP 接口暴露到公网。 - 已被打过的话,别只重启:去 flows 里找有没有陌生的
exec节点、定时inject、来路不明的 HTTP endpoint;再看有没有伪装成内核线程名字的进程(攻击者会把文件存成类似 kernel worker 的名字)。
自查先看两处:
grep -n "adminAuth" ~/.node-red/settings.js
ss -tlnp | grep 1880
第一条——没有未注释的 adminAuth,就是裸的;第二条——1880 如果绑在 0.0.0.0,外面就够得着。
这条让我想起 图省事装的面板,一晚上爆了七个洞 那种场景:为了省事随手装一个"内部小工具",接口晾着不设防,用的时候方便,出事的时候也方便。从公开到被人打出真 shell 只用了三天 那条也是同样的剧本——披露之后不是所有人都会第一时间升级,攻击者等的就是这中间的时间差。
说白了,Node-RED 这类"我不是运维平台,我只是个自动化小工具"的定位本身就有点危险。它带着能执行系统命令的能力,却经常被当成一个不重要的边缘服务,端口随手开着、认证懒得配。工具越顺手,越容易被放低戒备——而 10.0 分就在这种放低戒备的地方等着。
来源:NVD CVE-2026-58115、Siemens SSA-834709、SecurityWeek / Help Net Security 报道。
评论