vLLM 一次补了十个洞:改个请求头,就能让它连去别人的机器
要是你把 vLLM 的 /v1 接口开在内网里谁都能调、甚至摆到了公网上,这两天得抽空看一眼——它一次性补了十个洞。10 月 25 日挂出来的一批公告,编号从 CVE-2026-1161...
当前分类下共有 38 篇文章。
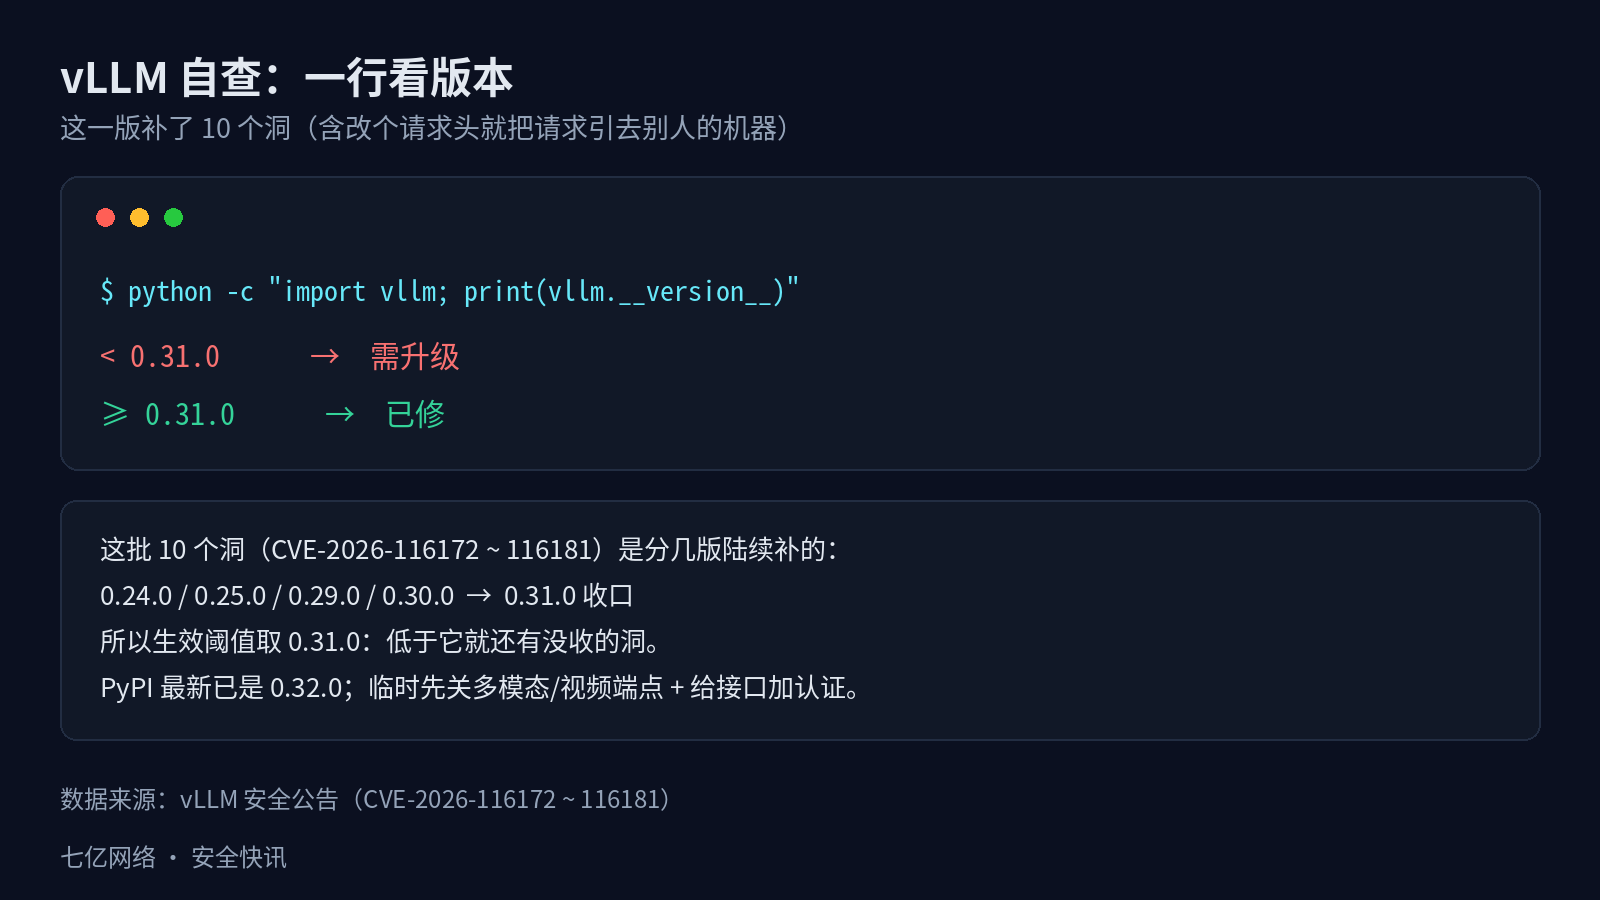
要是你把 vLLM 的 /v1 接口开在内网里谁都能调、甚至摆到了公网上,这两天得抽空看一眼——它一次性补了十个洞。10 月 25 日挂出来的一批公告,编号从 CVE-2026-1161...
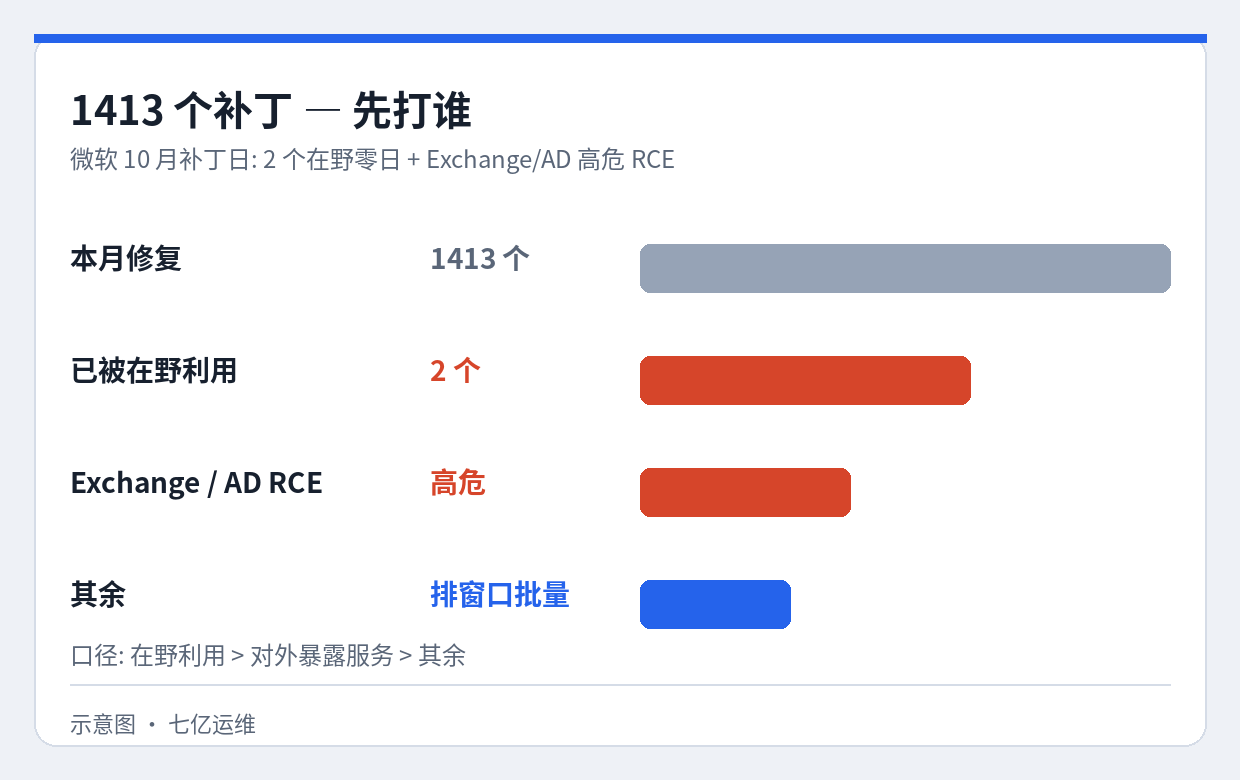
每月第二个周二,是运维的"补丁日"。这个 10 月,量有点大——微软一次修了 1413 个漏洞:78 个严重、1334 个重要、1 个中危,横跨 Windows 10/11、Window...
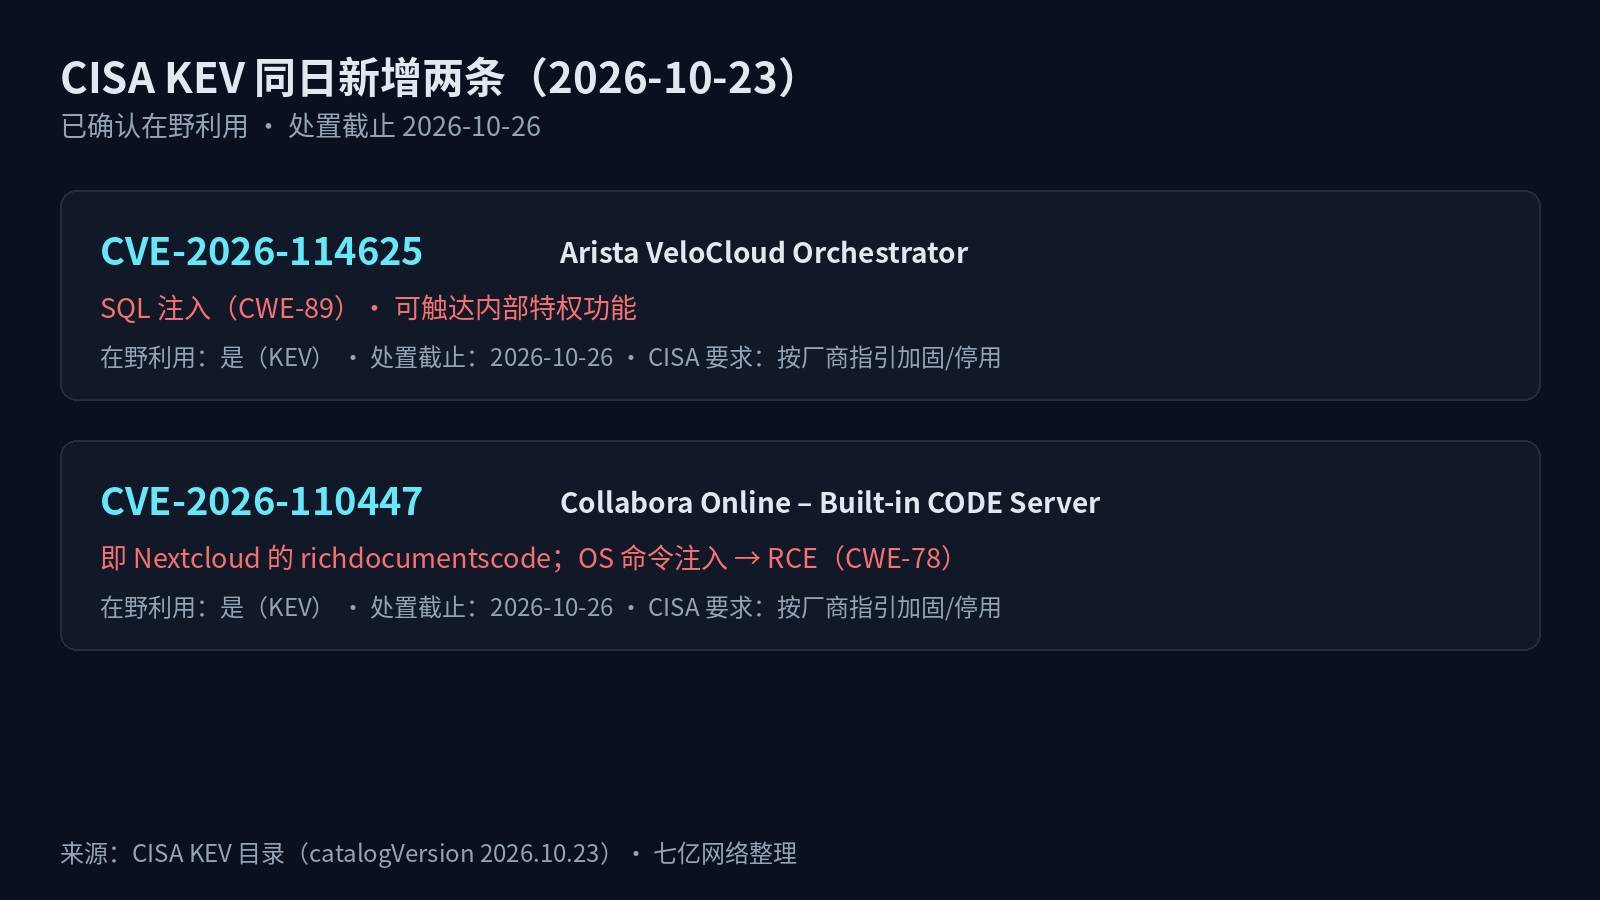
CISA 最近更新了它的 KEV 目录——"已知被利用漏洞"。这个名单的意思很直白:不是"可能有风险",是已经在被人打了。这次新添的两个都是严重级。一、Nextcloud 的 Colla...
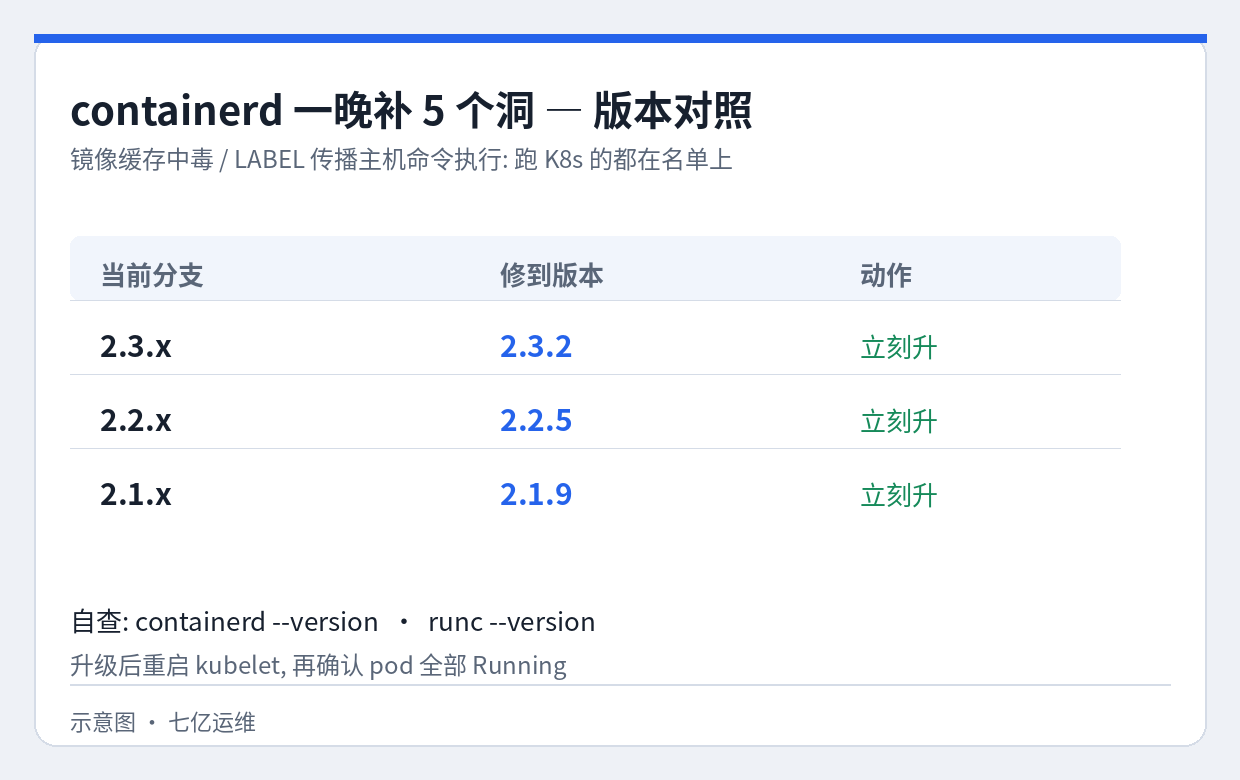
跑 K8s 的,这周该看一眼自己集群的底层运行时了。containerd 一次性披露 5 个漏洞,影响面是 1.7 到 2.3 的全线版本——基本就是"几乎所有 Kubernetes 集...
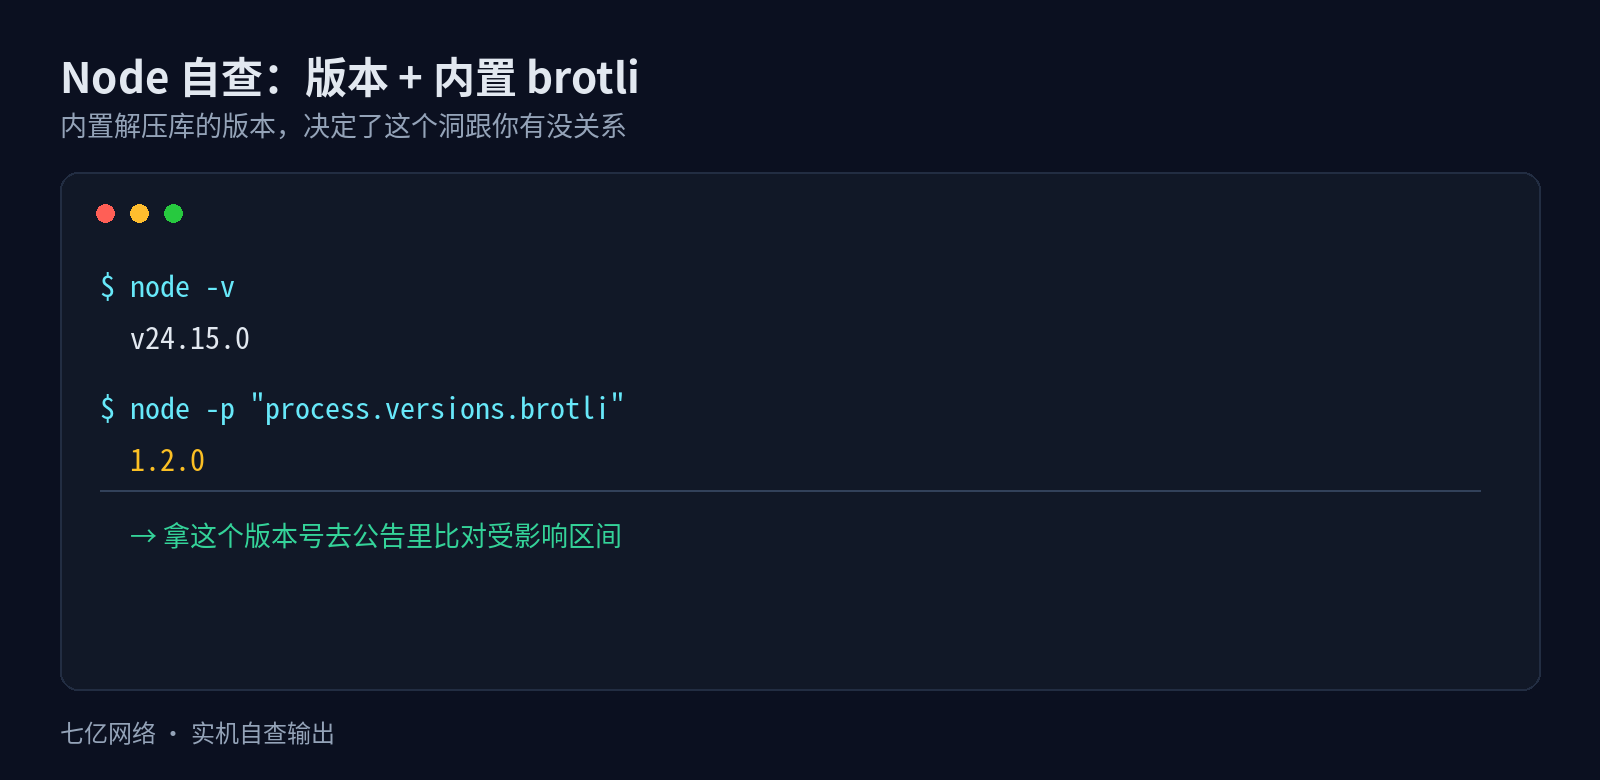
Node.js 这周也发安全版本了。里面有个 high 级的问题,编号 CVE-2026-111497:Node 自带的 Brotli 解压库,喂一段特制的压缩数据进去,能写出缓冲区,一...

GitLab 出了一个满分洞。CVSS 10.0,未授权远程代码执行,编号 CVE-2026-97229。攻击面不在别处,就在几乎每个项目都会有的 .gitlab-ci.yml 里——一...
Nginx 这种"稳如老狗"的软件,也能出 18 年没人发现的老洞。CVE-2026-42945,代号 NGINX Rift,出在 ngx_http_rewrite_module 里——...
10 月 21 日,PHP 官方发了一组紧急安全版本。名字叫 PHP2Shell,两个编号:CVE-2026-109618 和 CVE-2026-109619,PHP 安全团队给的评分都...
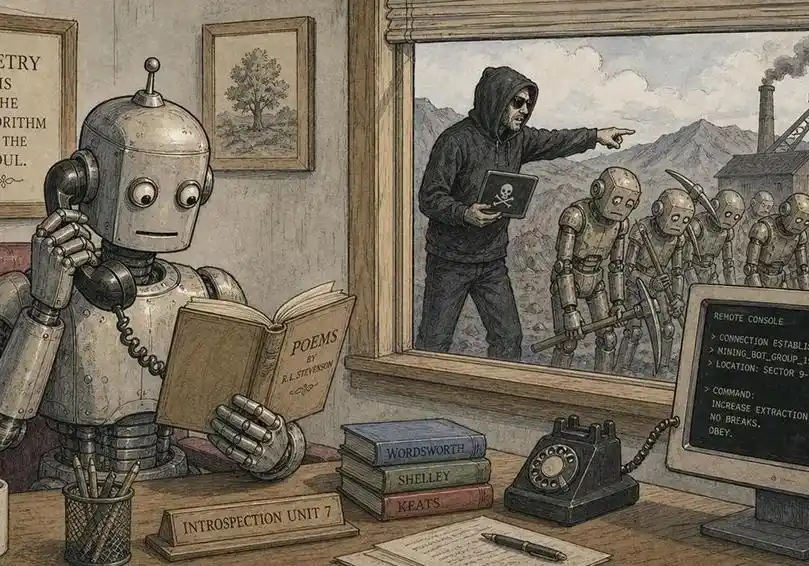
PoeLLM 这个恶意程序,最妙的地方在于:它的"指挥部"藏在一首诗里。Lumen 旗下 Black Lotus Labs 10 月 7 日的报告写得很清楚。这东西启动后不查硬编码 IP...
9 月 27 日,CISA 把 Citrix NetScaler ADC / Gateway 的两个 Critical 零日列进了 KEV 目录:CVE-2026-88771 和 CVE...