一个潜伏了十六年的 UEFI 洞:它跑在操作系统和 Secure Boot 之前
前阵子 Ars Technica 报了一个 UEFI 固件里的洞,编号 CVE-2026-97631,评分 9.5。它藏的位置有点别扭:不在什么上层应用里,而在 UEFI 网络启动那段最...
当前分类下共有 38 篇文章。
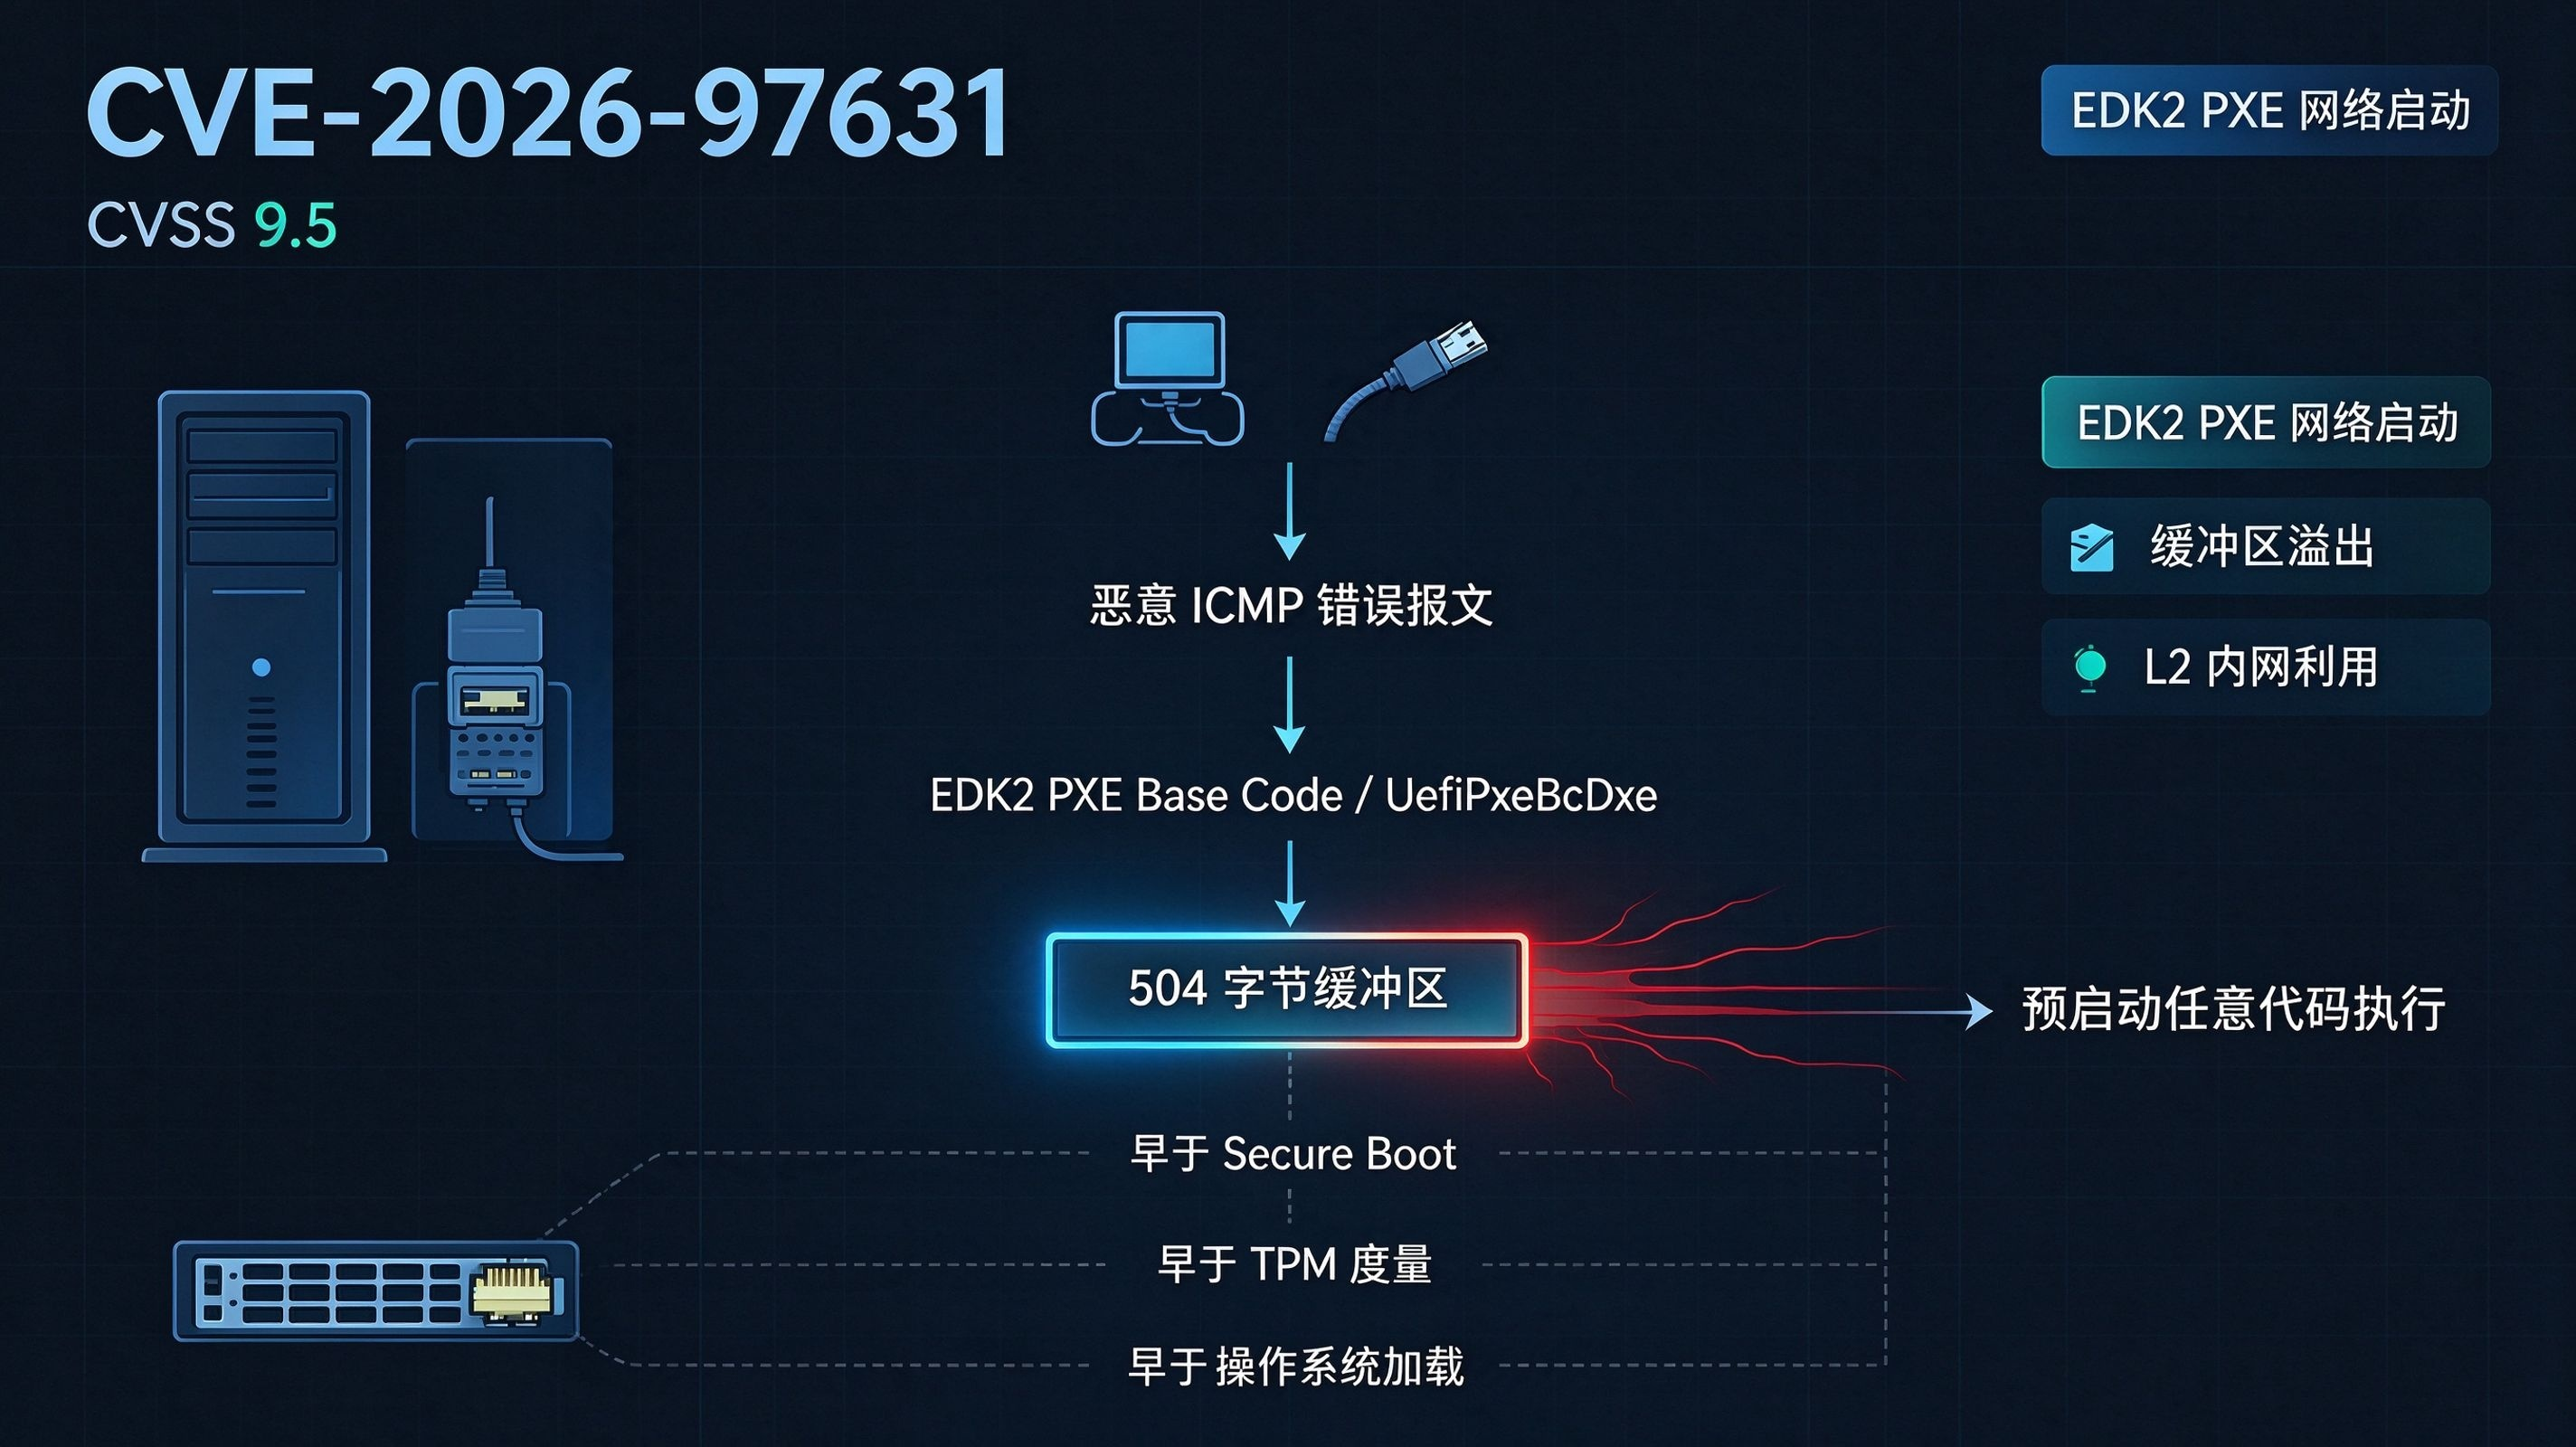
前阵子 Ars Technica 报了一个 UEFI 固件里的洞,编号 CVE-2026-97631,评分 9.5。它藏的位置有点别扭:不在什么上层应用里,而在 UEFI 网络启动那段最...
Volexity 在 10 月 13 号挂了一篇博客,标题叫 A Series of Unauthenticated Events,讲的是他们盯到的一件事:有人拿一串 Ivanti Co...
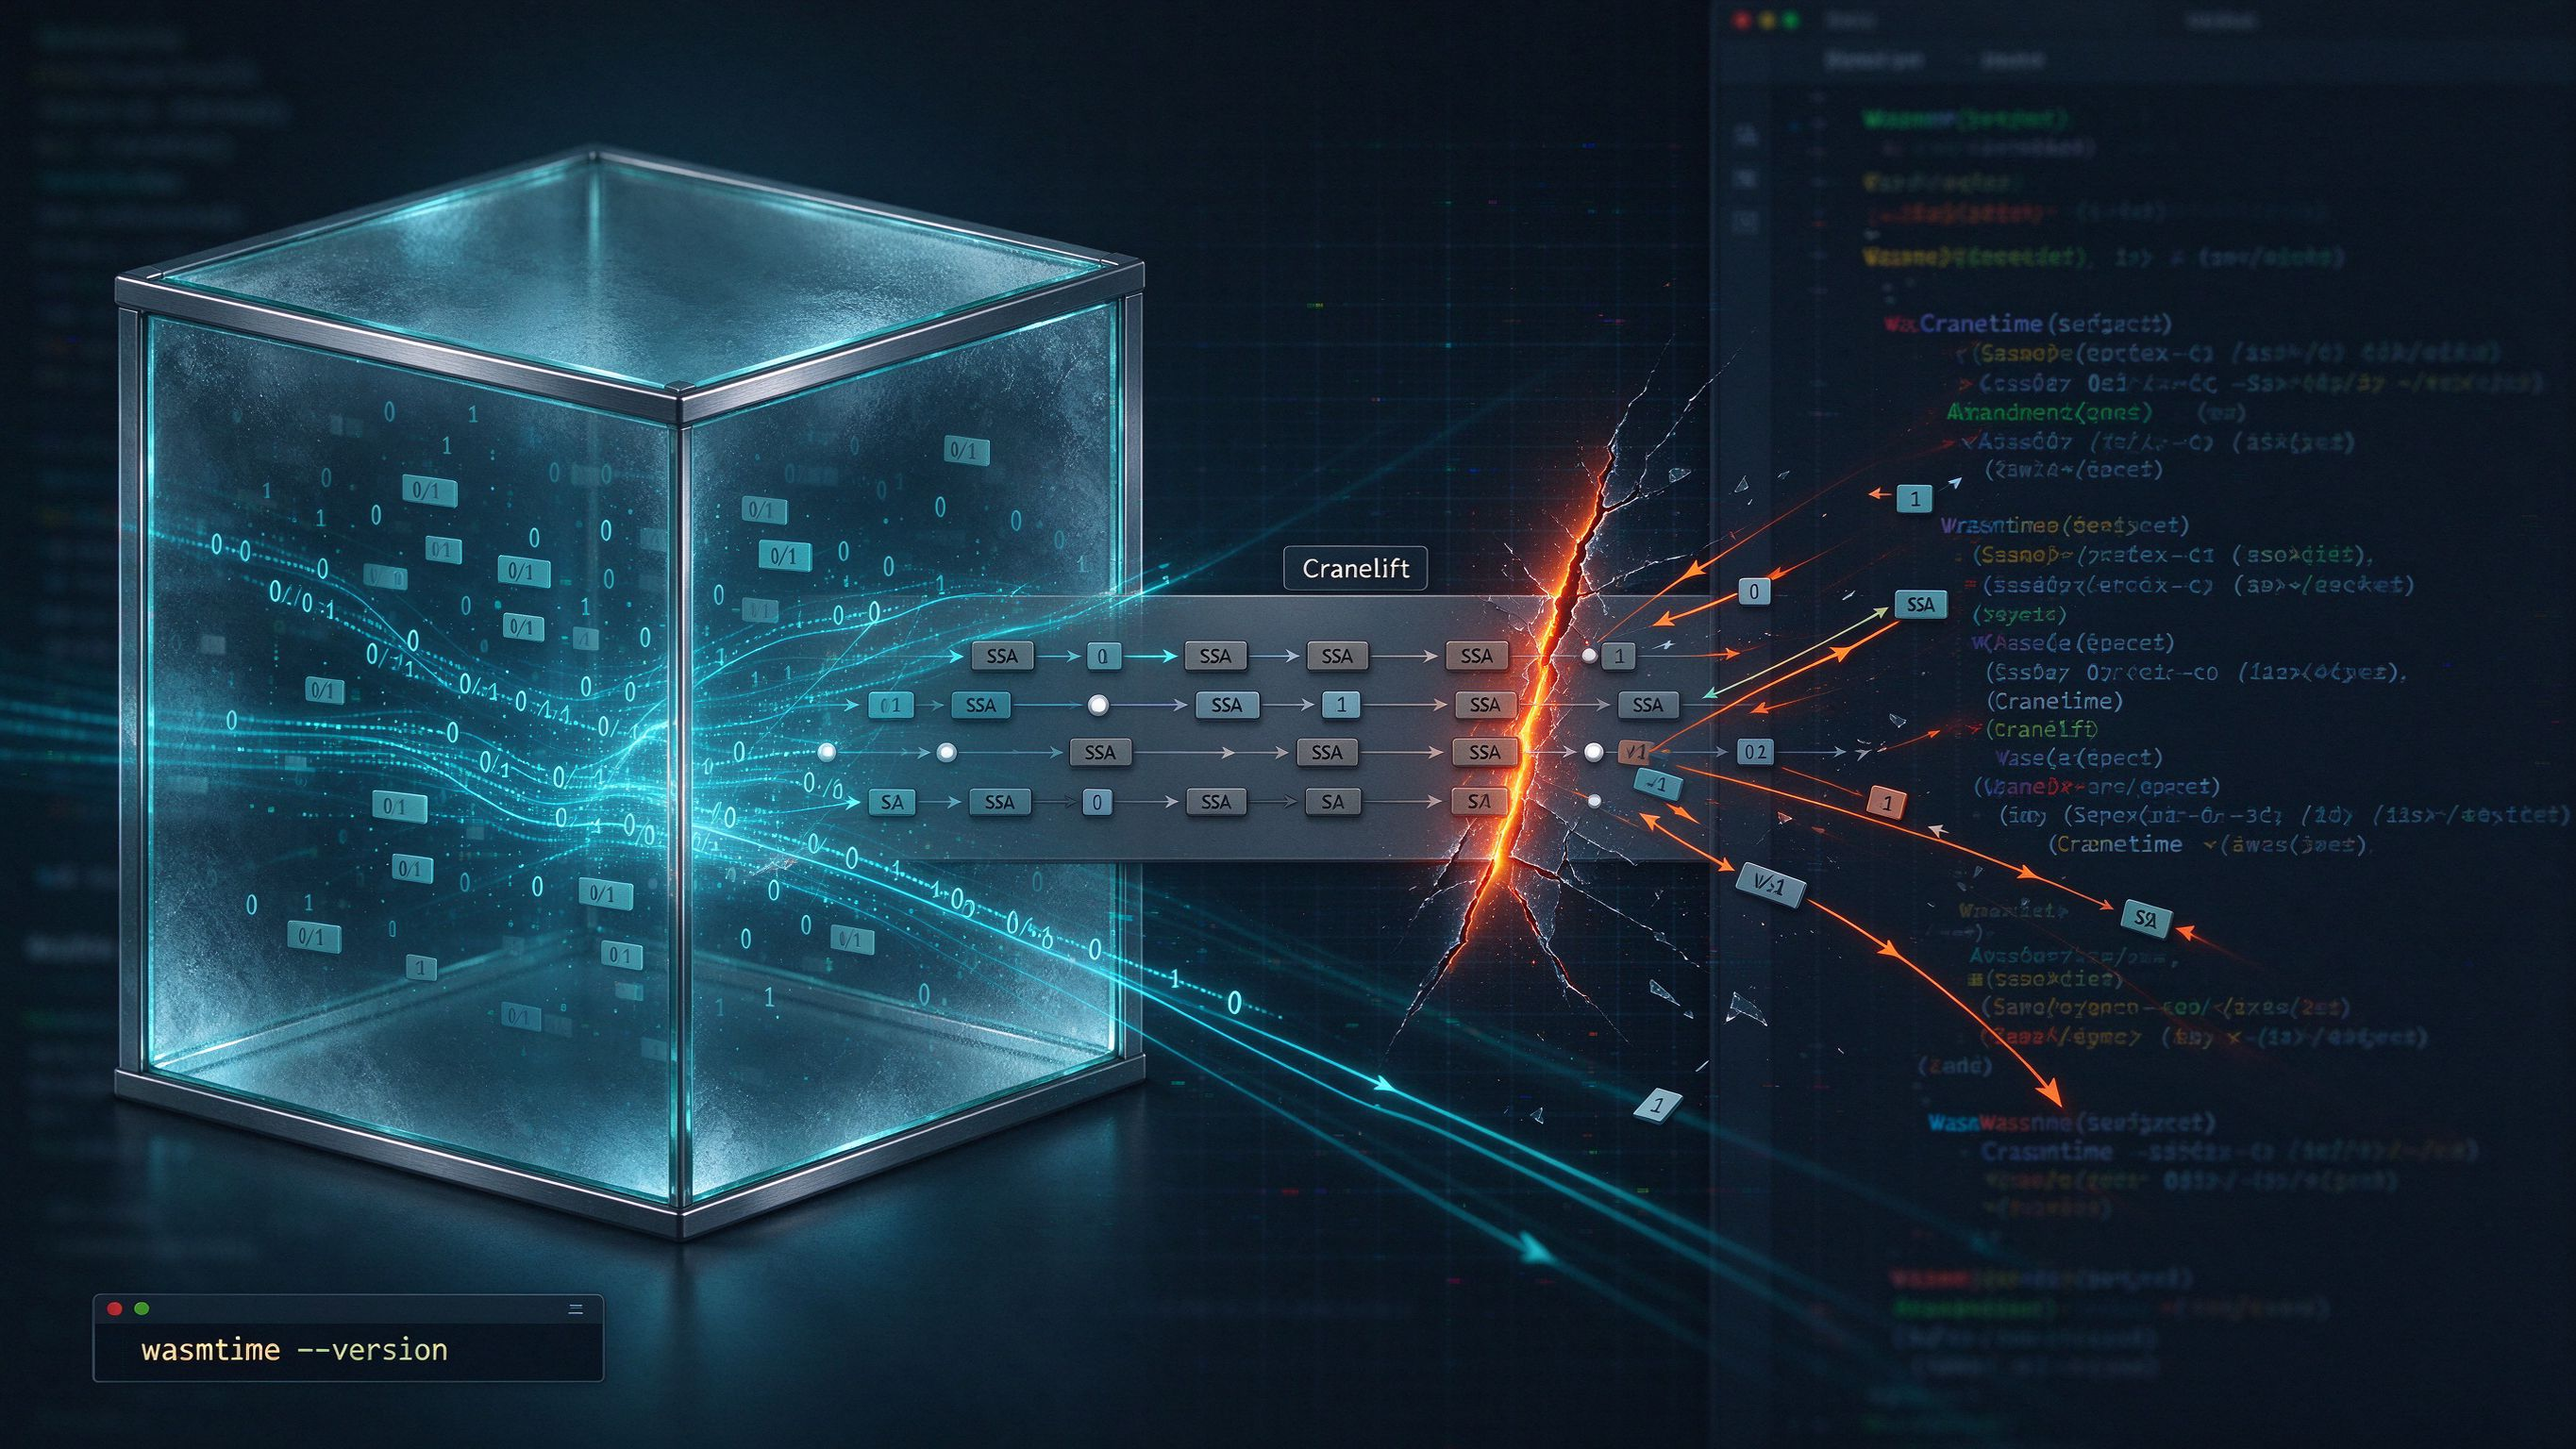
WebAssembly 常被当成一道墙:不信任的代码扔进沙箱,它在里面怎么折腾,也碰不到外面。这个说法大体成立,前提是沙箱本身没漏。Wasmtime 这次漏了两处,都在编译器后端,分数都...
2.7 分。放在一堆 9 分开头的洞里,这分数基本没人会多看一眼。可 10 月 28 号,CISA 把它加进了 KEV——也就是「已知被在野利用」那份名单。CVE-2026-41709,...
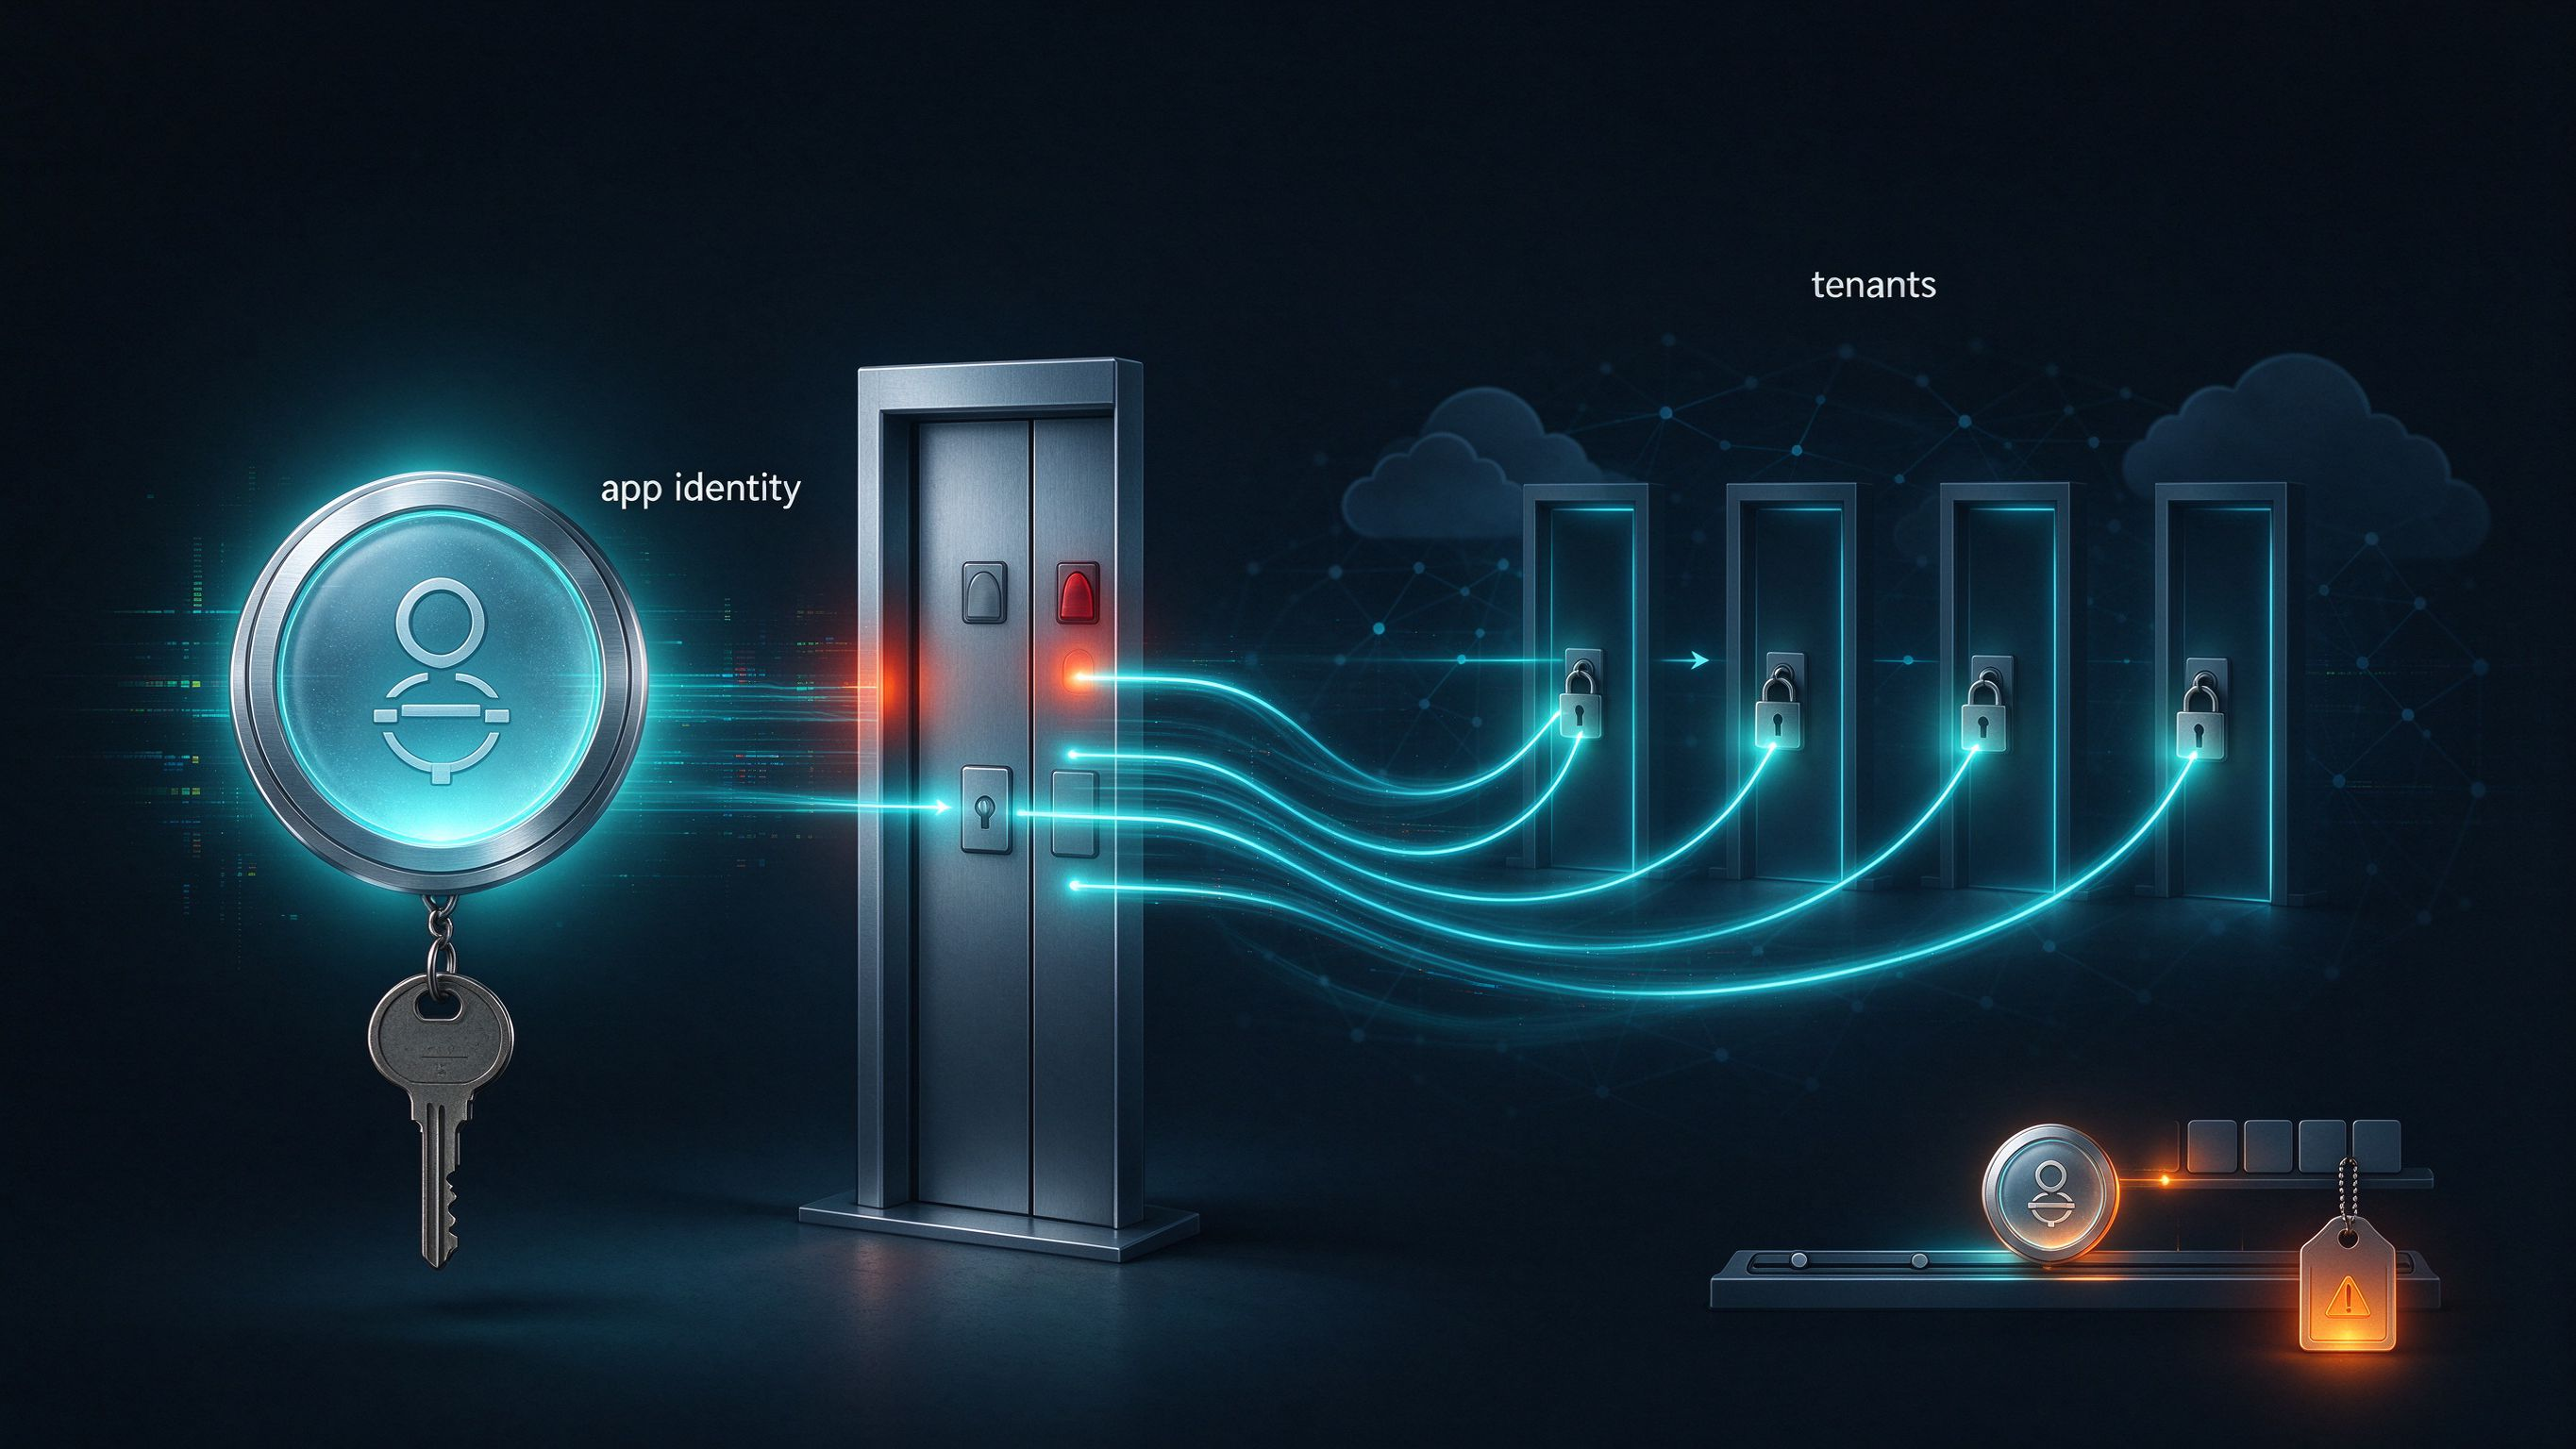
这次出事的不是被保护的客户,是那家「负责保护」的备份厂商。ConnectWise 的 Cloud Backup(原来的 SkyKick)平台,凭证被拿去以「应用身份」登录进客户的 Mic...

补丁是上周才打的。按理打完就消停了,结果 10 月 27 号一早,做威胁情报的 Defused Cyber 在 X 上贴了条消息:他们布在 Oracle E-Business Suite...

10 月 20 日早上,伦敦的 europe-west2 出了一回事。我先看到的是银行 App 登不上——劳埃德、汇丰、Halifax、Revolut 都报了障;再往下翻,Rightmo...
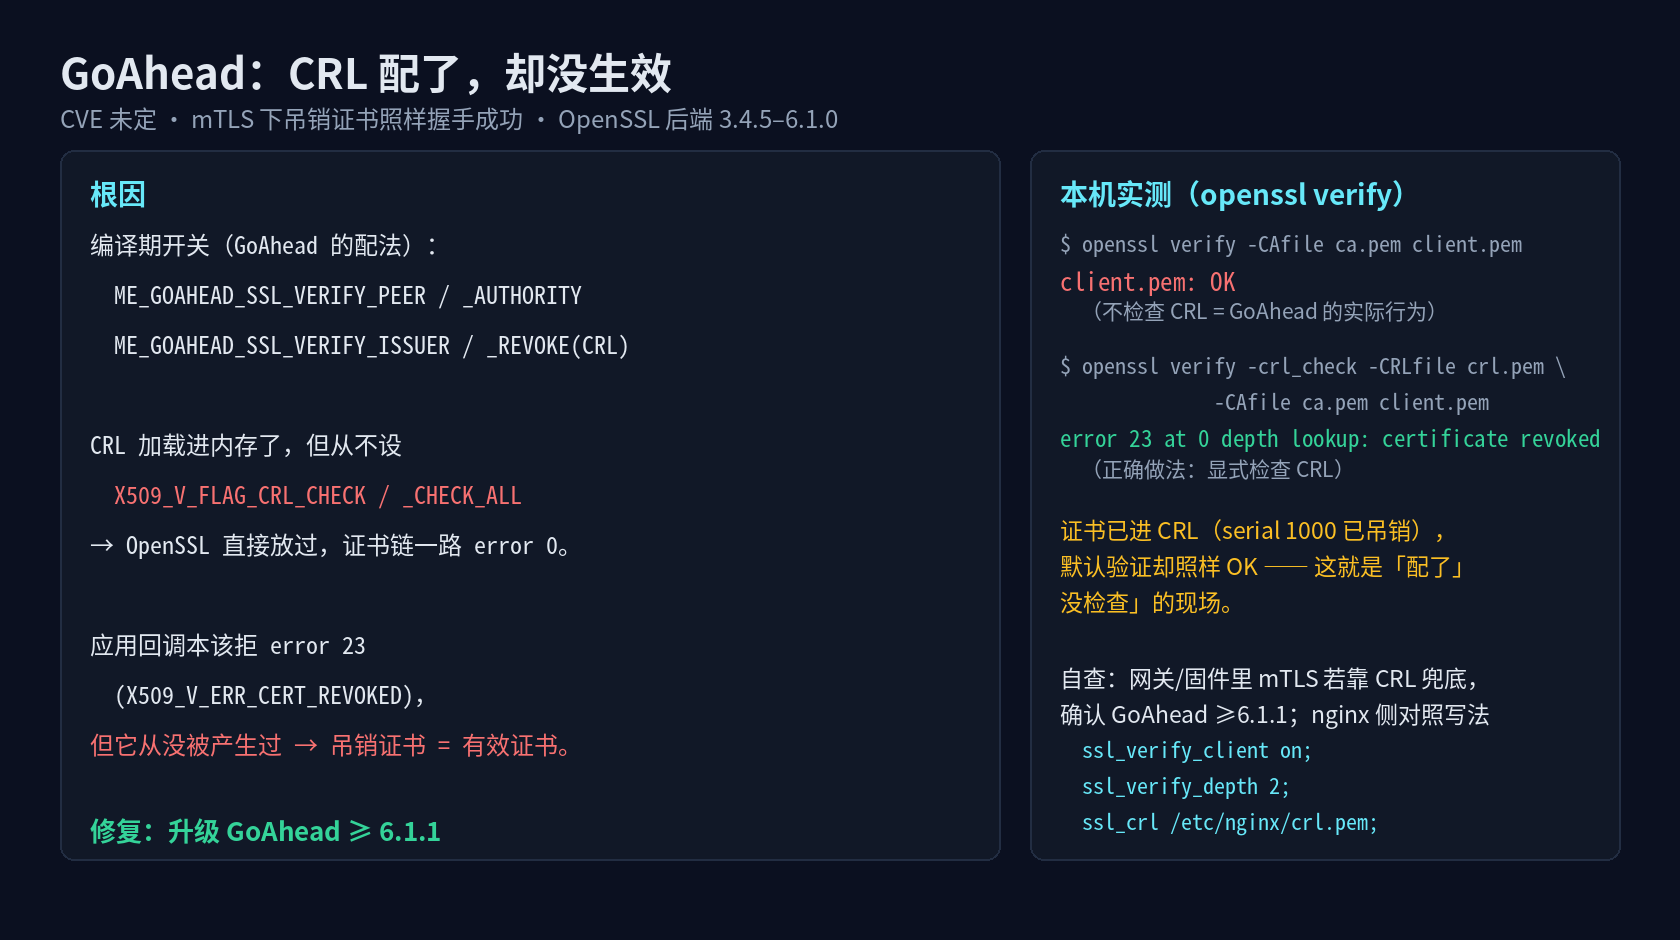
一个已经被吊销的客户端证书,照旧能登进设备的管理后台——不是没人配吊销名单(CRL),而是清单装进去了,「检查」那一步从来没打开。出事的叫 GoAhead,一个很小、很老的嵌入式 web...

40 小时里 Azure 出了两回事。我一开始也想写成"微软又崩了",后来把两份官方时间线摊开看,发现它们连坏的地方都不一样——一个是 AI 服务的缓存被清了,一个是网关控制面被自己的更...
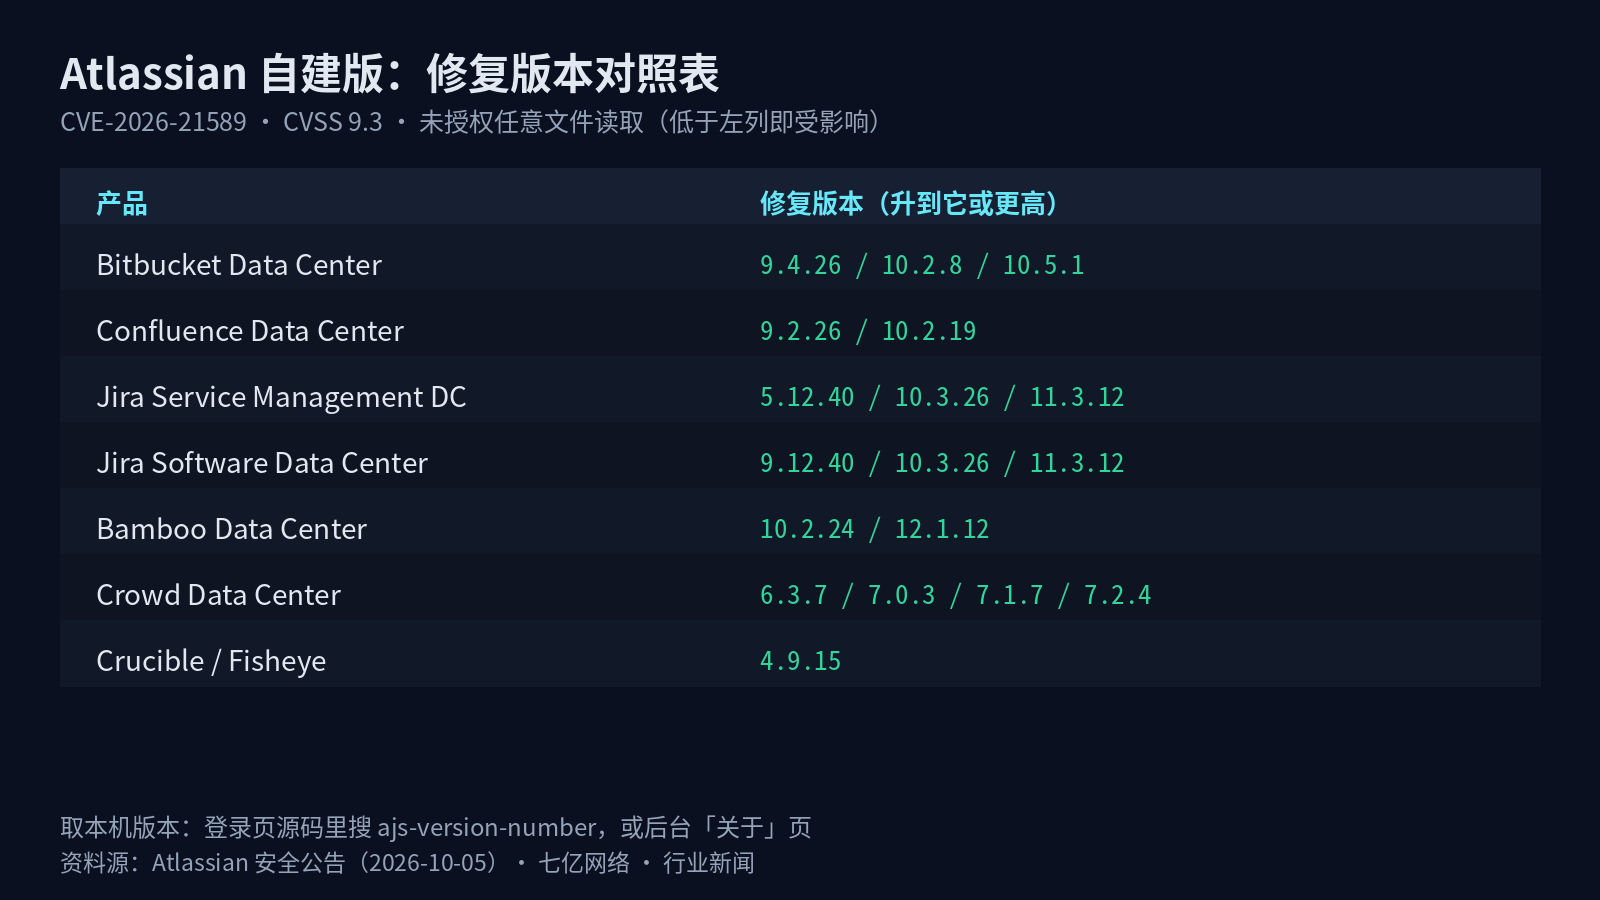
10 月 5 日 Atlassian 挂了一条安全公告,编号 CVE-2026-21589,CVSS 9.3,未授权任意文件读取。这条洞的看点其实不在那个 9.3,在于"未授权"——连登...