WordPress 这半个月两个洞:核心一个、插件一个,修法还不一样
如果手上跑着 WordPress,这两件事最好分开看一眼——它们是两个互不相干的东西,只升其中一个,另一个照样还在。先说核心那个。CVE-2026-87902,CVSS 3.1 打到 8...
当前分类下共有 38 篇文章。
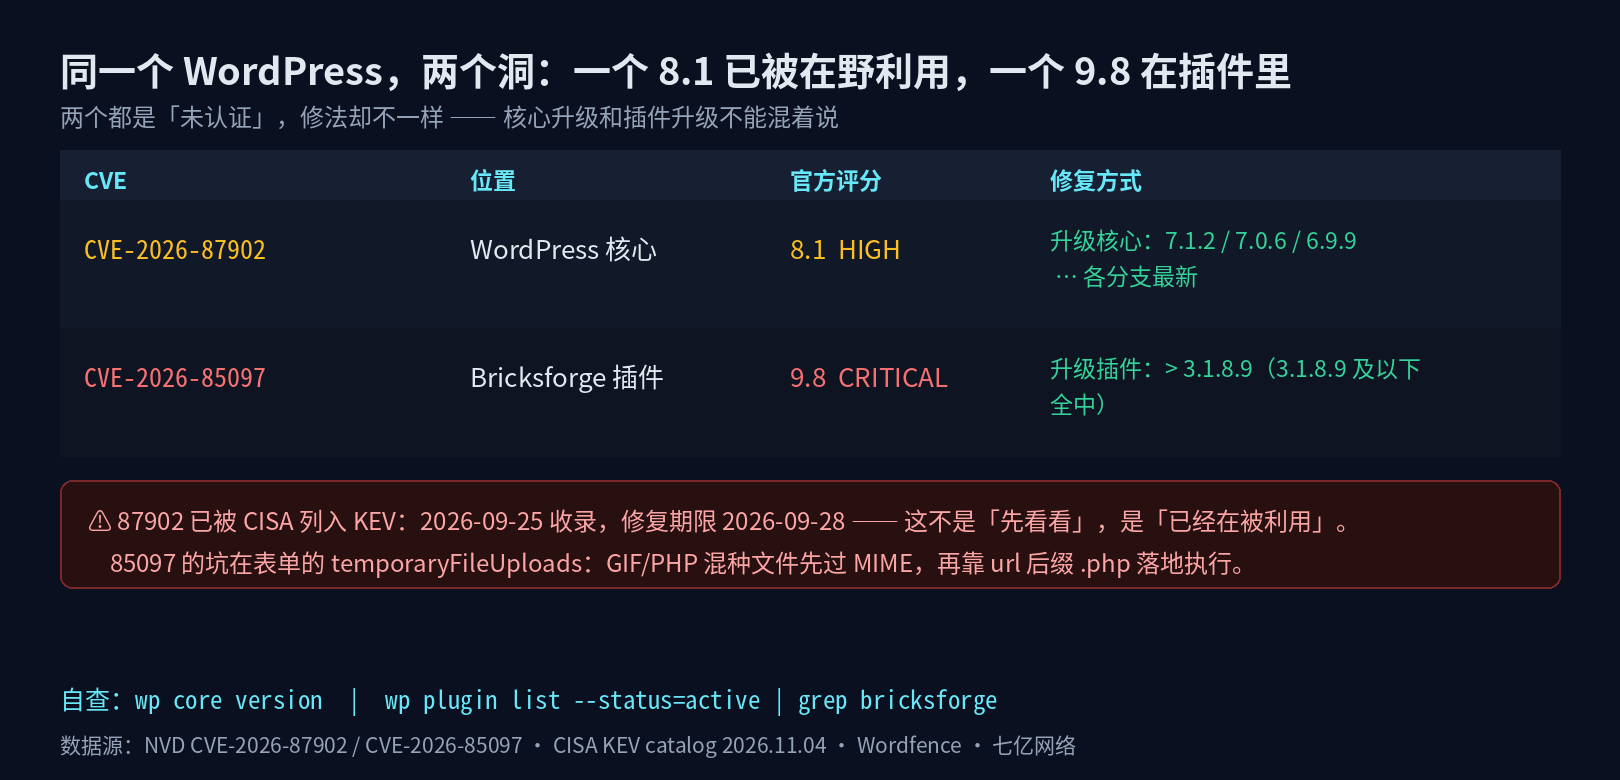
如果手上跑着 WordPress,这两件事最好分开看一眼——它们是两个互不相干的东西,只升其中一个,另一个照样还在。先说核心那个。CVE-2026-87902,CVSS 3.1 打到 8...

七月的补丁,十月底才进在野名单:Magento 商城那个上传洞,今天正好到期CISA 的 KEV 名单里,CVE-2026-48356 这条是 10 月 27 日加进去的,整改期限标着 ...
Canonical 在 10 月 29 日挂出一条安全公告,标题里直接写了 critical,评分 10.0。洞的编号是 CVE-2026-112816,出在 LXD 和 MicroCl...

CISA 在 8 月 4 日把 CVE-2026-34486 加进了 KEV 名单,整改期限只给到 8 月 7 日——三天。这类公告的格式一般是"某组件某洞已在野利用",但这一个的 Ap...
11 月 5 日 OpenSSH 放出 10.6p2,同一天 Alpine 发了一条安全公告,标题很直白:openssh-server 密码认证绕过。第二天 NVD 给了编号 CVE-2...
2026 年第二次了。同一个包、同一个手法、同一个目标——这是 LiteLLM 这年头一回栽、年末又栽了一遍的意思。先说这次的手法,跟上次几乎一模一样:往 site-packages 根...
上个月 10/12 那波 GitLab 满分洞,不少人刚把补丁打上。这个月 10/21,又来一个。CVE-2026-110264,同样是 CVSS 10.0 的未认证远程代码执行,同样出...

Discuz! X5.0 挂了条公告,CVE-2026-49952,类型一栏写的是认证绕过。影响范围是 20260320 到 20260501 这两个日期之间的 X5.0 版本,CVSS...
Drupal 在 10 月 14 号挂了条核心安全公告,SA-CORE-2026-014,定级 Critical——他们自家的评分给了 19 分(满分 25),漏洞类型一栏写的是远程代码...
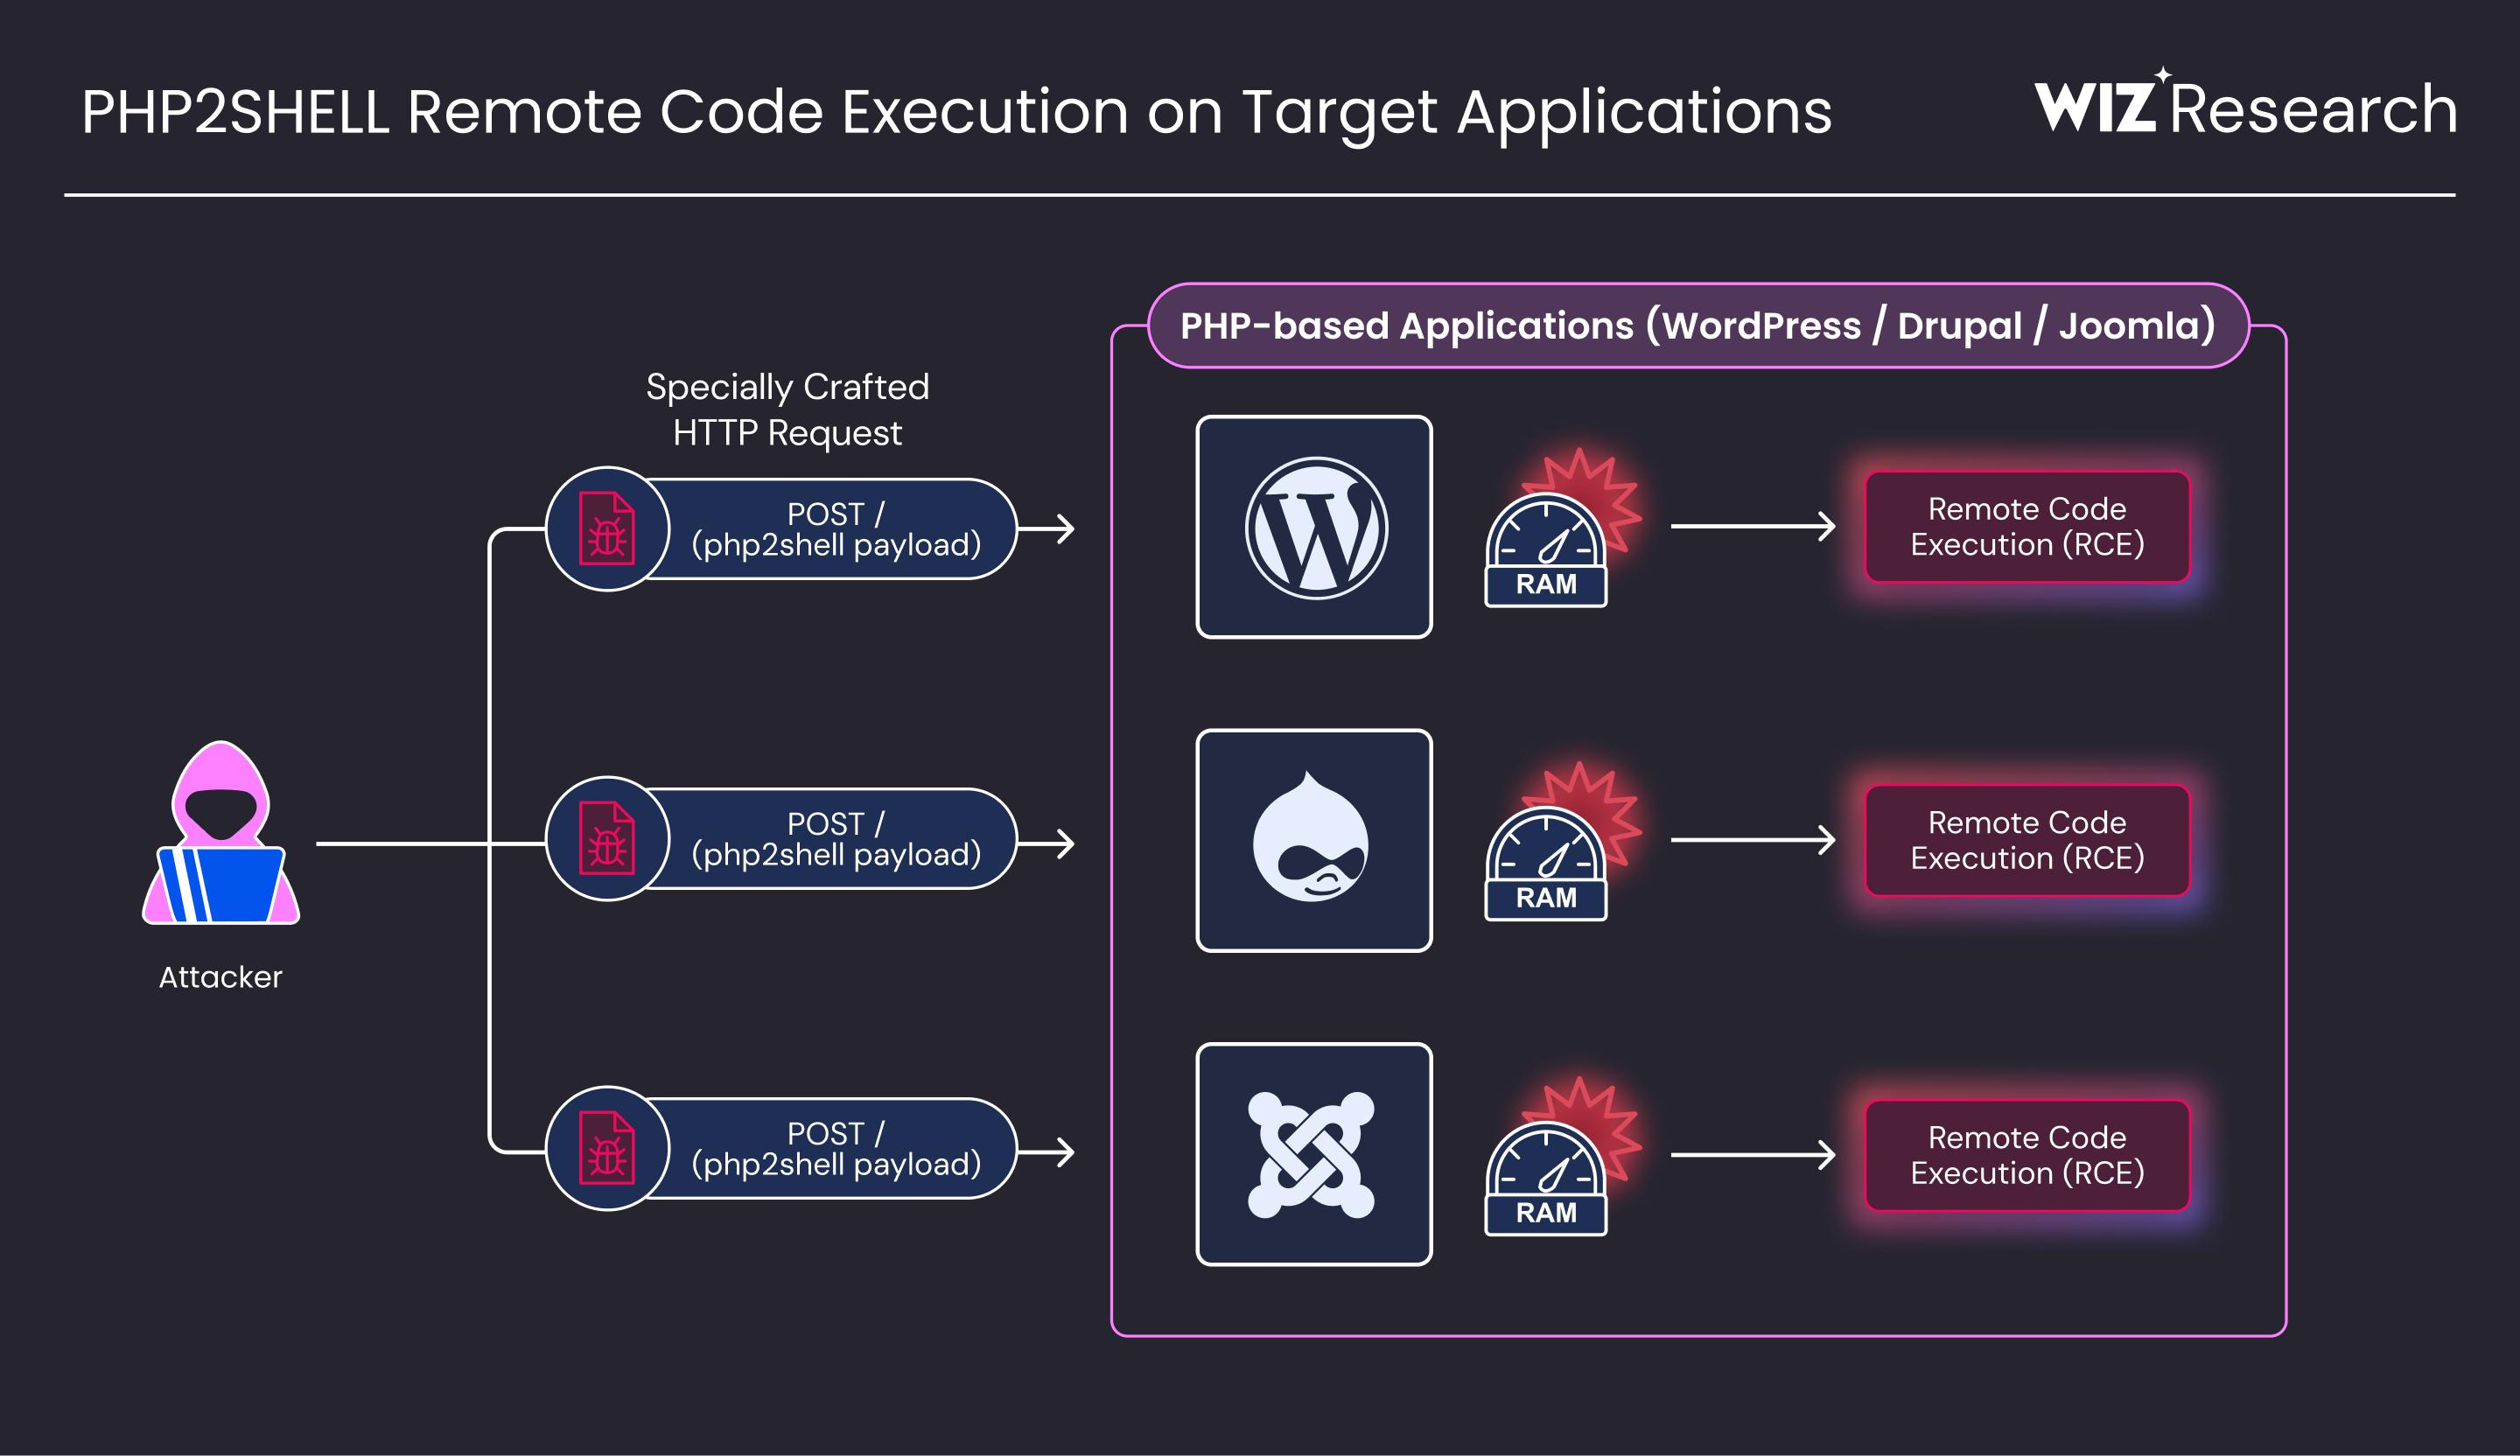
上周提过 PHP2Shell——PHP 引擎自己出的两个 RCE,CVE-2026-109618 和 CVE-2026-109619,没打补丁的看一眼版本号就能对上(那条补丁怎么打,在这...