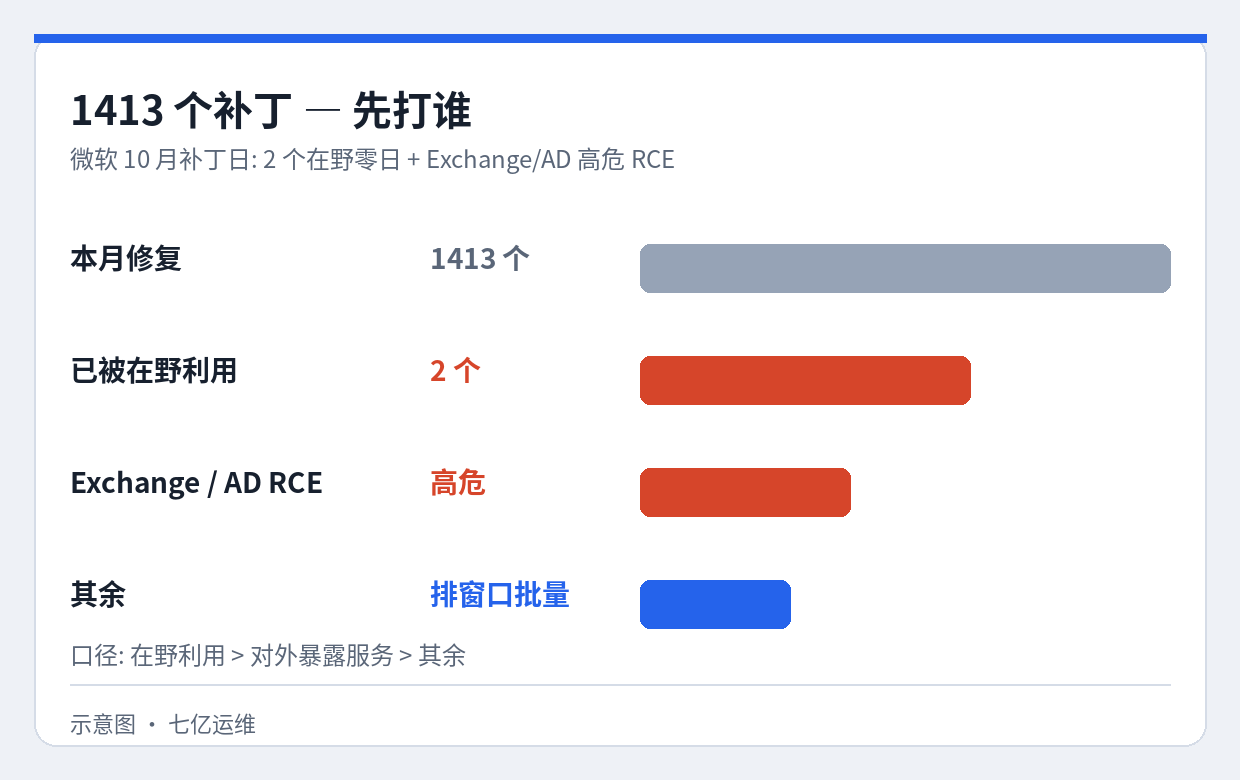
每月第二个周二,是运维的"补丁日"。这个 10 月,量有点大——微软一次修了 1413 个漏洞:78 个严重、1334 个重要、1 个中危,横跨 Windows 10/11、Windows Server、.NET Framework、Visual Studio、SQL Server、Office、SharePoint、Azure 一大串产品线。
其中最要命的是两个已经在被利用的零日:
- CVE-2026-96951 —— Windows Shell 安全功能绕过
- CVE-2026-108398 —— .NET Framework 安全功能绕过
("安全功能绕过"这类,往往不是一步打穿,而是给后续攻击先"拆门锁"。别因为名字里没有"RCE"就往后排。)
重点高危里还有几张老面孔:
- CVE-2026-70229 —— Windows Active Directory 域服务 远程代码执行(严重)
- CVE-2026-70571 —— Microsoft Exchange Server 远程代码执行(严重)
- CVE-2026-96940 —— Exchange Server 权限提升
- CVE-2026-85791 —— Windows 加密文件系统(EFS)权限提升
Exchange 侧配套的安全更新是 KB5128895(2026-10-13,Exchange Server SE RTM SU11),取代 9 月的 KB5121608,跑自建 Exchange 的别漏。
1413 个洞听着吓人,但全打一遍既不可能也没必要。真正的功课是排序。我自己的土办法是分三桶,只优先三类的交集:已经在野利用的(两个零日,排最前)、我确实暴露在公网的(Exchange、AD 这种常年挂在边界的,优先级自然高)、版本真的命中的(先核版本,再决定要不要连轴转)。剩下的,排期,别慌。
这套"先搞清暴露面、再定补丁顺序"的思路,我在别处也写过:NetScaler 那次零日,CISA 就明说"先取证再打补丁,顺序别反"(那篇);还有 Win11 资源管理器反复崩那回,我绕了两次才找对根因(这篇)——都说明排查和排序,比手快更重要。
补丁清单和适用版本,以微软安全更新指南为准,别信二手转述。
补丁日不是比谁打得快,是比谁先把该打的打对。
评论