Cisco 在 10 月 28 号挂出一条安全公告,编号 cisco-sa-asaftd-tunnel-dos-s6mgkb75,说的是 Secure Firewall ASA 和 FTD 上 SSL VPN 的一个洞,CVE-2026-76418,CVSS 3.1 给到 8.6。第二天(10 月 29 号),CISA 把它收进了已知被利用漏洞目录——也就是那份 KEV。分数不算顶格,但进了 KEV,说明外面已经有人在用了。
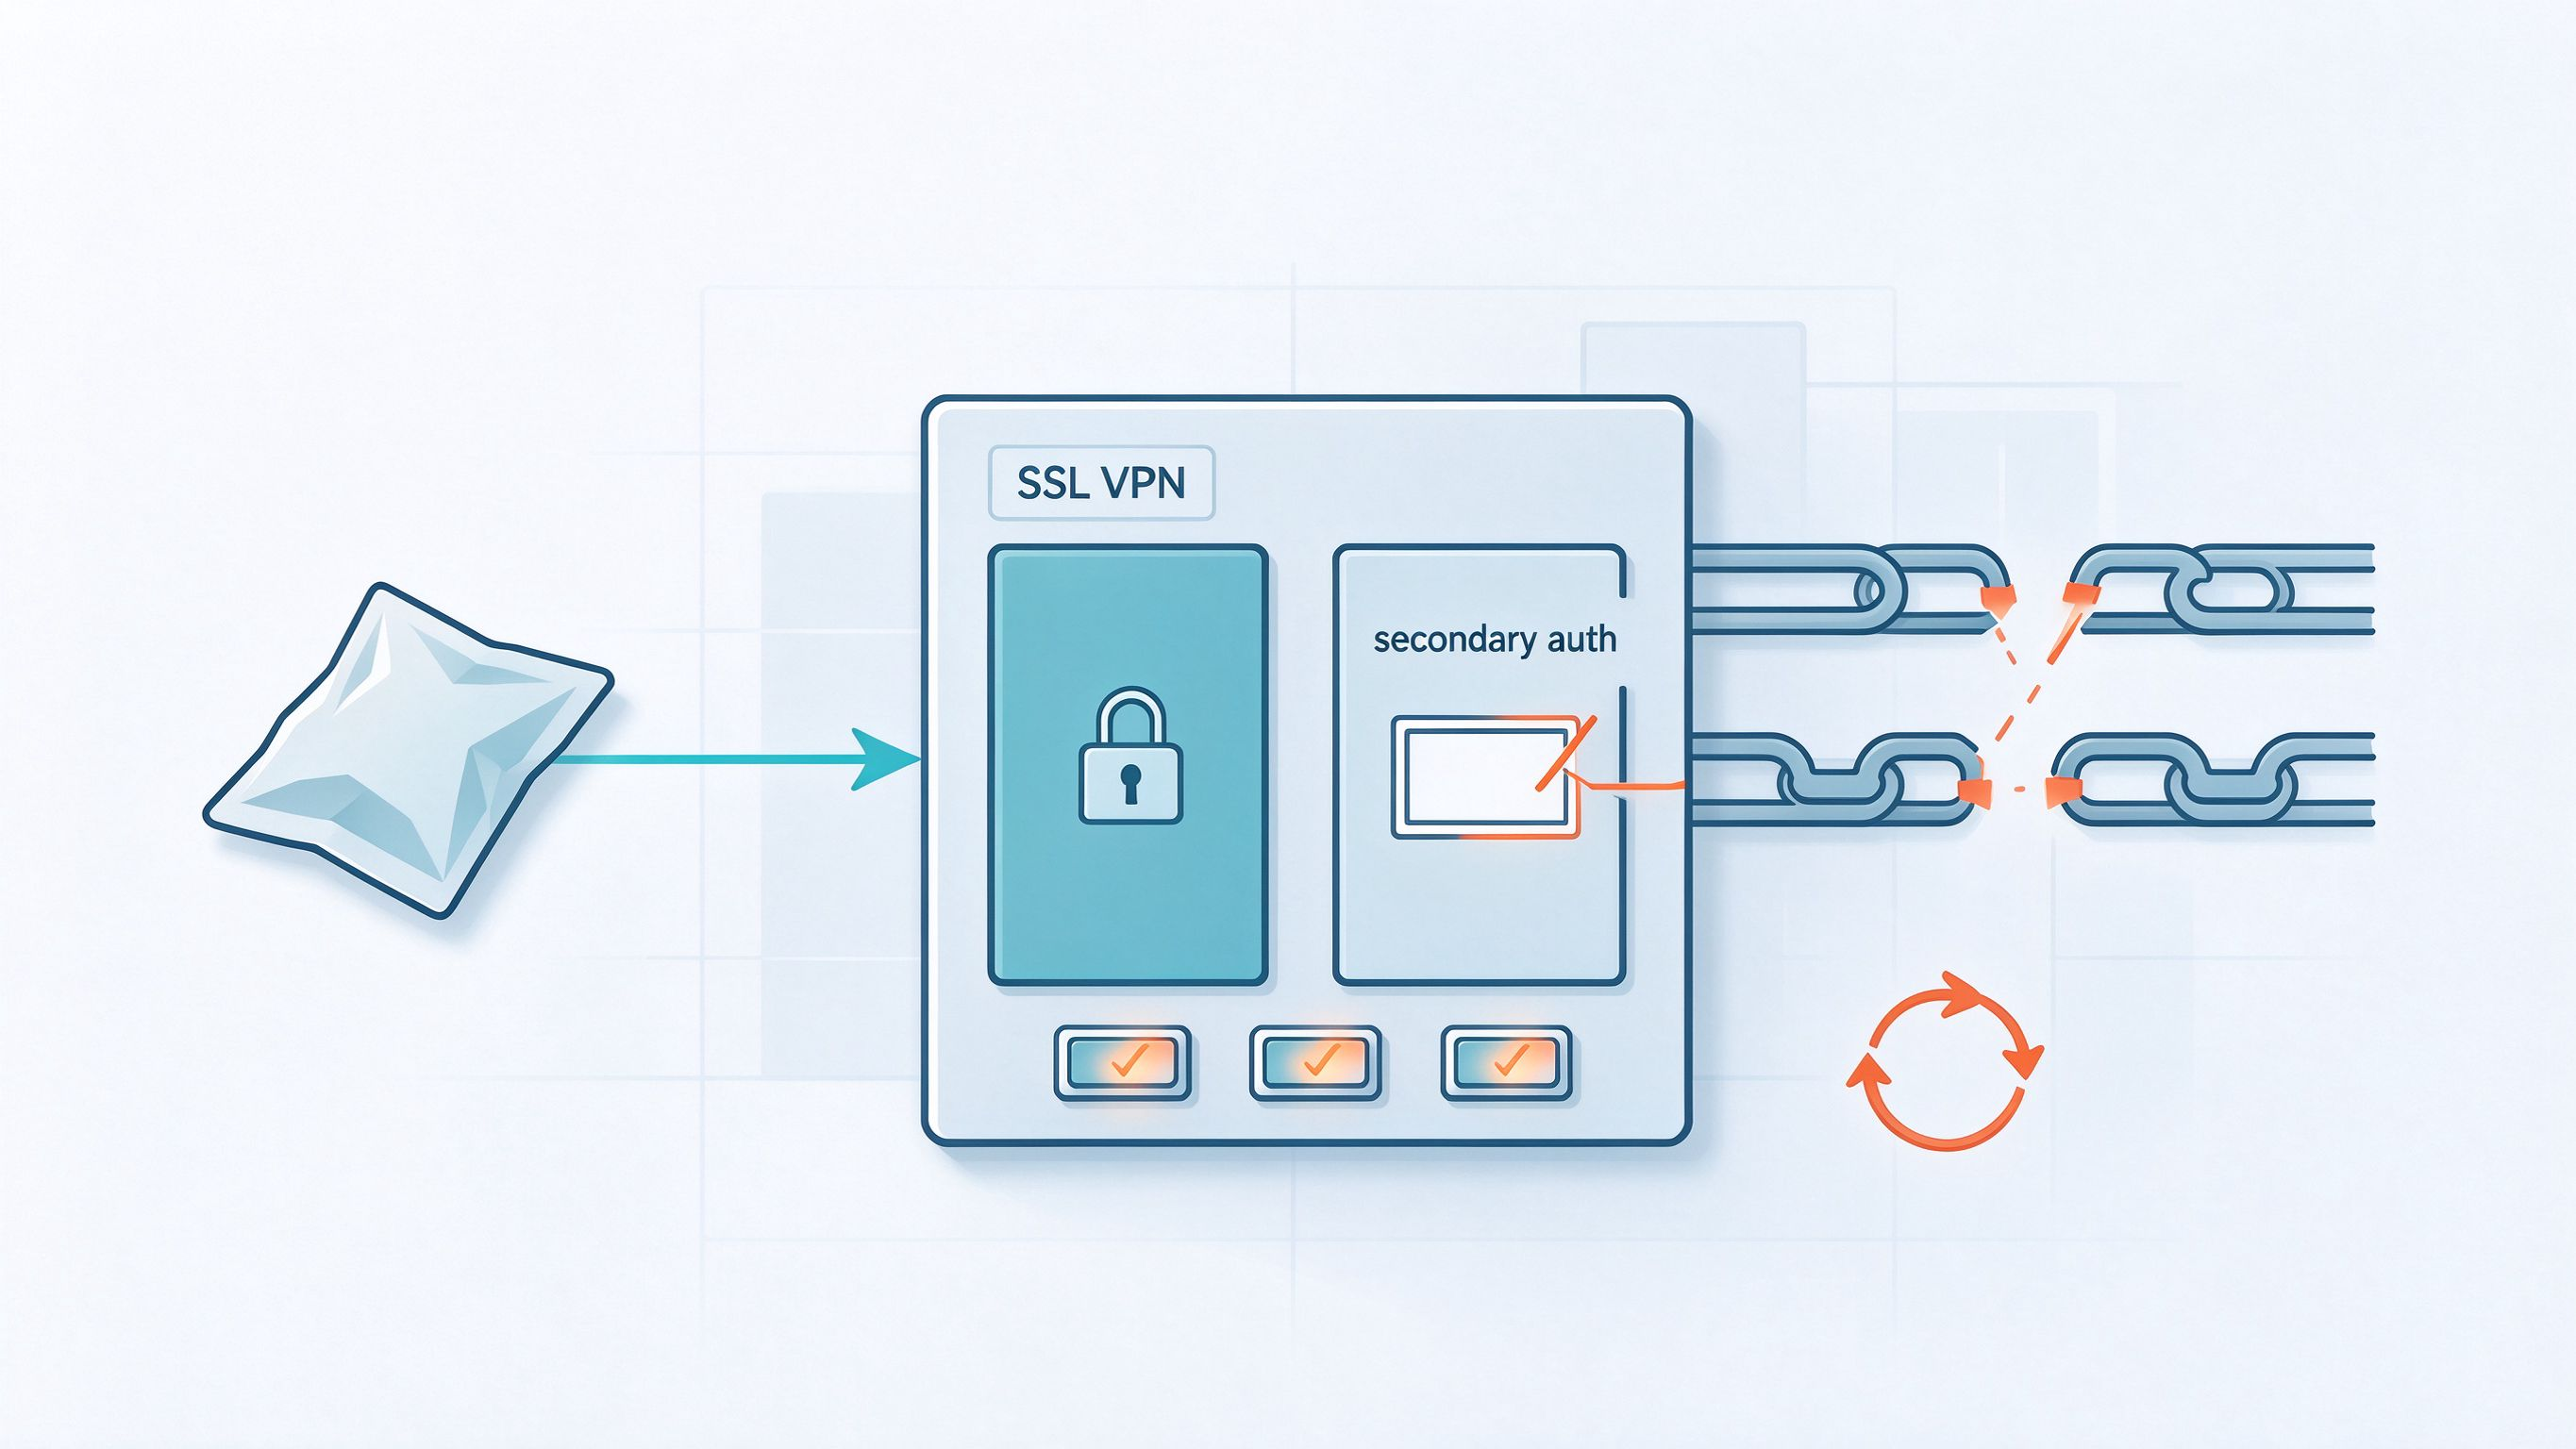
先把前提说清楚,因为这条不是「随便哪台防火墙都能打」。受影响的是这么一类设备,三个条件得同时成立:跑着受影响版本的 ASA 或 FTD;SSL 远程接入 VPN 的登录服务能从网络上够到;tunnel group 上配了二次认证(secondary authentication)。凑齐这三样,这个洞才轮得到它说话。
根子公告里写的是「逻辑错误」:当 tunnel group 上挂了二次认证之后,SSL VPN 登录这条路径上有一段返回值没兜住(CWE-690,unchecked return value),最后能走到一个空指针上去。攻击者不需要任何凭证,往 SSL 远程接入 VPN 发一个构造好的请求,设备就会自己 reload——也就是把连接整个断掉。可用性那一档拉满,加上范围变更(S:C),8.6 分主要压在这儿。Cisco 的 bug ID 是 CSCwx26625。
麻烦的一点:公告明说没有 workaround。也就是蹭配置绕不过去,要么升级,要么把那两个前提拆掉——比如别在 tunnel group 上挂二次认证,或者干脆别把 SSL VPN 门户摊在公网上。真要保业务、又暂时升不了,能做的也就是先把门户收进白名单,别让它对着全网。
影响版本:跑着受影响版本、开了 SSL 远程接入 VPN、且 tunnel group 配了二次认证的 ASA / FTD 设备。
修复版本(公告 First Fixed Release):ASA 这条线是 9.16.4.104、9.18.4.96、9.20.4.50、9.22.3.200、9.23.1.48、9.24.1.27 / 9.24.10.1;FTD 那条线是 7.0.11、7.2.13、7.4.9、7.6.7、7.7.14、10.0.3、10.1.1。装之前对一下自己在哪条分支上,别拿另一条分支的号硬套。
一条自查:ASA 上先看版本,再看配置——
show version
show running-config webvpn
show running-config tunnel-group
第一个看 Software Version 落在哪条分支;后两个确认 webvpn 下有没有 enable <接口>,以及 tunnel-group-list enable 时逐个 tunnel group(包括默认的 DefaultWEBVPNGroup)有没有挂 secondary-authentication-server-group。只要「webvpn 对外开着」+「tunnel group 上有二次认证」这两样同时成立,就在暴露范围里。
这事让人别扭的地方在于:二次认证本身是个加强措施,本意是让登录更难,结果在这个洞上,它反倒成了触发条件。安全配置互相咬合的时候,真不是每一条都在往同一个方向使劲。之前也写过同类的事——不用登录就能读走配置文件的 Atlassian 那个 9.3 分,还有CISA 把一个 2.7 分的小洞也拉进了 KEV——分数低不等于没事,分数高也不等于明天就挨打,中间隔着的就是「你的配置到底是不是那个样」。
来源:Cisco 安全公告 cisco-sa-asaftd-tunnel-dos-s6mgkb75(https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75)+ CISA KEV 目录。手头一时翻不到自己那台的版本,就先进后台点一下「系统状态」,比在群里问「咱这防火墙什么版本」快。
评论