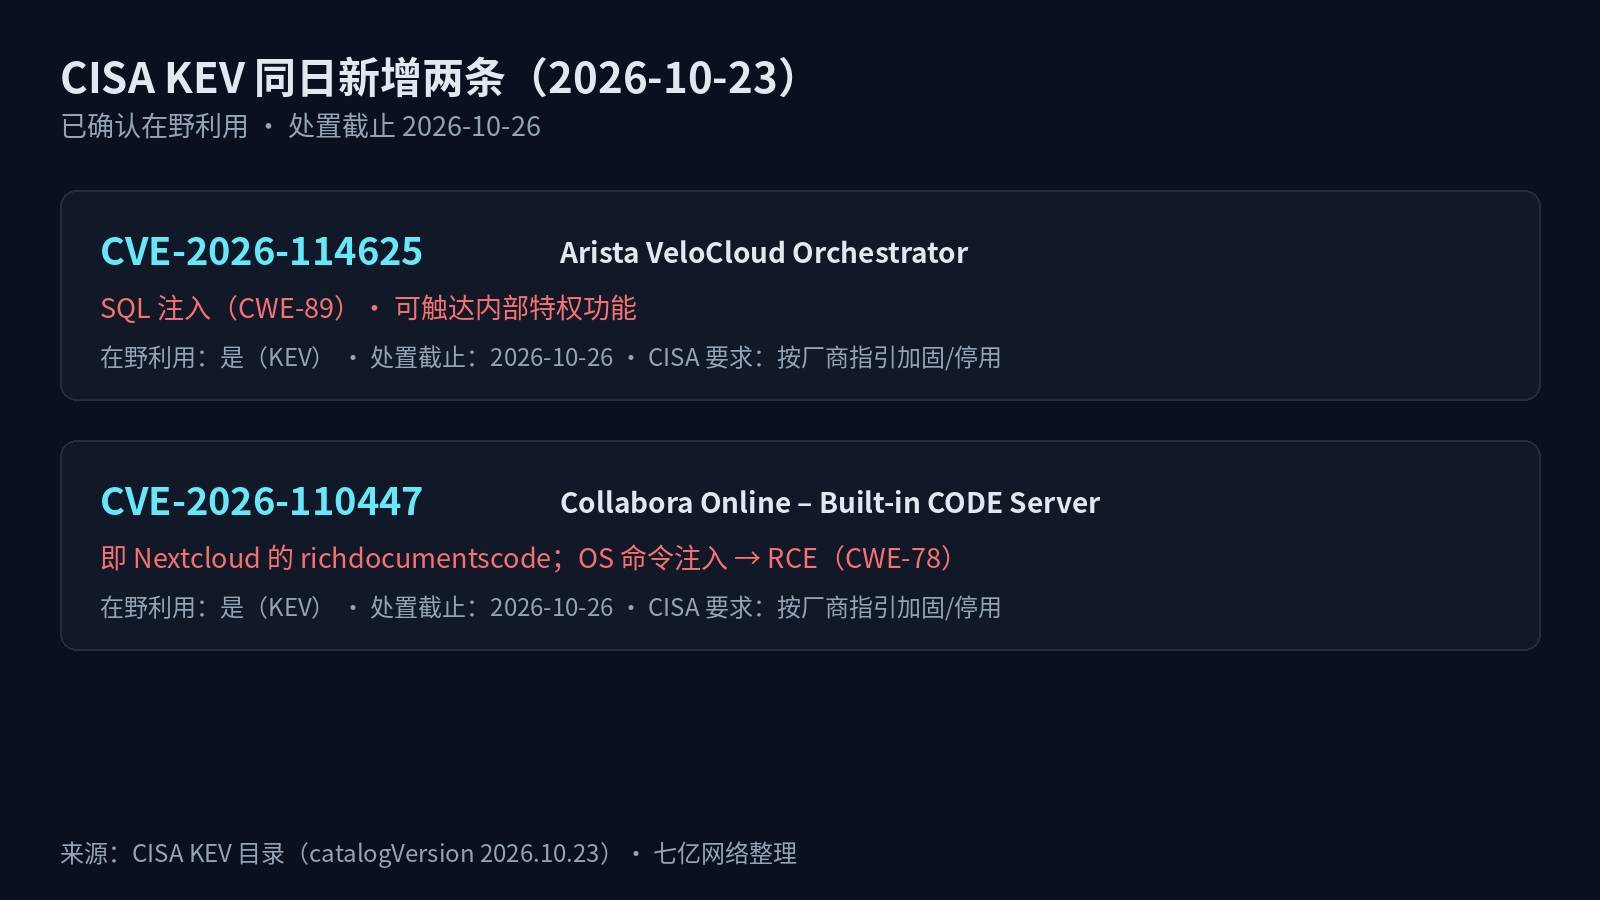
CISA 最近更新了它的 KEV 目录——"已知被利用漏洞"。这个名单的意思很直白:不是"可能有风险",是已经在被人打了。这次新添的两个都是严重级。
一、Nextcloud 的 Collabora 插件:CVE-2026-110447,9.2
不少 Nextcloud 装了 Collabora Online 的 Built-in CODE Server(应用名 richdocumentscode)来做在线文档编辑。这个插件的 proxy.php 有个 OS 命令注入:当它自带的 CODE 文档服务器没在跑的时候(比如刚重启完、服务还没起来),proxy.php 会把用户可控的内容拼进命令里执行。26.4.303 之前的版本都中。
公告里有一句得看清楚:独立部署的 Collabora Online 服务器不受影响,只有"用 CODE Server 这种方式"部署的才中。别看到 Collabora 就整个慌。
它 9 月和 10 月都已出现野外在被利用,所以进了 KEV。
自查一行:
# Nextcloud 里这个插件的版本(occ 路径按你自己的装法换)
php occ app:list | grep richdocumentscode
或者直接进应用管理看版本号。低于 26.4.303 就去应用商店升。
二、Arista VeloCloud Orchestrator:CVE-2026-114625,9.4
VCO 是 VeloCloud / SD-WAN 的管理面。按 Arista 的公告,影响的是 on-premises(自建)部署:任意一个已登录用户就能伪装成本地的 "superuser operator",摸到本来只给内部用、不该远程访问的功能,进而影响 VCO 主机和被它管着的数据。云托管版(含 Dedicated)已经补了,自建的得自己升。
受影响 → 修复版本:
- 5.2.0 → 5.2.3.18
- 6.1.0 → 6.1.3.10
- 6.4.0 → 6.4.2.12
自查就是登进 VCO 看版本号,低于上面右列的就排期升。这个洞"得先登录"听着门槛不低,但 VCO 这种管理面一旦被内部人或手持账号的人提权,横向的起点就非常高——这也是它被定到 9.4 的原因。
两个洞的原理都不算新鲜,新鲜的是"已经有人在用"。KEV 的价值从来不在漏洞本身,而在于它把补丁从"建议"变成了"该排期了"。
看到这份名单就想起,10 月这一波 PHP 引擎的未授权 RCE 当时也是被 CISA 催着紧急打补丁。做运维的日子,好像就是从一份名单翻到下一份名单,中间穿插几杯咖啡。
评论