CISA 把两个洞拉进「已在被利用」名单:一个在 Nextcloud 插件里,一个在 VCO 后台
CISA 最近更新了它的 KEV 目录——"已知被利用漏洞"。这个名单的意思很直白:不是"可能有风险",是已经在被人打了。这次新添的两个都是严重级。一、Nextcloud 的 Colla...
这个标签下共有 38 篇文章。
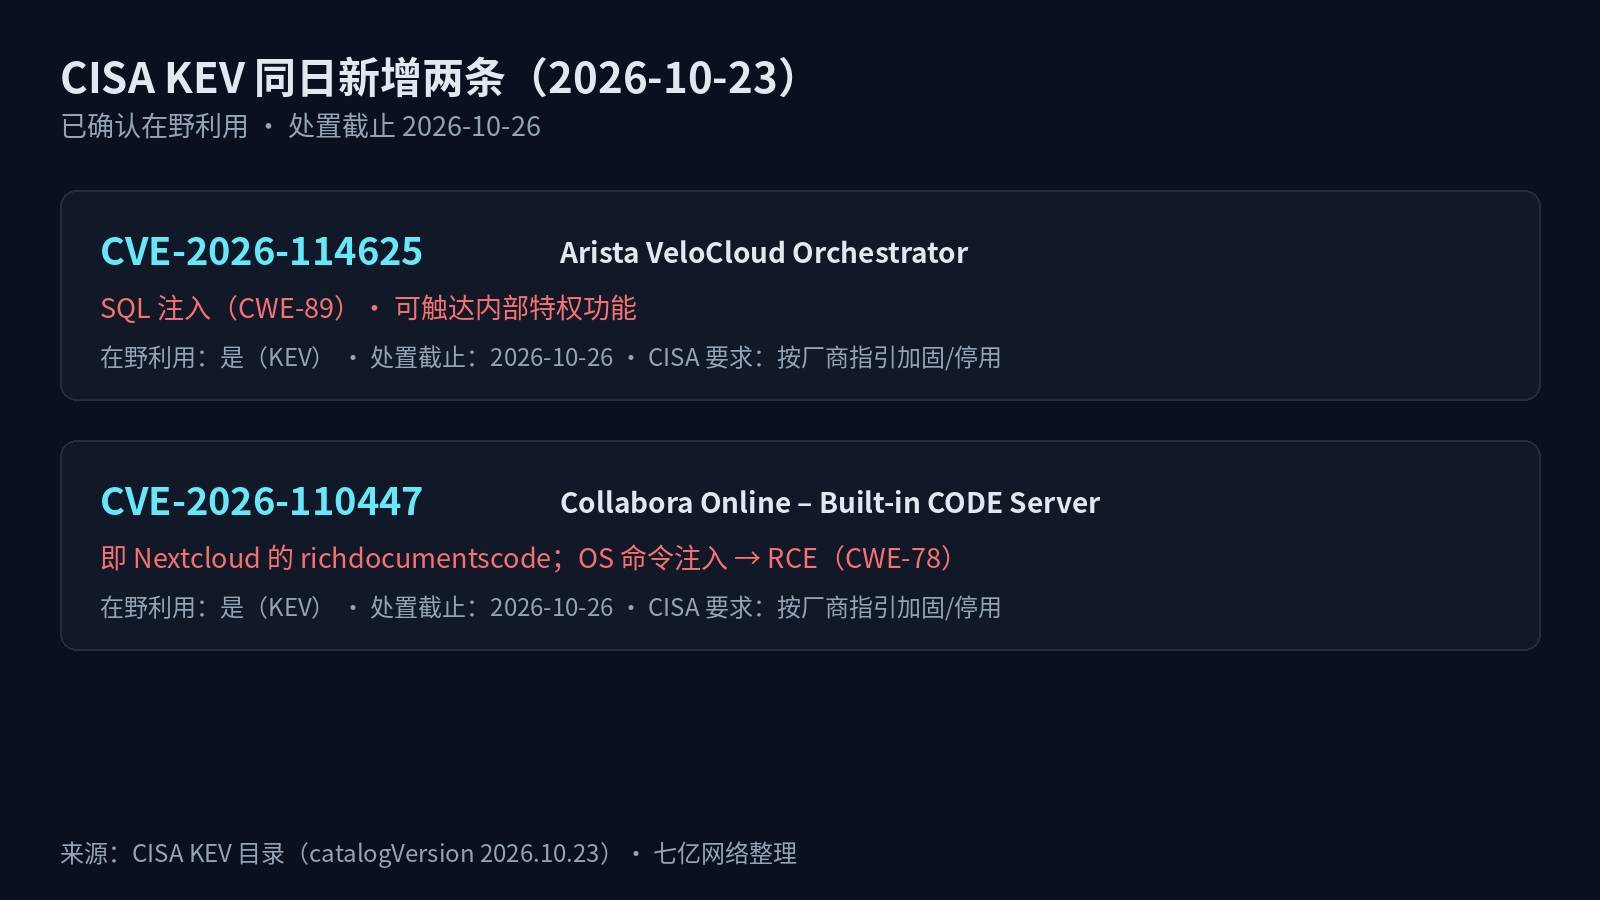
CISA 最近更新了它的 KEV 目录——"已知被利用漏洞"。这个名单的意思很直白:不是"可能有风险",是已经在被人打了。这次新添的两个都是严重级。一、Nextcloud 的 Colla...
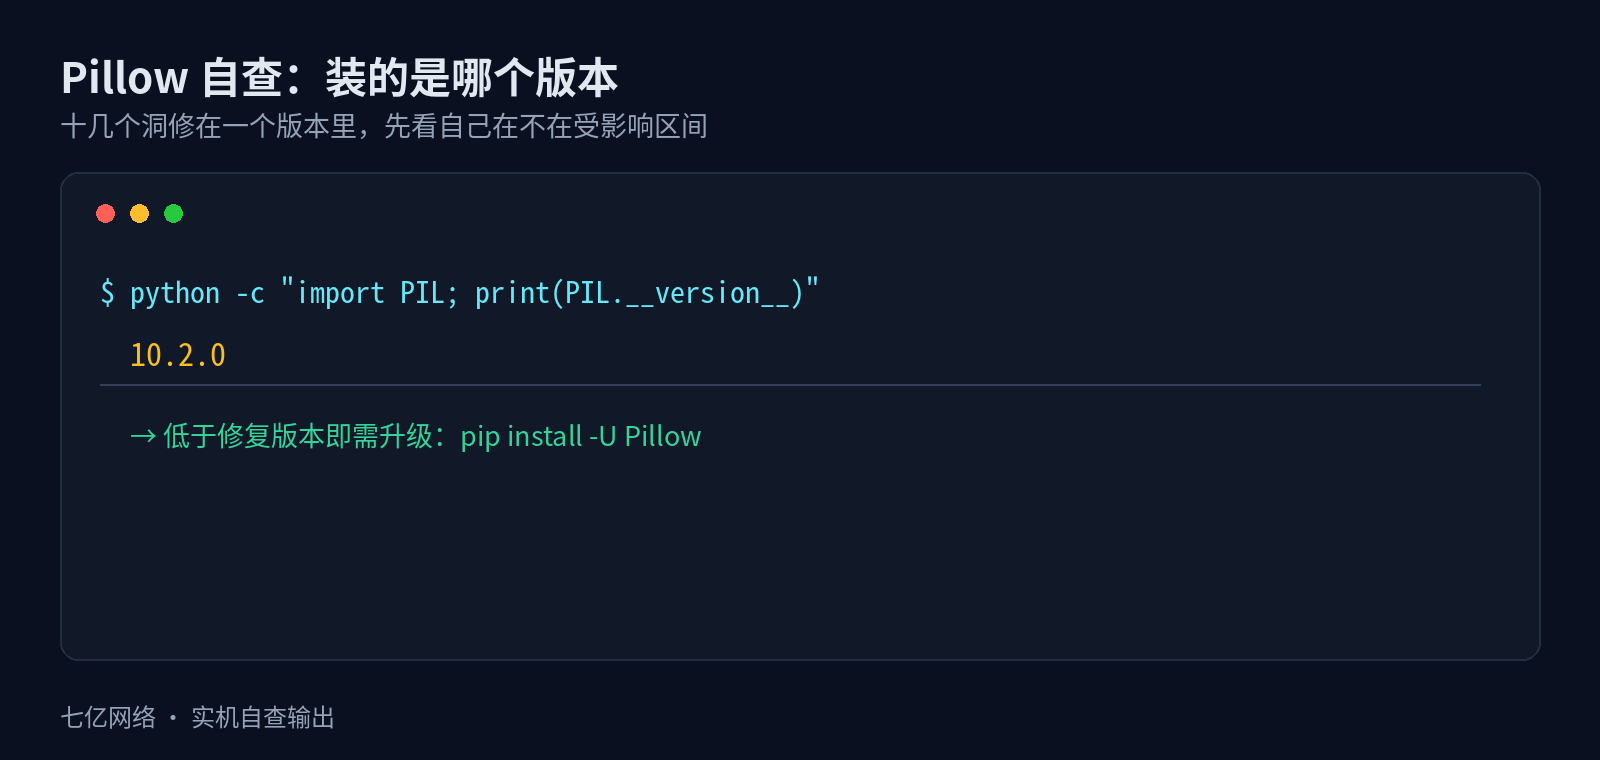
Pillow 发 13.0.0 了。这不是例行更新——翻它的发布说明和安全公告,这一次一口气修了三十来个 CVE,光 9.2 分的 CRITICAL 就有四个,全在 13.0.0 里解决...
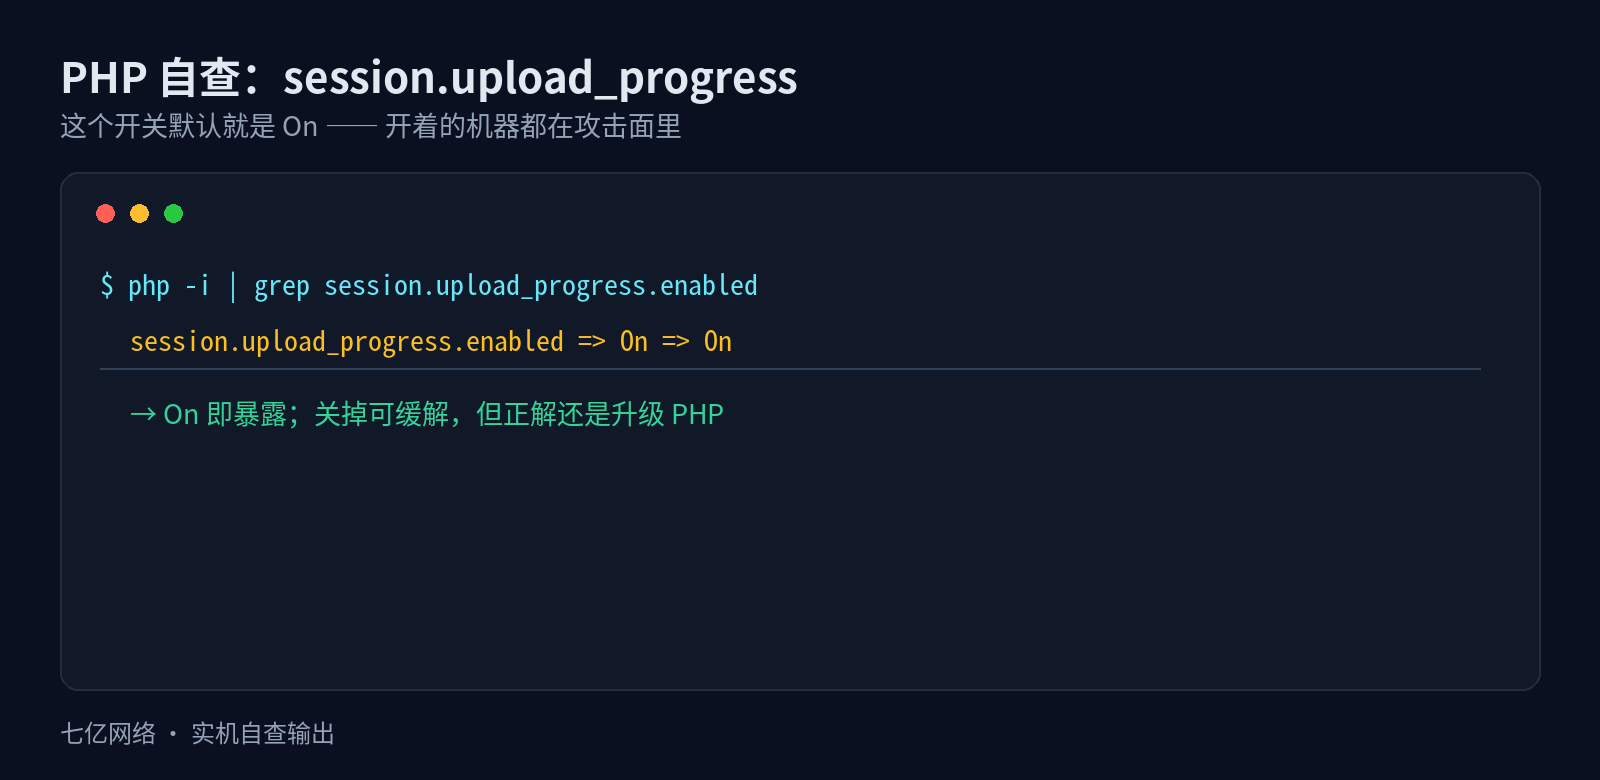
PHP2Shell 的补丁发下去才两天,PHP 官方又追了一条公告。不过这次语气完全不一样。上周是"所有用 PHP 跑 web 的,立刻升"。这次是信息性公告(informational...
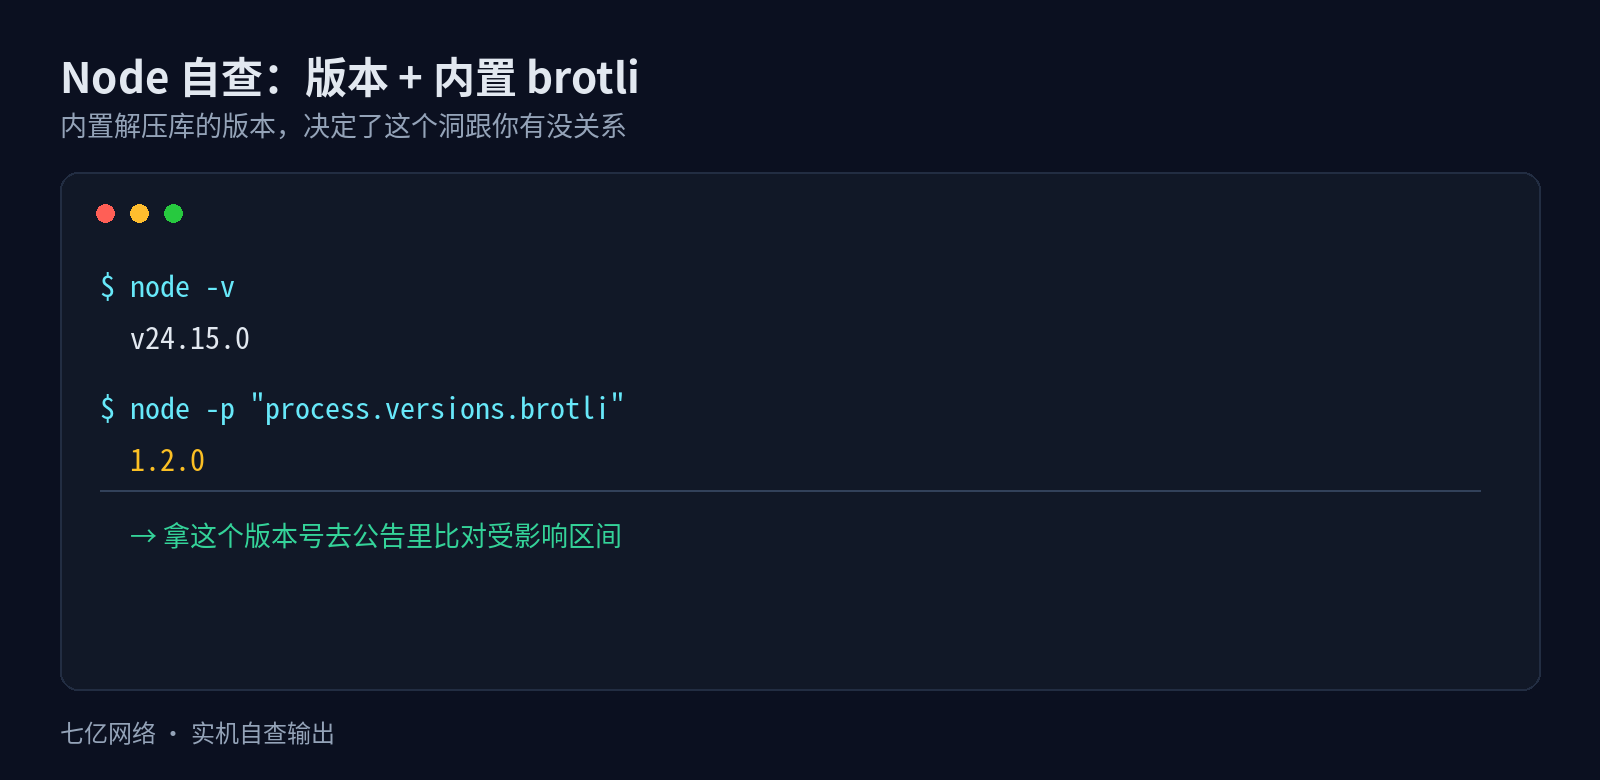
Node.js 这周也发安全版本了。里面有个 high 级的问题,编号 CVE-2026-111497:Node 自带的 Brotli 解压库,喂一段特制的压缩数据进去,能写出缓冲区,一...

GitLab 出了一个满分洞。CVSS 10.0,未授权远程代码执行,编号 CVE-2026-97229。攻击面不在别处,就在几乎每个项目都会有的 .gitlab-ci.yml 里——一...
10 月 21 日,PHP 官方发了一组紧急安全版本。名字叫 PHP2Shell,两个编号:CVE-2026-109618 和 CVE-2026-109619,PHP 安全团队给的评分都...
PoeLLM 这个恶意程序,最妙的地方在于:它的"指挥部"藏在一首诗里。Lumen 旗下 Black Lotus Labs 10 月 7 日的报告写得很清楚。这东西启动后不查硬编码 IP...

在 Linux 服务器运维中,用户和权限管理是安全的第一道防线。很多服务器被入侵,根本原因就是权限配置不当——比如用 root 跑 Web 服务、目录权限 777 随便给。今天这篇文章把...