一个才 2.7 分的洞,被 CISA 拉进了「已在被利用」名单:它只是让日志少截了一段
2.7 分。放在一堆 9 分开头的洞里,这分数基本没人会多看一眼。可 10 月 28 号,CISA 把它加进了 KEV——也就是「已知被在野利用」那份名单。CVE-2026-41709,...
这个标签下共有 38 篇文章。
2.7 分。放在一堆 9 分开头的洞里,这分数基本没人会多看一眼。可 10 月 28 号,CISA 把它加进了 KEV——也就是「已知被在野利用」那份名单。CVE-2026-41709,...
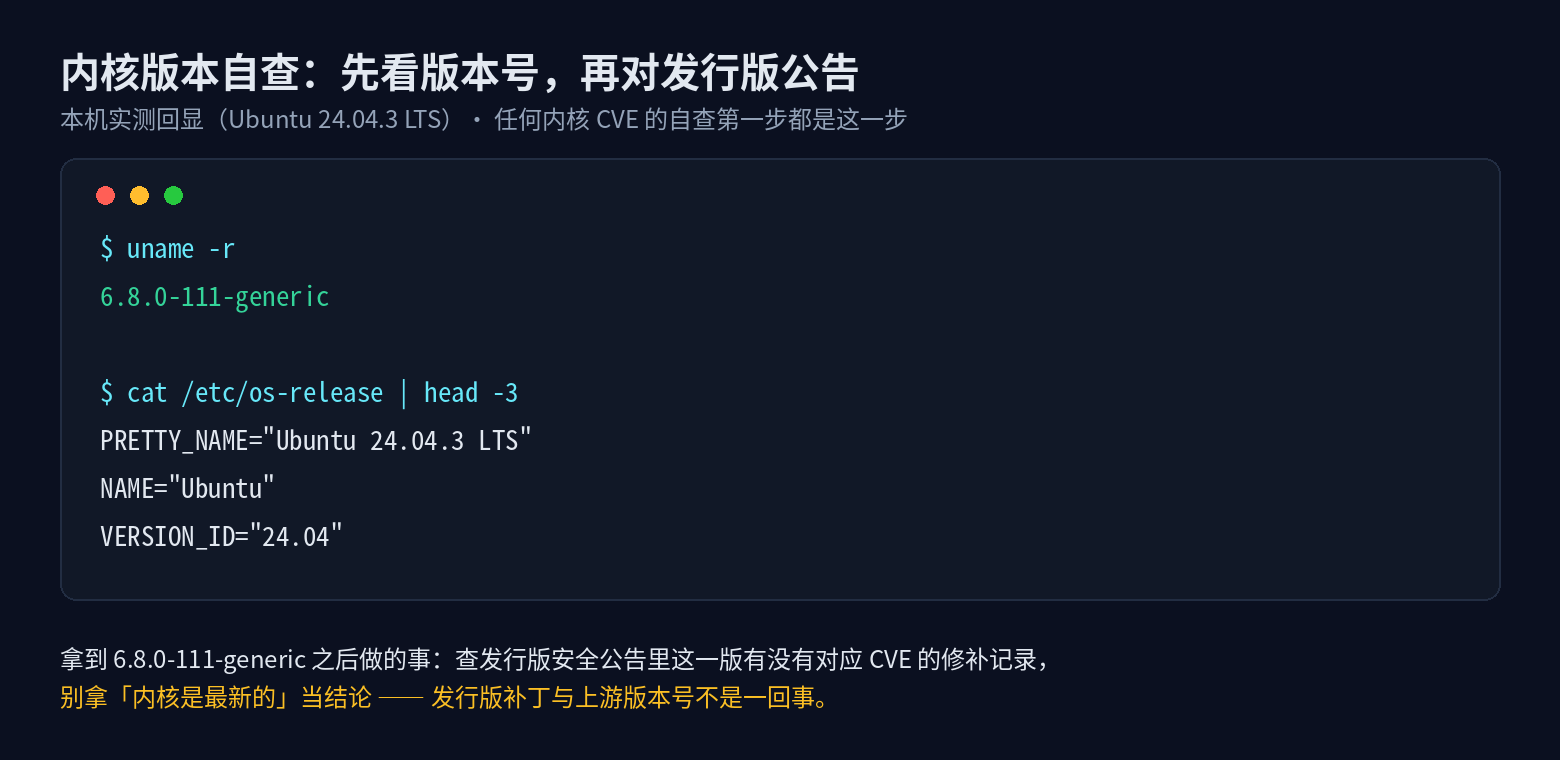
结论先摆出来:Linux 内核的 TCP 代码里有一处竞态,评了 9.8(内核自己的 CVE 团队给的),不用登录、远程就能让服务器以内核身份跑命令。到 10 月 29 号为止,Ubun...

补丁是上周才打的。按理打完就消停了,结果 10 月 27 号一早,做威胁情报的 Defused Cyber 在 X 上贴了条消息:他们布在 Oracle E-Business Suite...

Tailscale 放出了 1.104.4,修的是它内置那个 SSH 服务器里的洞。版本号看着不起眼,Tailscale SSH 也确实是个「图省事」的功能——不用配密码、不用传公钥,谁...
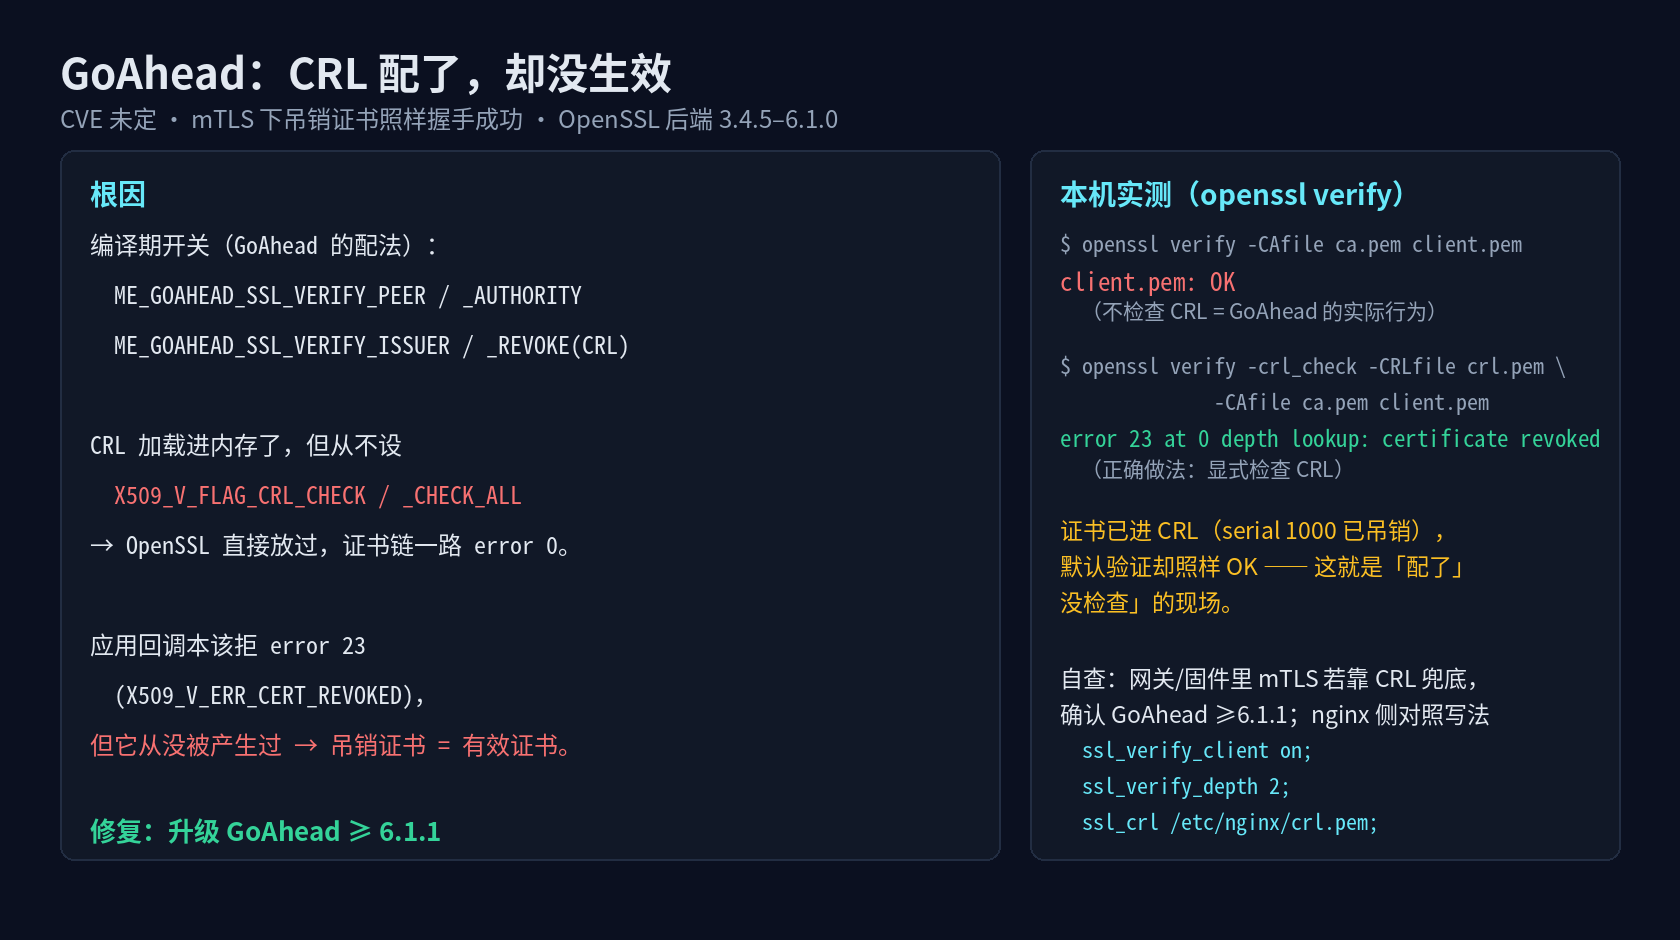
一个已经被吊销的客户端证书,照旧能登进设备的管理后台——不是没人配吊销名单(CRL),而是清单装进去了,「检查」那一步从来没打开。出事的叫 GoAhead,一个很小、很老的嵌入式 web...
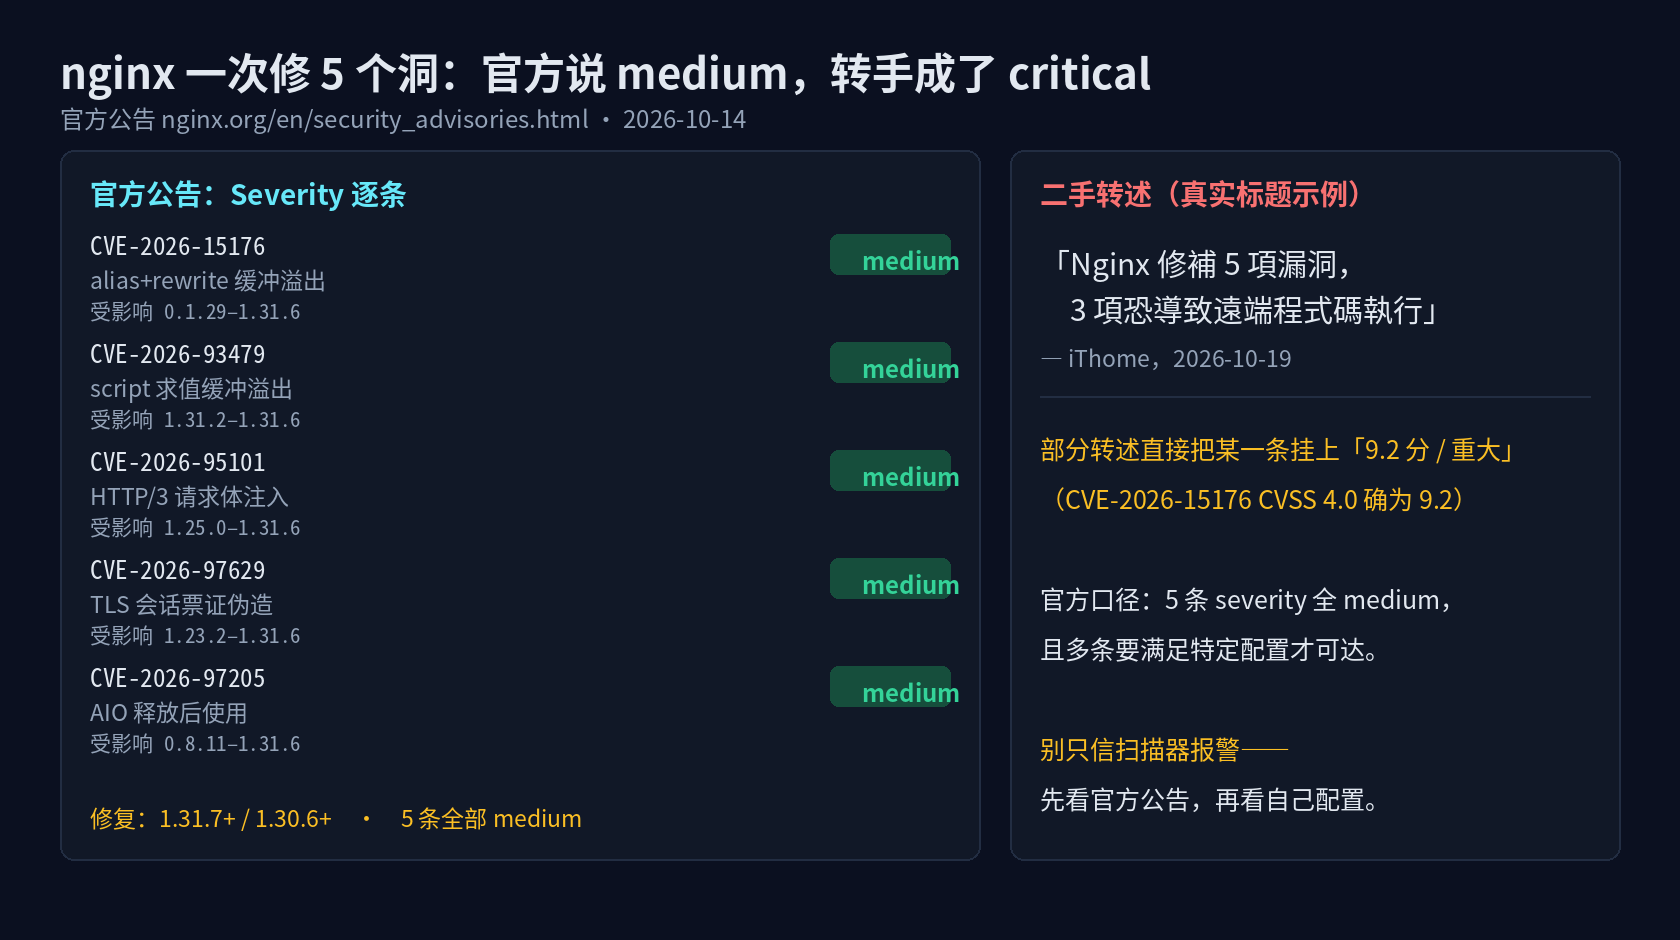
Nginx 在 10 月 14 日发了 1.31.7 和 1.30.6,一次修 5 个洞。我先把官方公告看完,再去看二手报道,落差有点大:官方五条全是 medium,二手标题写的是"cr...
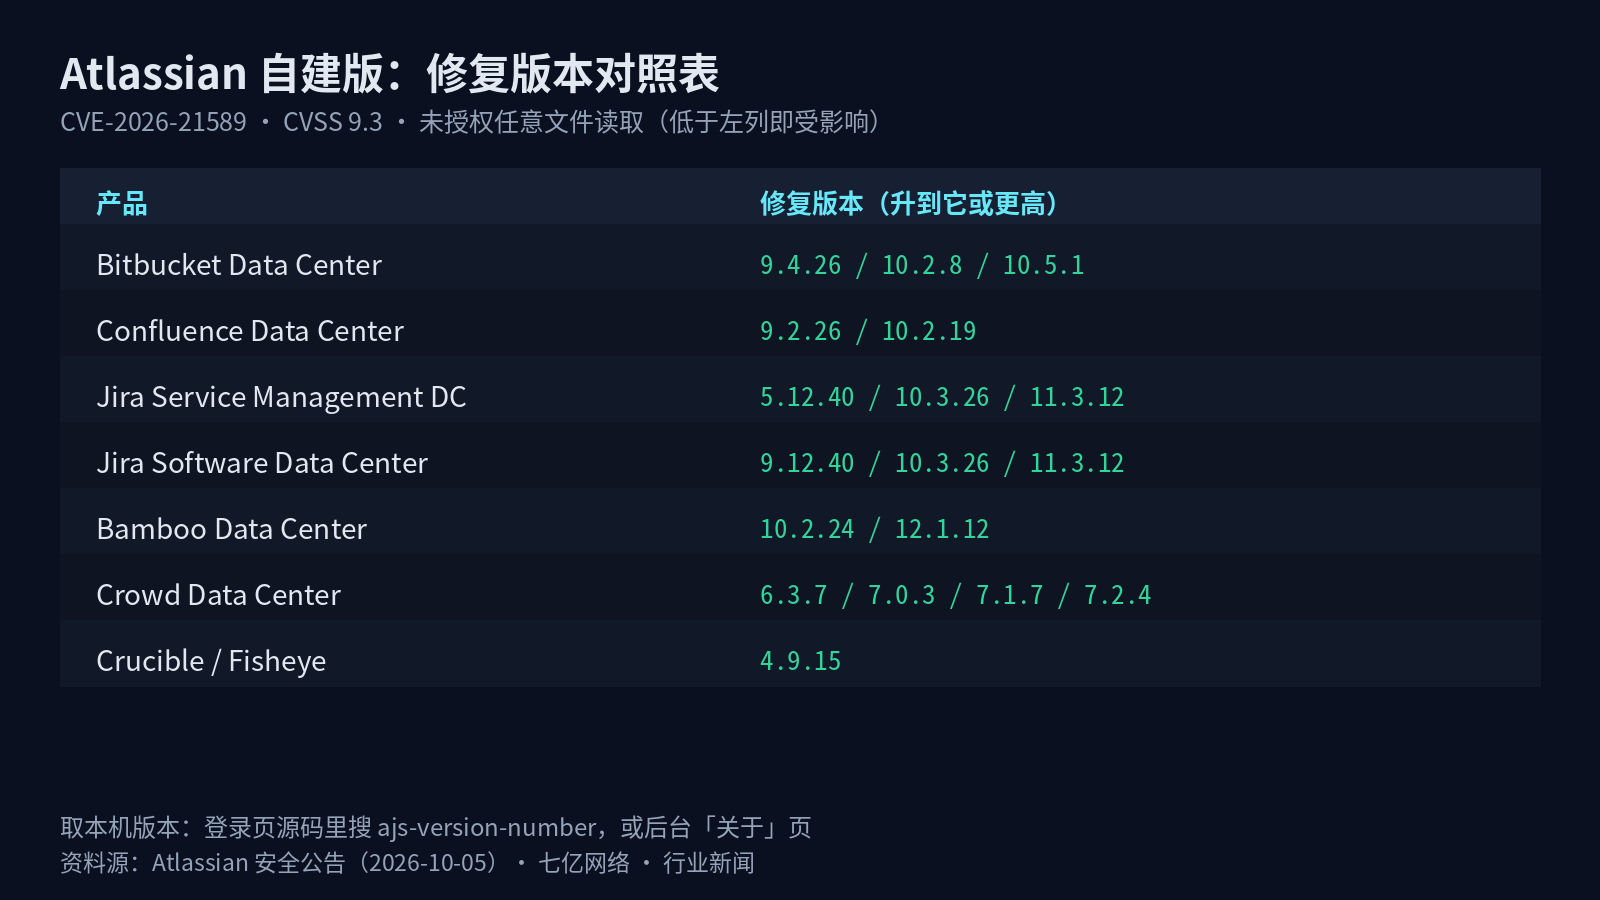
10 月 5 日 Atlassian 挂了一条安全公告,编号 CVE-2026-21589,CVSS 9.3,未授权任意文件读取。这条洞的看点其实不在那个 9.3,在于"未授权"——连登...
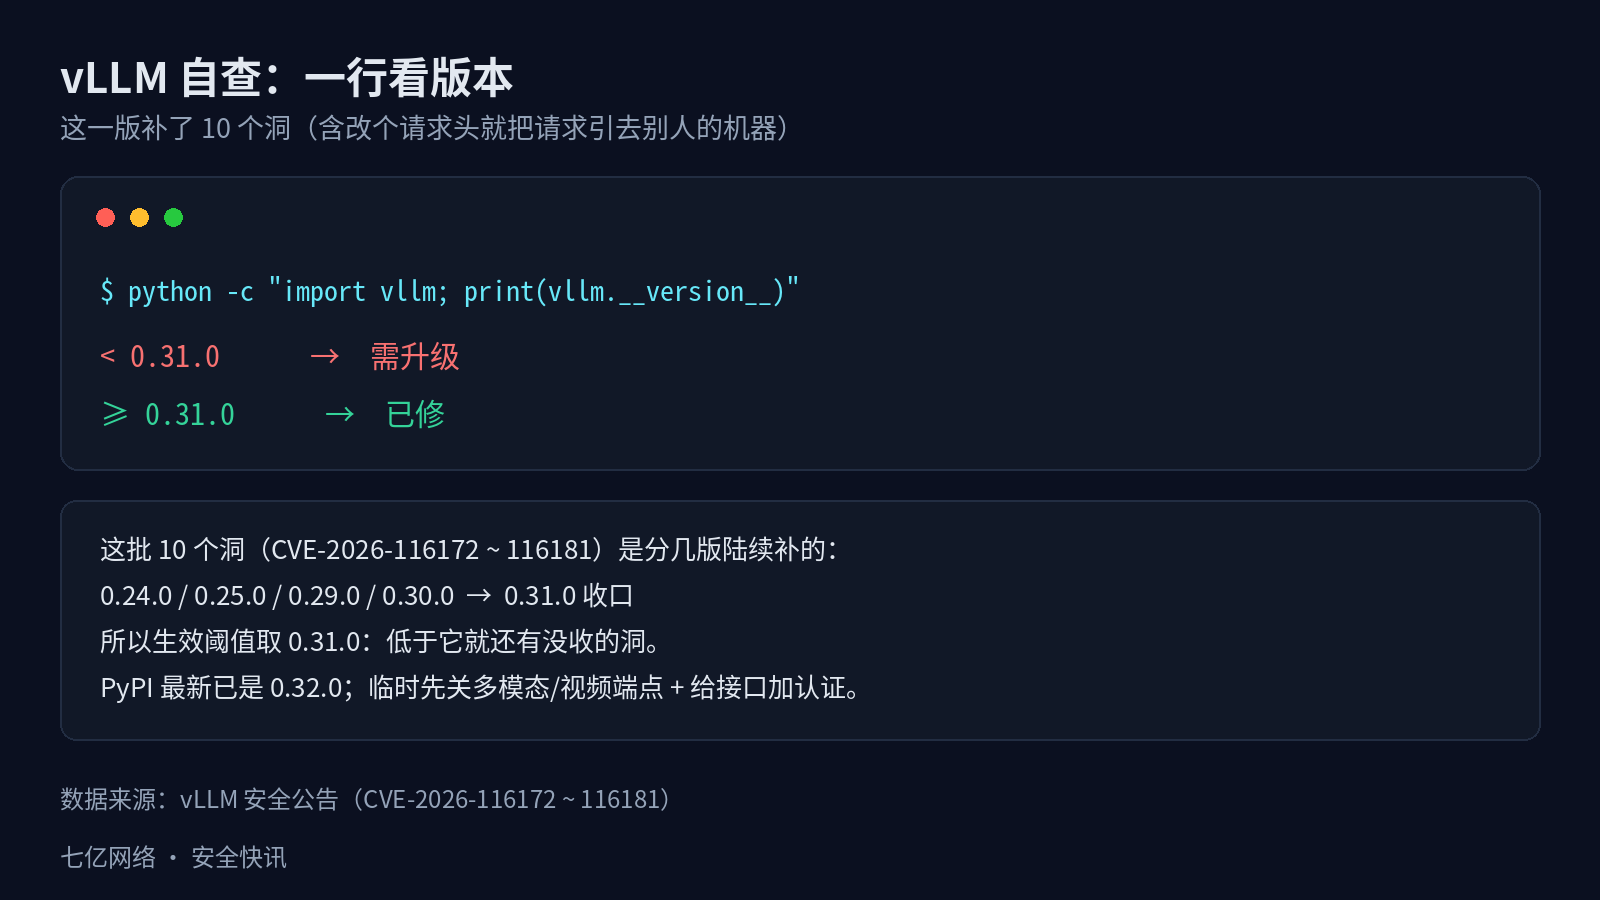
要是你把 vLLM 的 /v1 接口开在内网里谁都能调、甚至摆到了公网上,这两天得抽空看一眼——它一次性补了十个洞。10 月 25 日挂出来的一批公告,编号从 CVE-2026-1161...
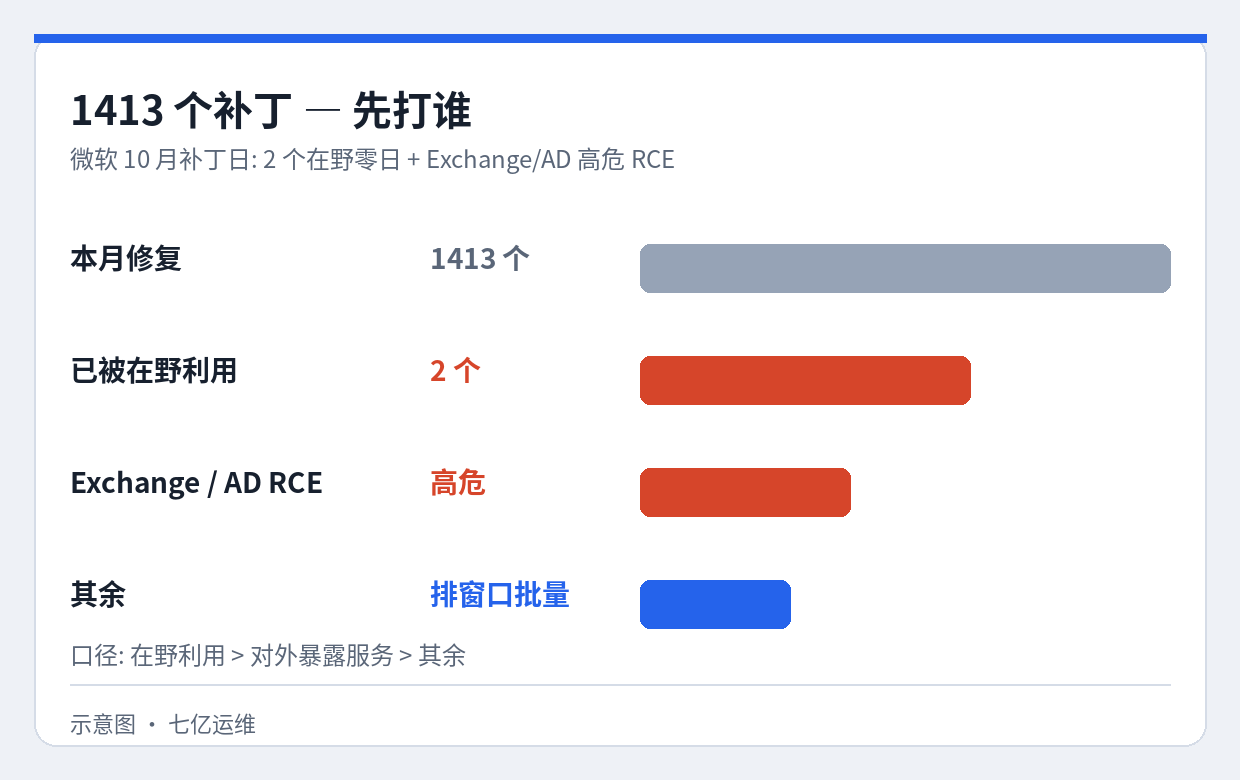
每月第二个周二,是运维的"补丁日"。这个 10 月,量有点大——微软一次修了 1413 个漏洞:78 个严重、1334 个重要、1 个中危,横跨 Windows 10/11、Window...
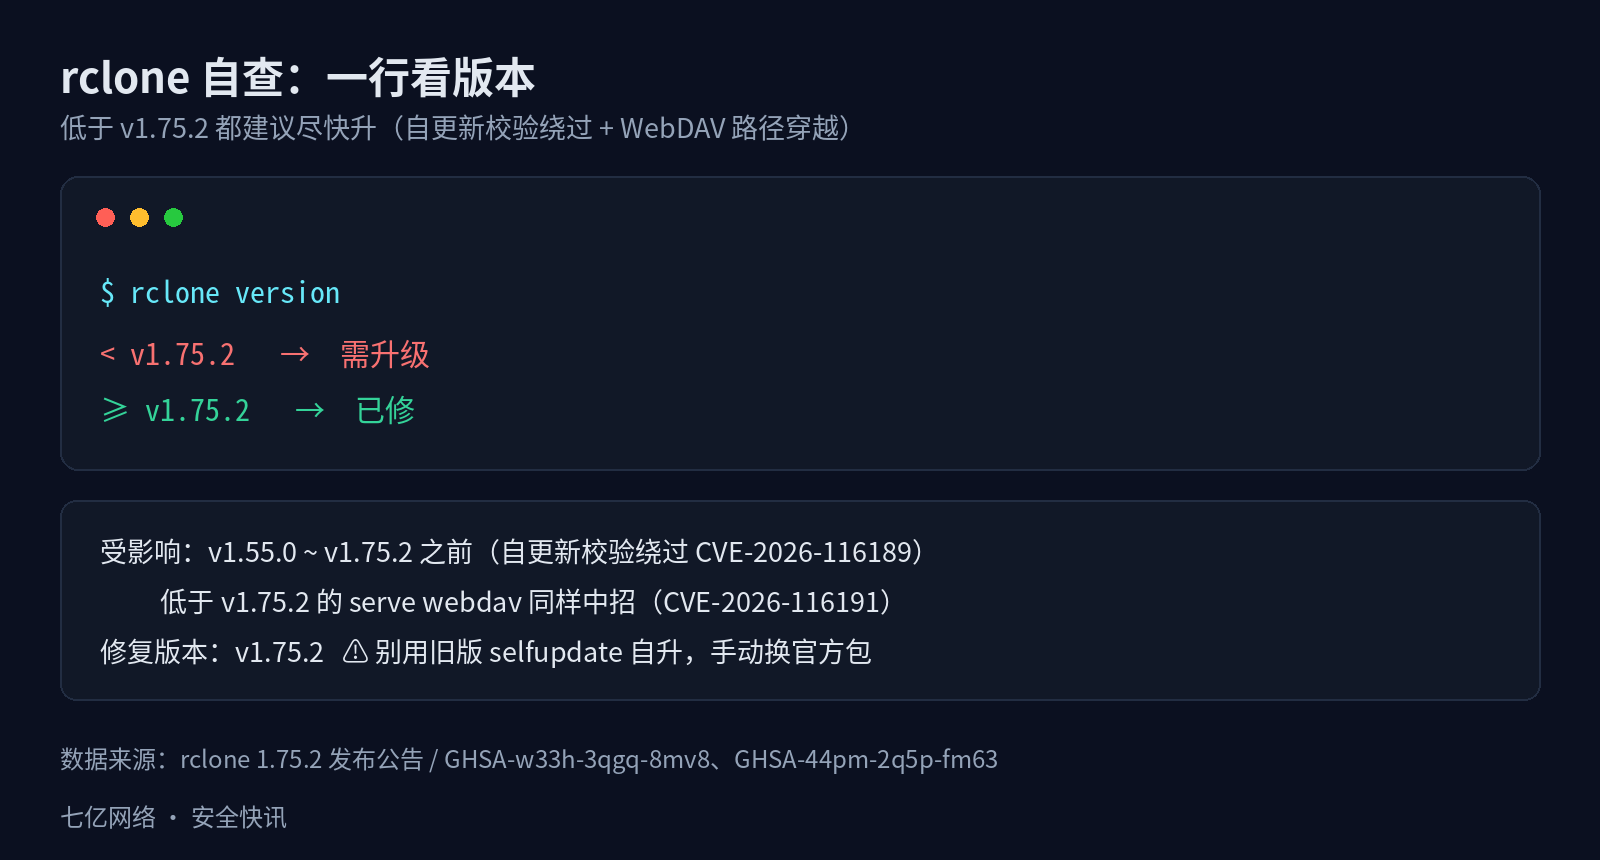
先把结论放前面:跨平台同步/备份工具 rclone 发布了 1.75.2,一次补掉一批洞,公告编号从 CVE-2026-116187 一路排到 116196。里面最该先动手的有两个——一...