七亿组网:把散落各处的电脑,连成一张你自己的虚拟局域网
公司一台、家里一台、云上还有一台,想让它们像插在同一台交换机上那样互通——远程桌面、传文件、访问 NAS、连数据库,直接敲内网 IP 就进去,不用一台台去配端口映射、记穿透规则,也不用担心哪天宽带换了 IP 就全断。
七亿组网(7eMesh) 干的就是这件事:每台机器装一个客户端,它们自动组成一张私有的虚拟局域网,彼此用固定的虚拟 IP 互通。数据点对点直连,走你自己的带宽。
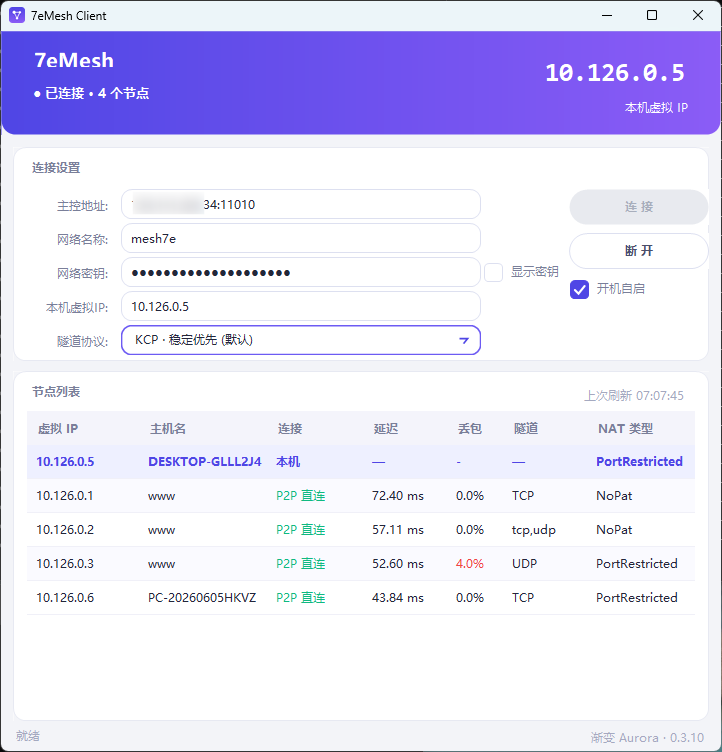
它和常见的内网穿透不太一样
- 点对点直连:两台机器之间能打通就连直连,数据不绕第三方中转,能跑满你自己的上行
- 不用公网 IP:家里、公司的机器没有公网 IP 也能接进来
- 主控只牵线、不搬货:主控服务器只负责让机器互相“认识”,不转发你的数据,不占它的带宽
- 跨平台:Windows / Linux 都能当被控端
- 全程加密:传输链路加密
开始前要准备什么
- 主控端:一台带公网 IP 的服务器(手里现成的 VPS 就行,配置要求不高)
- 被控端:要互连的机器,Windows 或 Linux 都行
一、先部署主控端
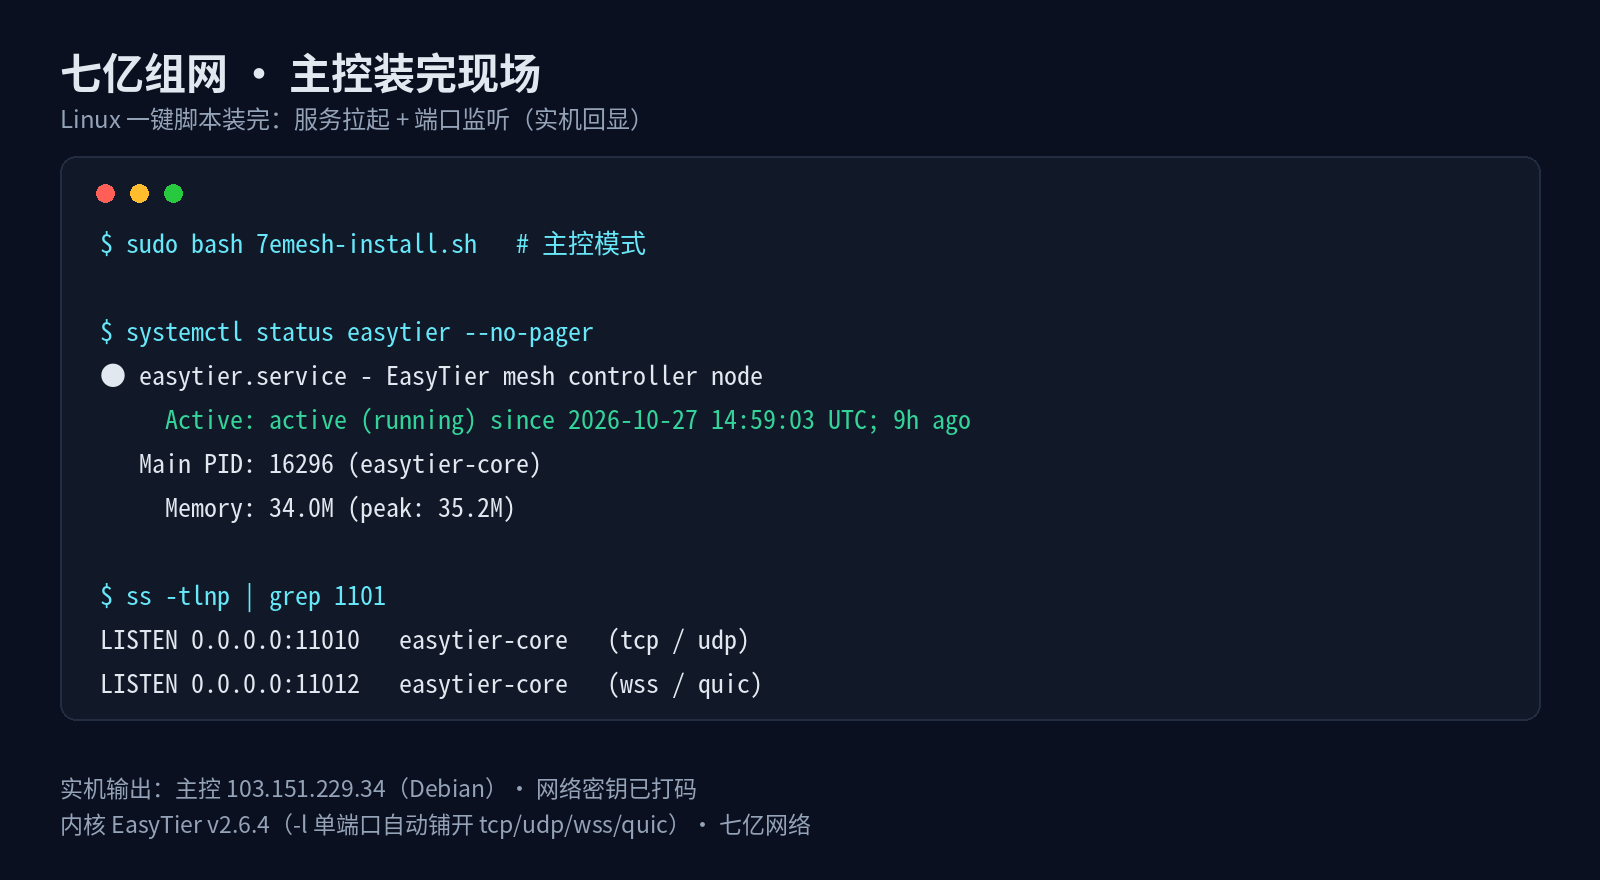
SSH 登录你的公网服务器,跑一键脚本:
curl -fsSL https://dl.7ehl.com/7emesh/7emesh-install.sh -o 7emesh-install.sh
sudo bash 7emesh-install.sh
按提示选「1) 主控端」,后面一路回车用默认值即可(默认监听端口 11010)。装完会打印出网络名称、网络密钥,以及一段给被控端用的一键接入命令——这几样记下来,下面要用。
二、把被控端接进来
Linux
在主控端给出的命令里,把 <主控IP> 换成你服务器的公网 IP,然后在每台被控机上执行:
sudo bash 7emesh-install.sh --role client --server 主控IP:11010 --network 你的网络名 --secret 你的密钥Windows
下载 Windows 客户端,解压后直接运行 7eMeshClient.exe,填入主控地址 / 网络名称 / 网络密钥,点「连接」就行:
https://dl.7ehl.com/7emesh/7eMeshClient-win-x64.zip
三、连上之后直接用
接入成功后,每台机器都会分到一个虚拟 IP(一般是 10.126.0.x 段)。之后在任意一台机器上,用这个虚拟 IP 就能访问其他机器——远程桌面、SSH、SMB 共享、数据库,所有现成的软件都直接支持,不用任何额外设置。
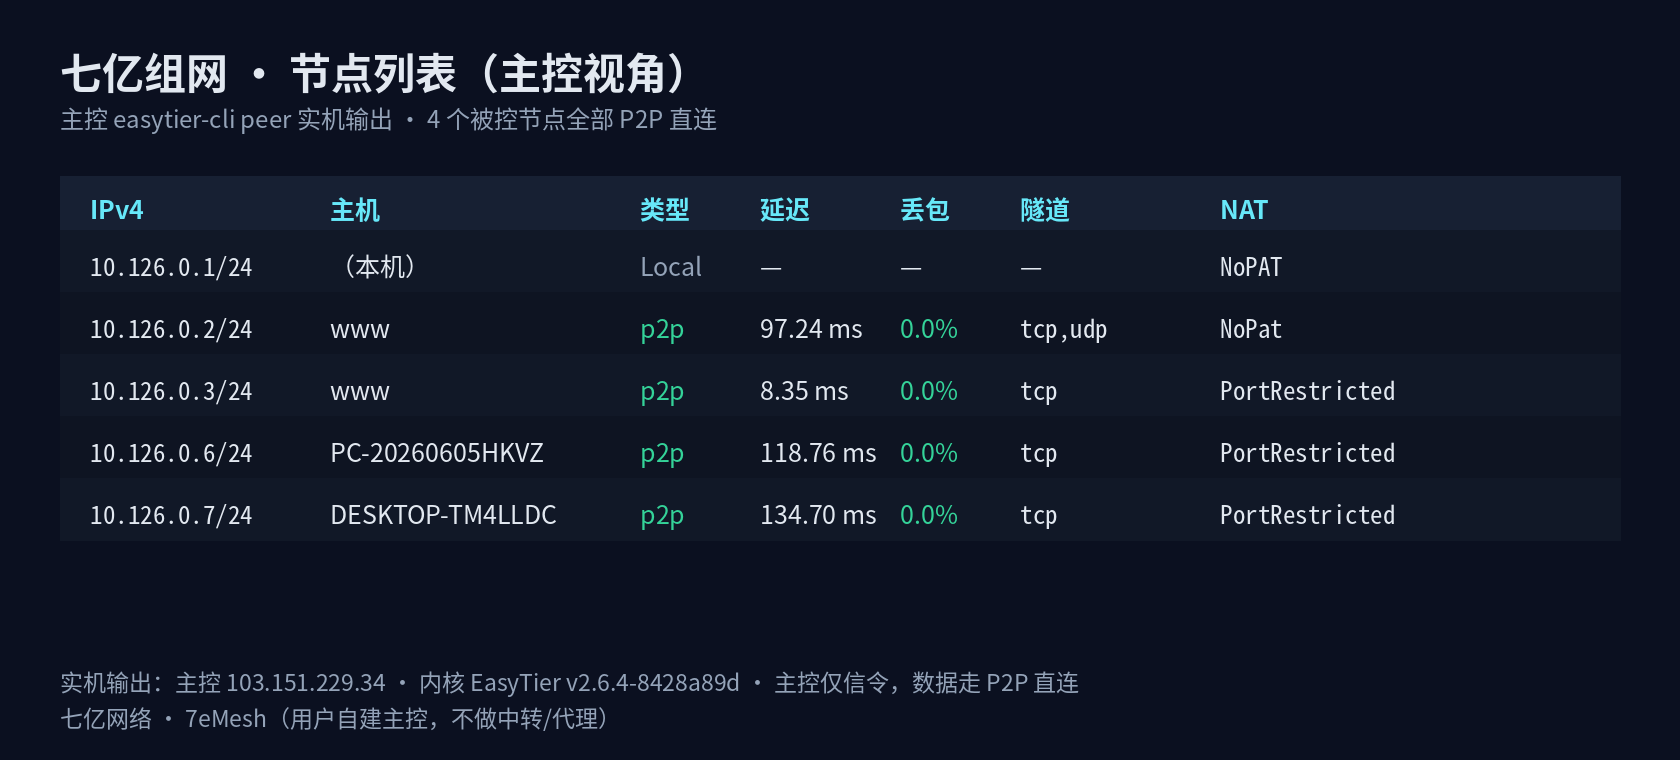
想看看都有哪些机器在线、谁和谁走的是直连,可以在客户端界面里看,也可以在机器上敲 7emesh-cli peer。如果你手里机器多、习惯批量管,可以顺带看看之前写过的《零安装做 Windows 群控:一套键鼠广播到几十台被控》,两边是互补的路子。
常用命令
主控和被控是同一套(服务名 easytier,7emesh-cli 随安装脚本一起装上):
sudo cat /etc/7emesh.conf                  # 网络名 / 网络密钥 / 端口(安装时写入)
7emesh-cli peer                            # 查看在线节点(IP / 延迟 / 丢包 / 隧道)
systemctl status easytier                  # 服务运行状态
systemctl restart easytier                 # 重启服务
journalctl -u easytier -n 100              # 最近日志
ss -tlnp | grep -E '11010|11012'           # 端口是否在监听
主控要是没跑我们的一键脚本、而是手工用 EasyTier 官方包部署的,那密钥在启动参数里:
systemctl cat easytier | grep network-secret连不上,先查端口。 主控要放行 11010(TCP+UDP)和 11012(TCP):
# Ubuntu / Debian
ufw allow 11010 && ufw allow 11012/tcp

# CentOS / 宝塔面板
firewall-cmd --permanent --add-port=11010/tcp --add-port=11010/udp --add-port=11012/tcp
firewall-cmd --reload
云服务器还要到控制台的“安全组”里放行这两个端口——这一步在服务器内部改不了。
Windows 客户端(管理员命令行):
sc query 7eMeshSvc          :: 服务是否在运行
7eMeshSvc.exe --install     :: 重装 / 修复服务
7eMeshSvc.exe --uninstall   :: 卸载服务
日志目录在 %ProgramData%\7eMesh\logs\。
常见问题
Q:隧道协议选哪个?
默认用 KCP 就行,稳、抗丢包。国内线路正常时也可以选 UDP,延迟最低;如果所在网络对外连接干扰严重、怎么都连不上,再选 WSS——它会把流量伪装成普通的 HTTPS,用一点速度换连通性。
Q:某两台机器显示“中转”,没能直连?
说明这两台之间当前打不通直连,系统会自动重试。可以稍等一会儿或重连一次;也可以给其中一台开个 IPv6,直连成功率通常会明显提高。
Q:主控服务器配置要求高吗?
不高。主控只做“牵线”,不转发数据,所以带宽压力几乎为零,一台最小规格的 VPS 就够用。
Q:怎么卸载?
主控端和被控端都是同一条命令:sudo bash 7emesh-install.sh --uninstall。
用下来有具体问题,也可以在七亿社区的发布帖下留言:七亿组网 · 讨论帖。
七亿组网基于开源项目 EasyTier 内核构建,命令行工具为 7emesh-cli。更多七亿网络的自研工具,见 www.7ehl.com。
不错呀这个,收藏了先