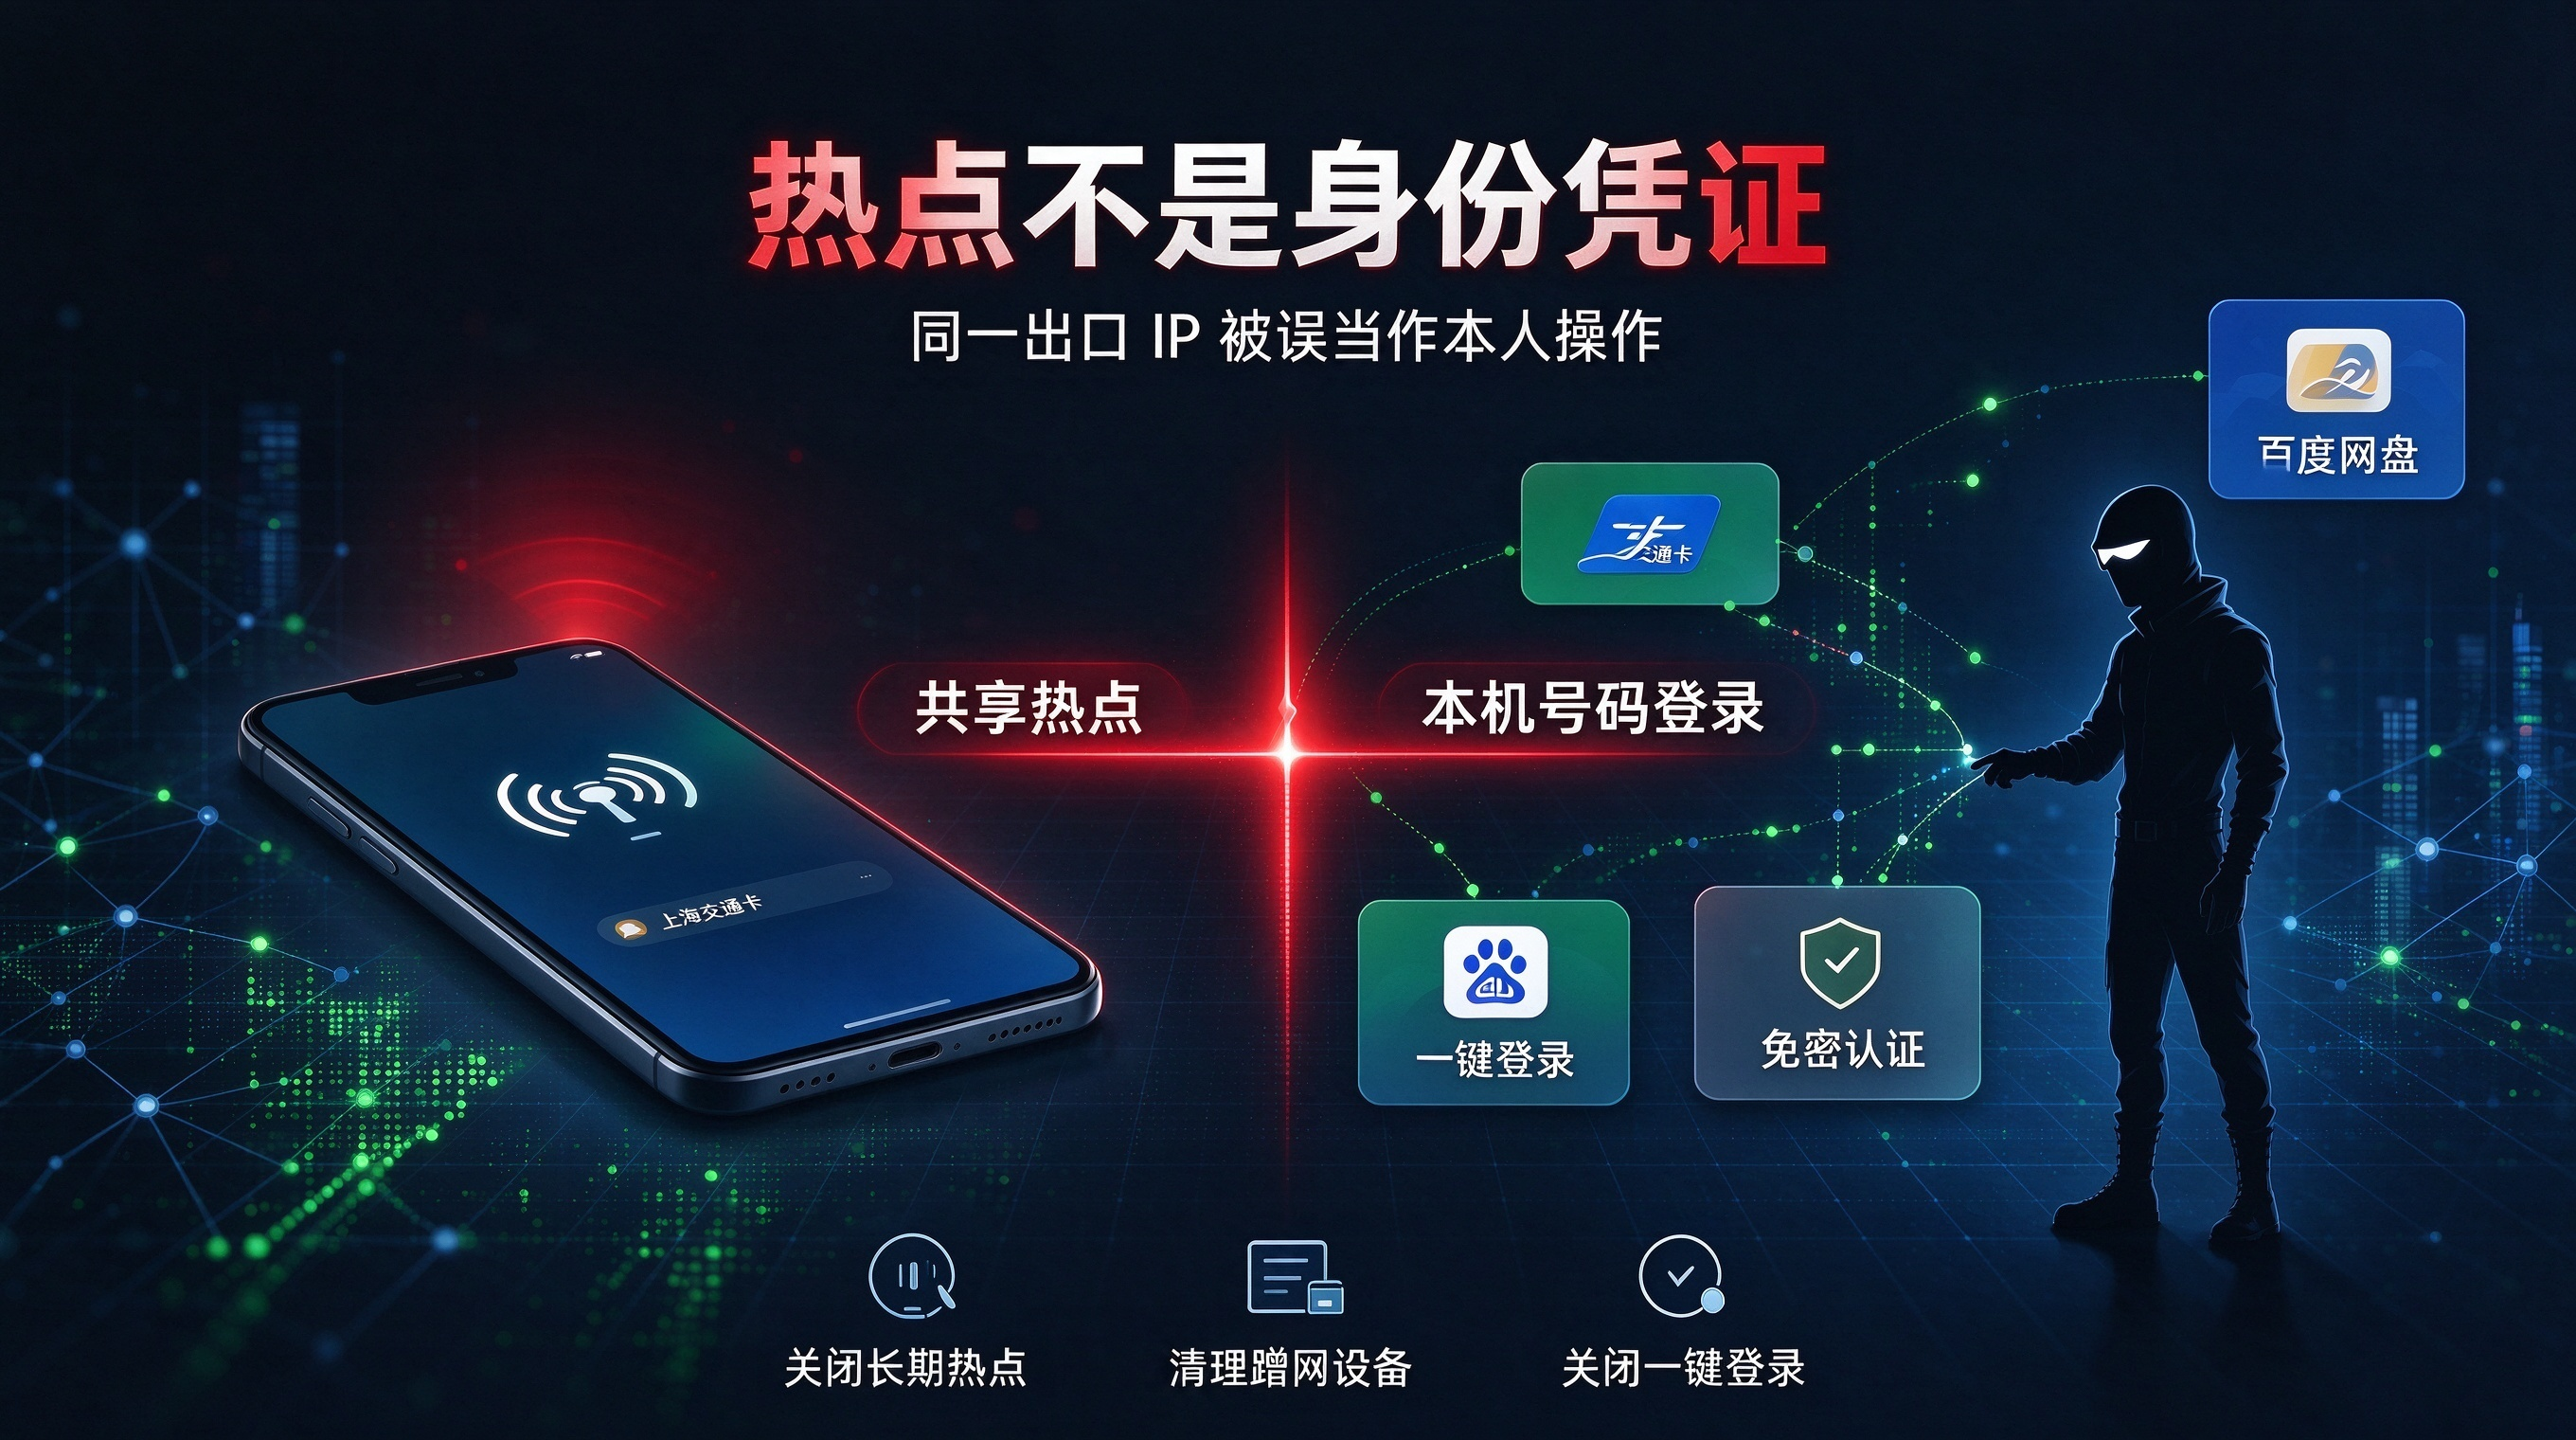
10 月 14 日,V2EX 信息安全节点出了个热帖。楼主拿上海交通卡 App 走联通"一键登录",登进去一看账号没实名,再一看号码——根本不是自己的手机号,是那张开热点共享流量的副卡的号。主卡、流量卡都是联通的。
这事最瘆人的地方在"无感知"三个字。只要把数据流量开热点共享出去,连你热点的人在自己手机上勾选联通的免密认证协议,就能不输验证码,直接登进你手机号绑定的账号。楼主实测了两台设备:中兴 F50 随身 WiFi、刷 xiaomi.eu 原版固件的红米(HyperOS 3),都复现了;也不止上海交通卡一家,百度网盘同样能免密登进去。热点主人这边呢?一条免密登录的提醒短信都收不到。
然后是客服环节,味道很熟悉。联通回电说:这个认证由"软件厂商加手机厂商"负责,联通提供不了认证、也关不掉;打 4000096800,语音报"系统配置错误,错误代码 5,对方无应答",然后挂断;工单系统里连"ECS 能力开放平台"这个部门都搜不出来;最后给的建议堪称终极大招——把手机恢复出厂设置。
病根一句就能说清:运营商把"连上这个热点"当成了"本人操作"的证据。蹭热点的和热点主人,在网络侧看是同一个出口,身份就这么被打包发给了所有人。这跟堡垒机自己门没锁、普通账号加个参数就提走管理员 Access Key(那篇在这)是一类病——边界上的信任凭证太软。AI 删库那回我说过,token 一开始就别给多(那篇在这);这回更干脆,运营商替你把 token 发给了每个连你热点的人。
能给的建议很土,但有效:
- 别在公共场合长开热点,用完就关;
- 热点密码换过几轮的,把蹭过的设备清出白名单;
- 常用 App 里把"本机号码一键登录"关掉,改回验证码登录——多输一串数字,换"别人拿你号码登不进去";
- 重要账号别让手机号当唯一钥匙,邮箱、密钥多绑一道。
服务器这头是同一个道理:管远程机器最忌"连上即信任"。批量远程管理几十台机器这几年,我对"凭据别乱发"这条越来越较真——七亿批量远程管理工具的登录凭据是本地加密存储、不往服务器上送,就是防这种"通道即身份"的坑。多台机器批量管理时凭据怎么放才稳妥,官网科普页写过一版,比恢复出厂设置靠谱多了。
评论